
2025年上半期、フィッシング詐欺の報告件数が前年同期比で89パーセント増加した。警視庁の報告をもとにYubicoがまとめたデータが示すこの数字は、もはや「他人事」では済まない水準です。
証券口座は、フィッシング詐欺が最も狙いやすいターゲットのひとつです。ログインできればそのまま株の売却や資金移動が可能なため、犯罪者にとって非常に価値が高い。SBI証券や楽天証券、そして野村證券がパスキー認証の導入・必須化に踏み切った背景には、こうした深刻な被害の実態があります。
パスキーとは何か
パスキーとは、パスワードを使わずにアカウントにログインするための認証方式です。
スマートフォンや専用のセキュリティキーの内部に「秘密鍵」が保存され、ログイン時にはその秘密鍵を使った暗号処理で本人確認が完了します。パスワードのような「文字列」はネットワーク上を流れないため、フィッシングサイトで盗まれるものがそもそも存在しません。
なぜフィッシングを防げるのか
従来の認証の弱点は、本物そっくりの偽サイトに入力してしまえば、情報がそのまま盗まれる点にあります。パスワードはもちろん、SMSで届くワンタイムパスワードでも、リアルタイムで中継されれば同じことが起きます。
パスキーはこの問題を根本から解消します。秘密鍵は端末の外に出ることなく、さらにアクセス先のドメインと紐付いて動作するため、偽サイトに誘導されてもURLが一致しない限り認証を拒否します。本物そっくりであっても、本物のサイトでなければ反応しないのです。
国内で対応が進むサービス
2025年から2026年にかけて、日本国内でもパスキーへの対応が急速に広がっています。野村證券、SBI証券、楽天証券をはじめとする証券会社での導入が相次いだほか、Apple、Google、Microsoft、Amazon、NTTドコモ、au、ソフトバンク、楽天グループ、メルカリ、LINEヤフーなど、日常的に使うサービスでも利用できる環境が整いつつあります。
野村證券のようにパスワードログインを完全に廃止しパスキーを必須化するケースもあれば、従来の認証と並行して選択肢として提供するケースもあります。一夜にしてパスワードがゼロになるわけではありませんが、金融業界での必須化の流れは、他の業界にも広がっていく可能性が高いといえます。
ソフトウェアパスキーとハードウェアパスキーの違い
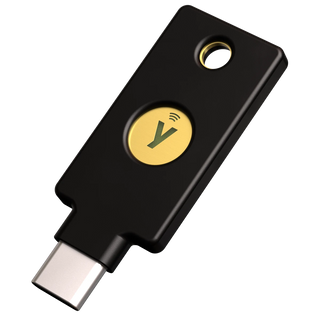
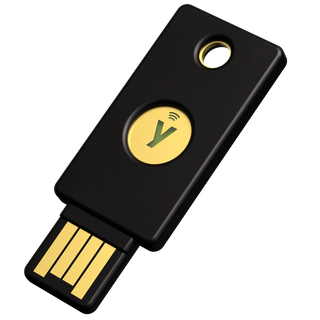
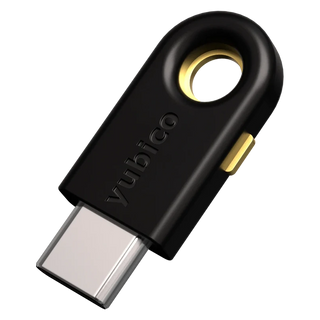
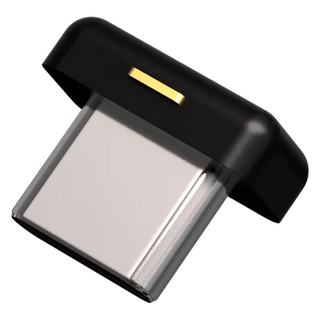
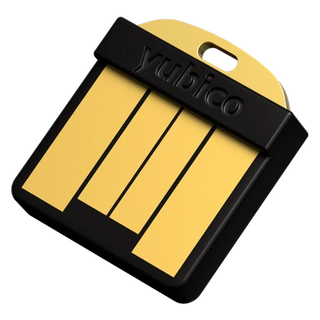
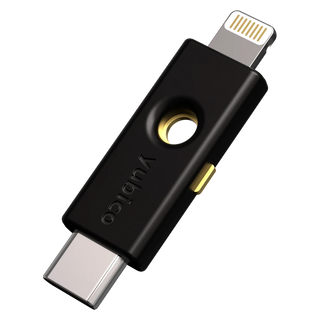
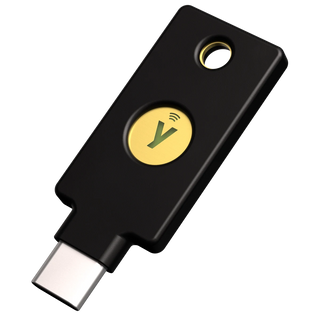
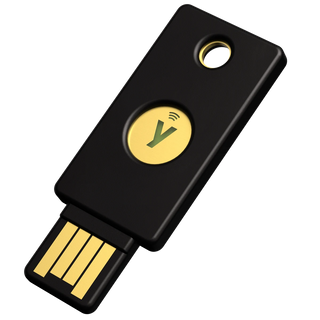
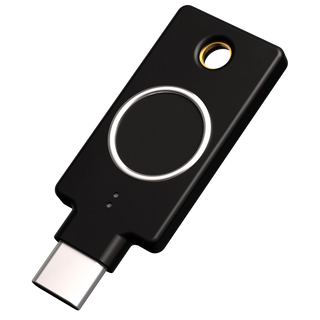
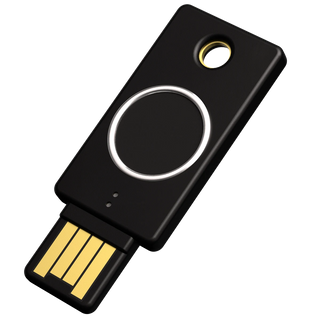
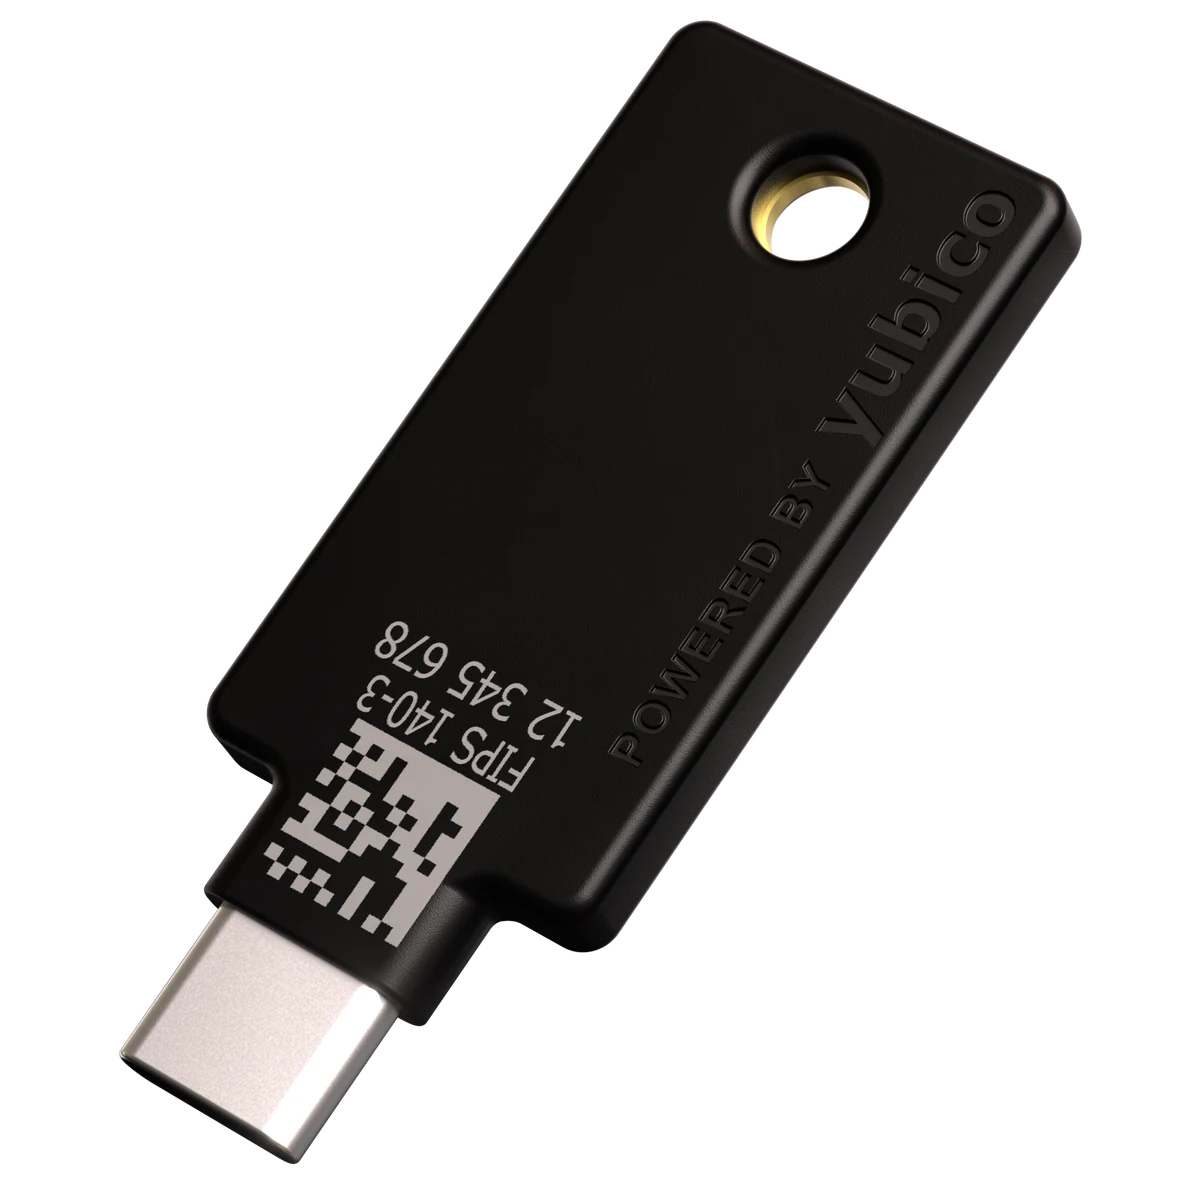
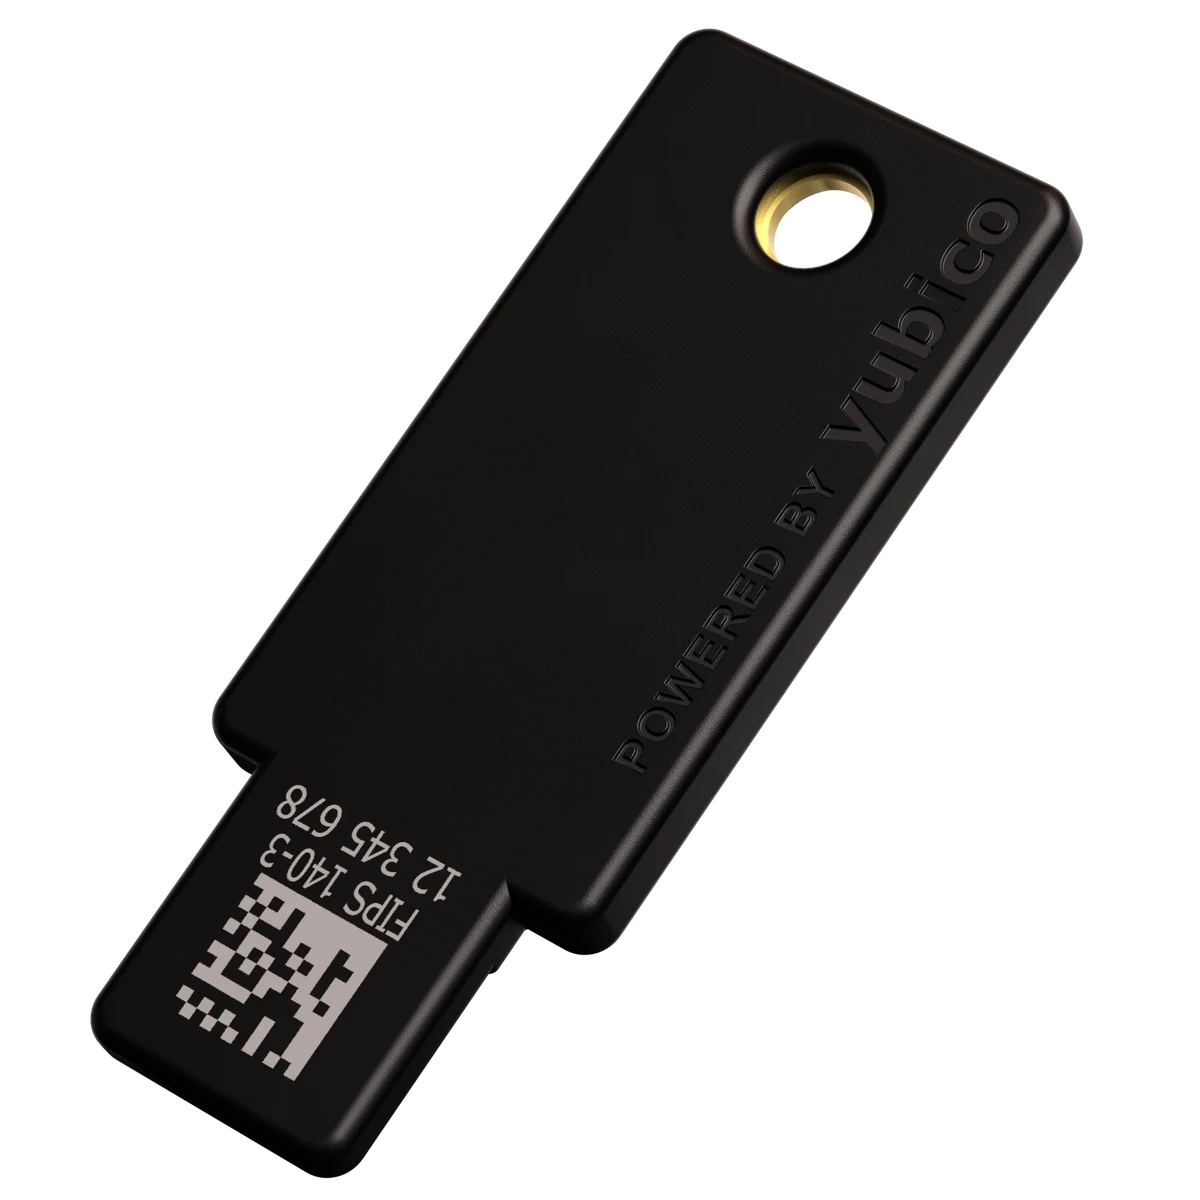
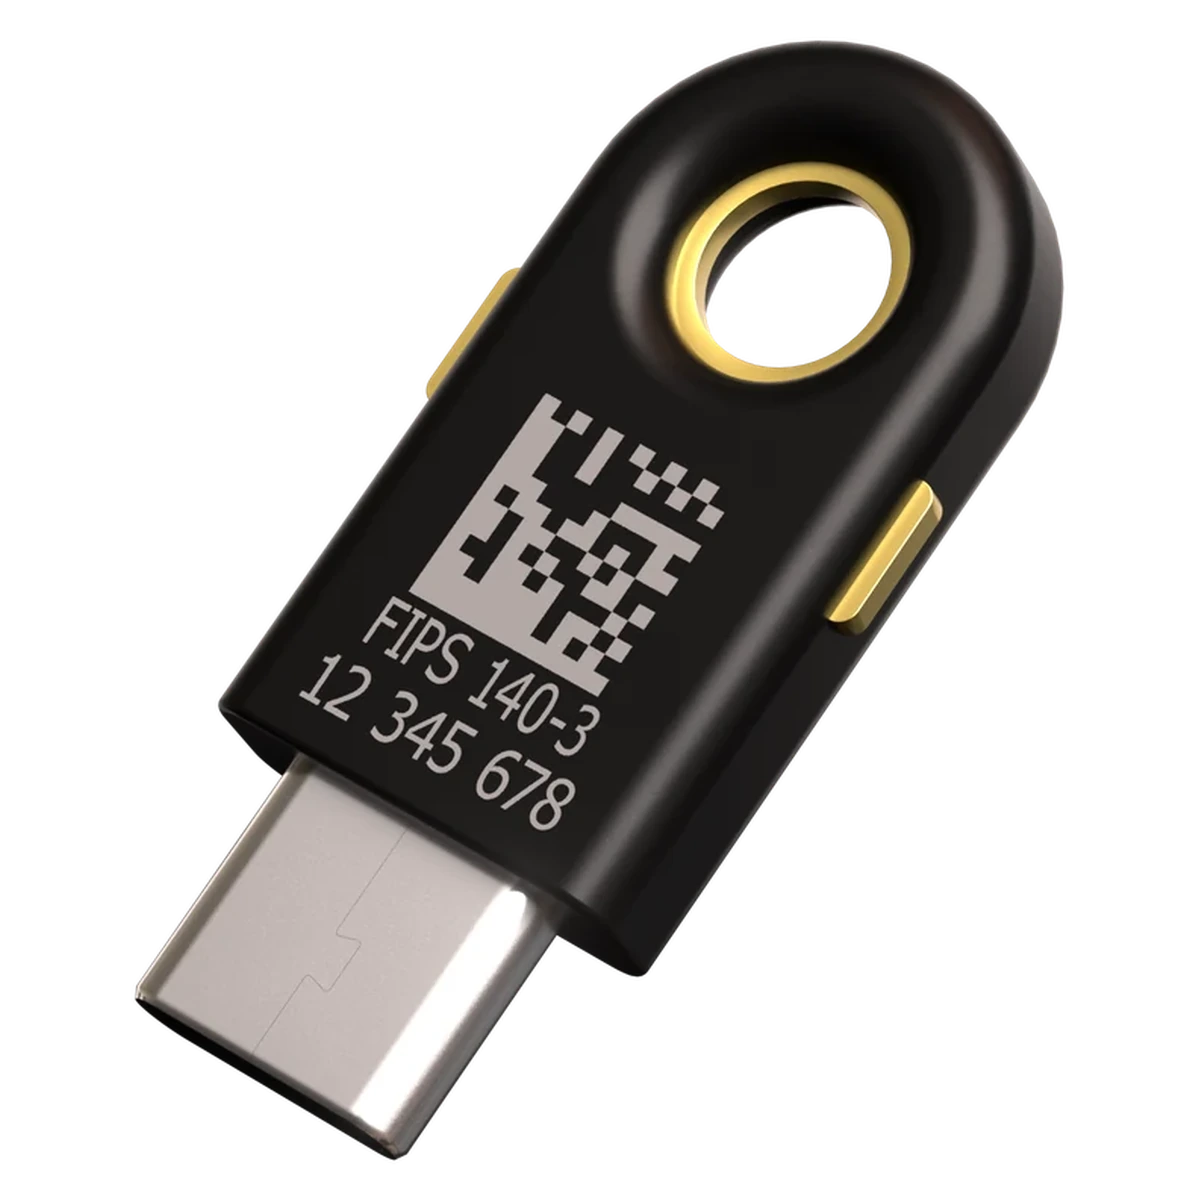
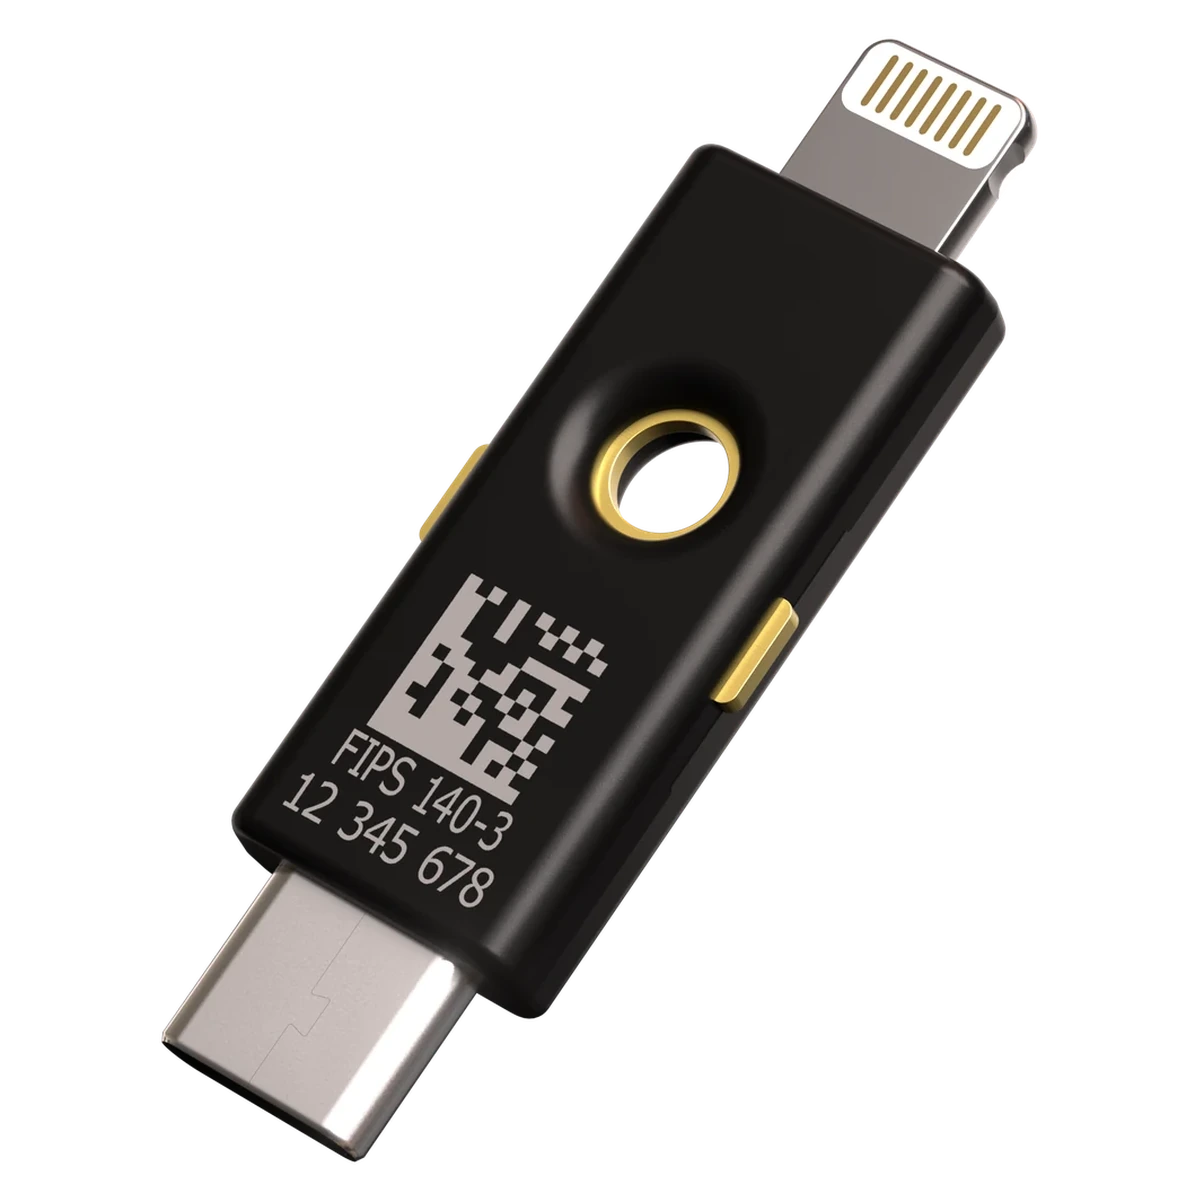
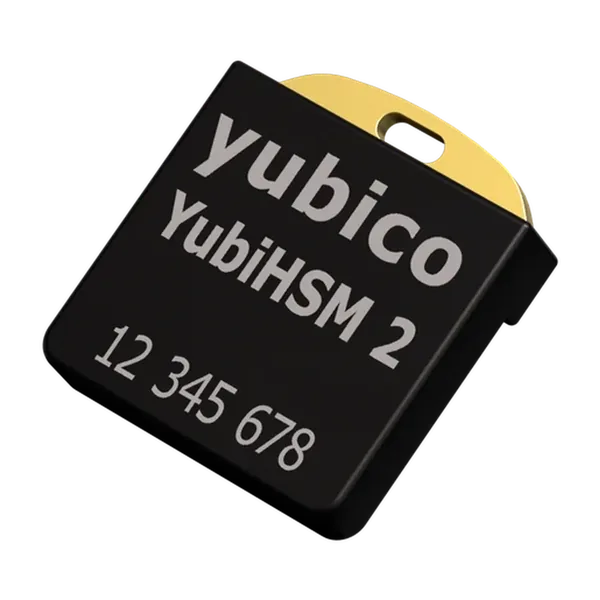
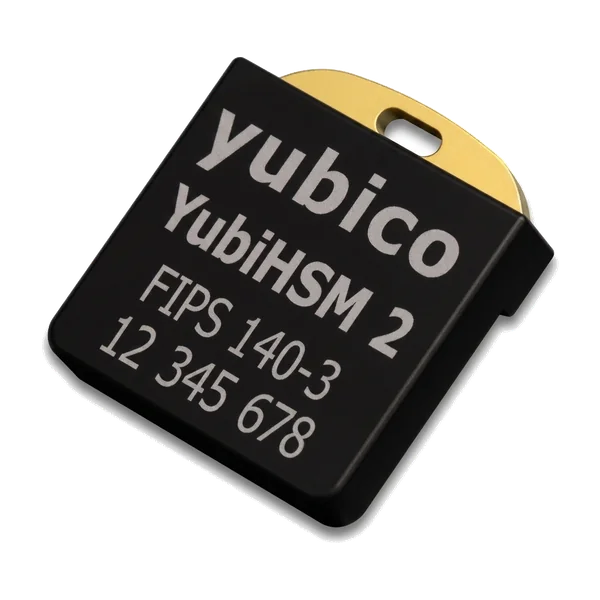
パスキーには大きく2種類あります。スマートフォンやPCの内部に保存する「ソフトウェアパスキー」と、YubiKeyのような物理デバイスに保存する「ハードウェアパスキー」です。
ソフトウェアパスキーはiPhoneであればiCloudキーチェーン、AndroidであればGoogleパスワードマネージャーで管理され、機種変更時も引き継ぐことができます。手軽に始めやすい反面、端末を紛失したりアカウントがロックアウトした場合のリスクは残ります。
ハードウェアパスキーは秘密鍵が物理デバイスの耐タンパー領域に保存されるため、端末が乗っ取られても認証情報は漏洩しません。スマートフォンに依存しないため機種変更の影響も受けず、端末が壊れたり盗まれたりした場面でも安定した認証手段として機能します。フィッシング耐性という観点では、ハードウェアパスキーが最も強固な選択肢です。
パスワードへの不安を、仕組みで解消する
フィッシング詐欺の急増を受け、証券会社を中心に日本でも「パスワードからパスキーへ」の移行が加速しています。パスキーは仕組みとして盗めるものが存在しないため、どれほど巧妙なフィッシング攻撃でも対抗できます。
「気をつけていれば大丈夫」という時代は、すでに終わりを迎えつつあります。認証を仕組みで強くする選択が、これからの標準になっていくでしょう。
参考:「今さら聞けない「パスキー」の詳細:詐欺抑止に金融業界でも普及。野村證券では29日から必須化」Business Insider Japan(2025年11月)記事を読む
