
「AIが怖い」という感覚は、日本でも急速に広まっている。しかし同じ調査で、日本の個人MFA(多要素認証)利用率は調査対象9カ国の中で世界最低水準に沈んでいることが浮き彫りになった。Yubicoが2025年に世界9カ国・1万8,000人以上を対象に実施した「グローバル認証状況調査2025」が映し出した、日本ならではの矛盾だ。
意識と行動の間にある、巨大な溝
調査によると、日本のAIへの警戒感は調査対象9カ国の中で最も急速に高まっている。AIを使ったサイバー攻撃やフィッシングへの不安は年々強まり、「何か対策が必要だ」という認識は確実に浸透してきた。
ところが、実際の行動は真逆だ。日本の個人MFA利用率はわずか37%。グローバル平均の63%と比べると、26ポイントもの開きがある。AIリスクへの意識が最大の伸びを見せているにもかかわらず、認証の強化という具体的な行動は9カ国中で最も遅れている。
数字が映す「日本の矛盾」
同調査では、企業レベルでも同様の傾向が確認されている。日本企業のMFA導入率はグローバル平均48%に対して20%にとどまり、日本企業の60%がセキュリティ研修を一切実施していない。パスキーという言葉を「聞いたことがない」と答えた日本人は26%に上り、ハードウェアキーを「最も安全な認証手段」と認識している割合もわずか34%だ。
また、同調査ではAIが生成したフィッシングメールを見破れたのは全体の46%のみという結果も出ている。つまり、半数以上がAIフィッシングに気づかないまま情報を渡してしまうリスクを抱えている。
なぜ危機感が行動に結びつかないのか
この「意識と行動のギャップ」はなぜ生まれるのか。背景にあるのは、セキュリティを「ITの問題」として捉え続ける組織文化と、具体的な手順を教わる機会の少なさだ。研修ゼロの企業が6割を占める現状では、社員が何をすべきかを知らないままリスクだけが膨らんでいく。
加えて、「パスワードを複雑にすれば安全」という古い認識がいまだ根強い。しかしAIが生成するフィッシングは、複雑なパスワードを知っていても通用する攻撃だ。パスワードという仕組みそのものが限界を迎えている。
認証の構造そのものを変える必要がある
この問題の本質は、パスワード管理の話ではない。認証の仕組みそのものを現代の脅威に合わせて作り直すことが求められている。フィッシングに対して構造的に無効化されたFIDO2やパスキーといった認証技術は、まさにその答えだ。攻撃者がパスワードを奪っても、FIDO2認証では物理キーや生体情報がなければログインできない設計になっている。
Yubicoが示す、今すぐ実行できる3つの改善策
Yubicoは今回の調査結果を踏まえ、日本の組織が取り組むべき具体的な改善策として次の3点を示している。
1. セキュリティ研修を定期的に実施する
研修を受けていない社員がいる組織は、最も狙われやすい。年1回ではなく、四半期ごとの定期研修とフィッシングシミュレーションを組み合わせることで、実際の攻撃に対する耐性が育つ。
2. パスワードを超える認証へ。パスキーとFIDO2の導入
パスワードと組み合わせるSMS認証はフィッシングに対して脆弱だ。FIDO2やパスキーを使った認証は、フィッシング攻撃を構造的に無効化する。まず重要システムやVPNログインから導入を始めることが現実的な第一歩だ。
3. ハードウェアセキュリティキーで「鍵」ごと変える
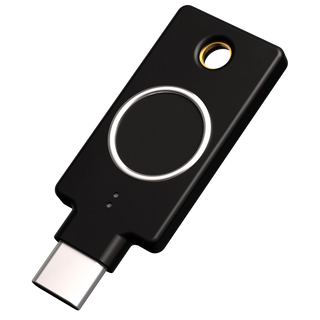
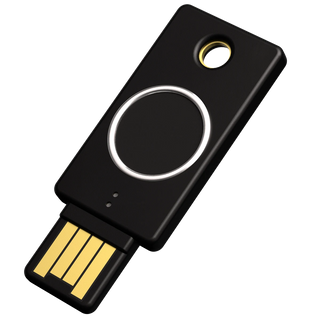
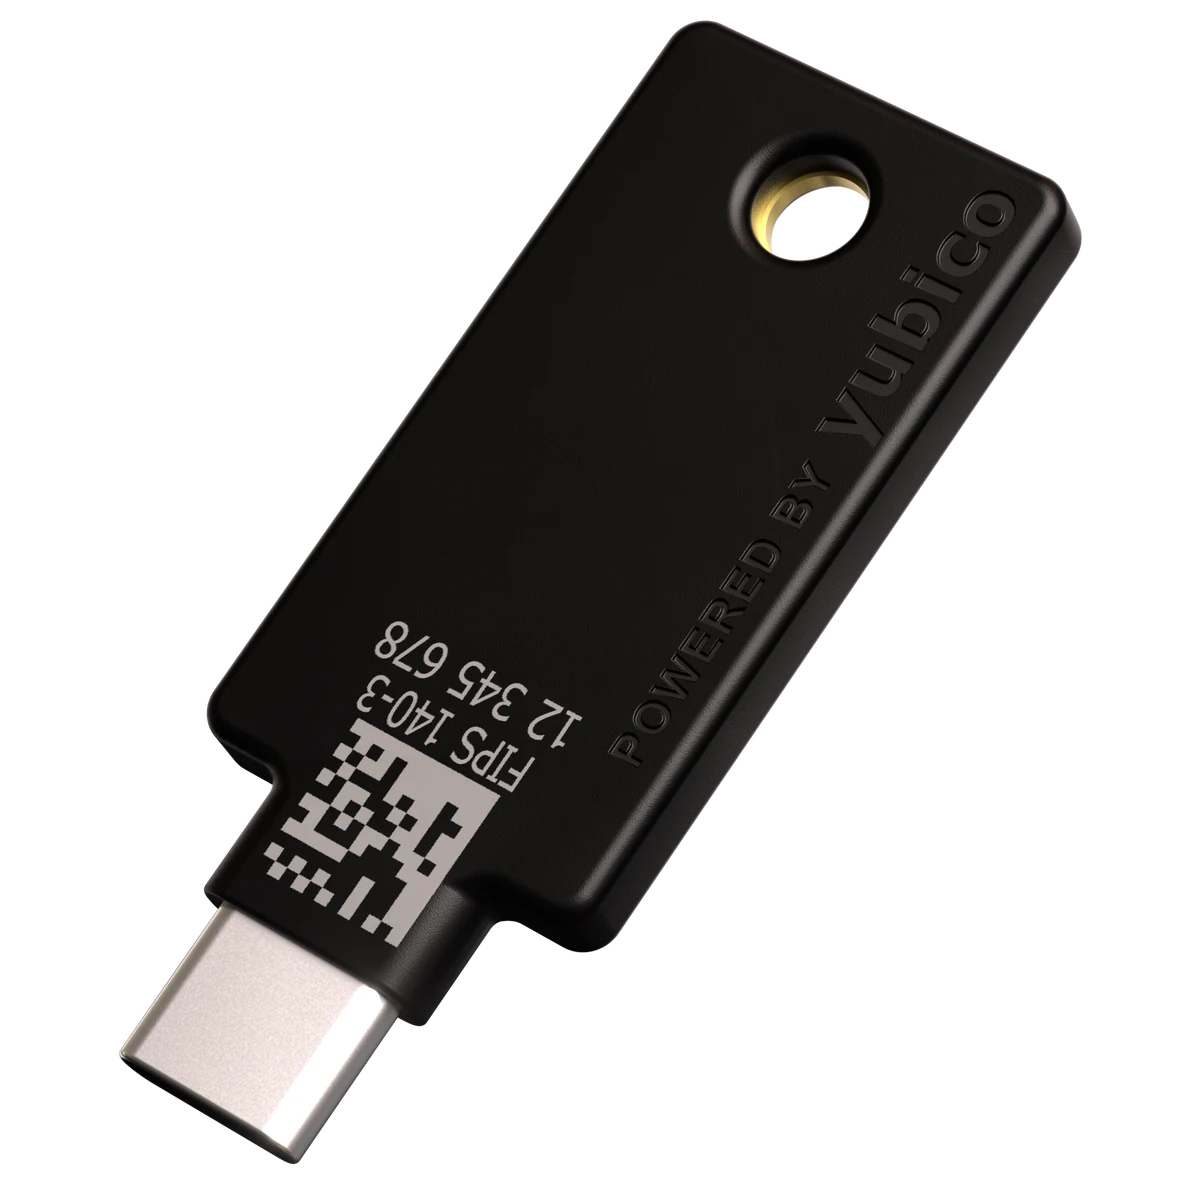
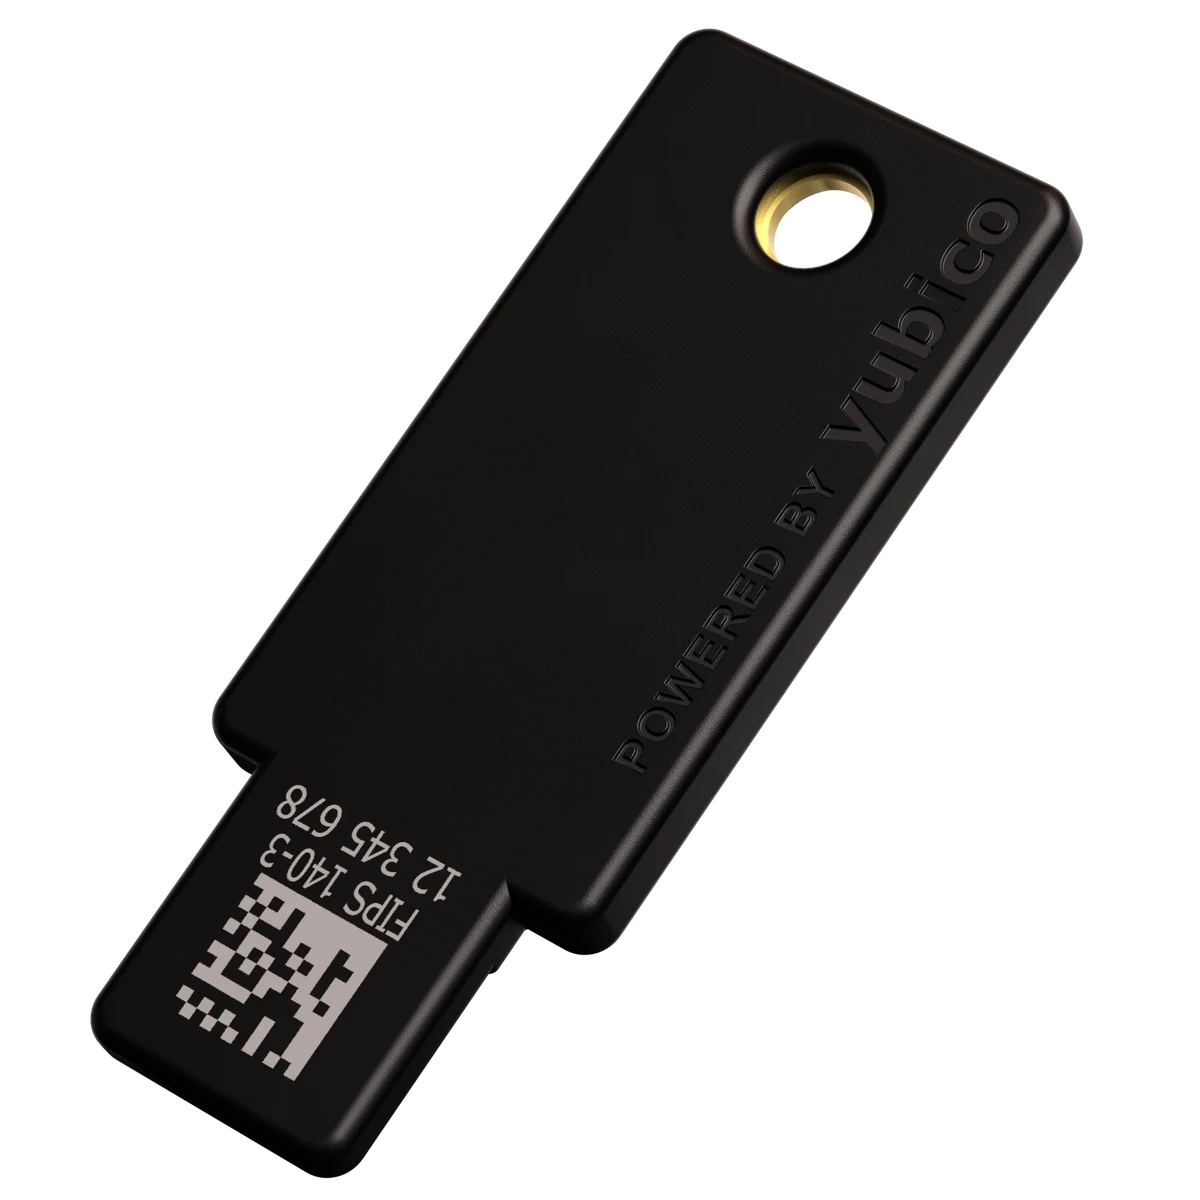
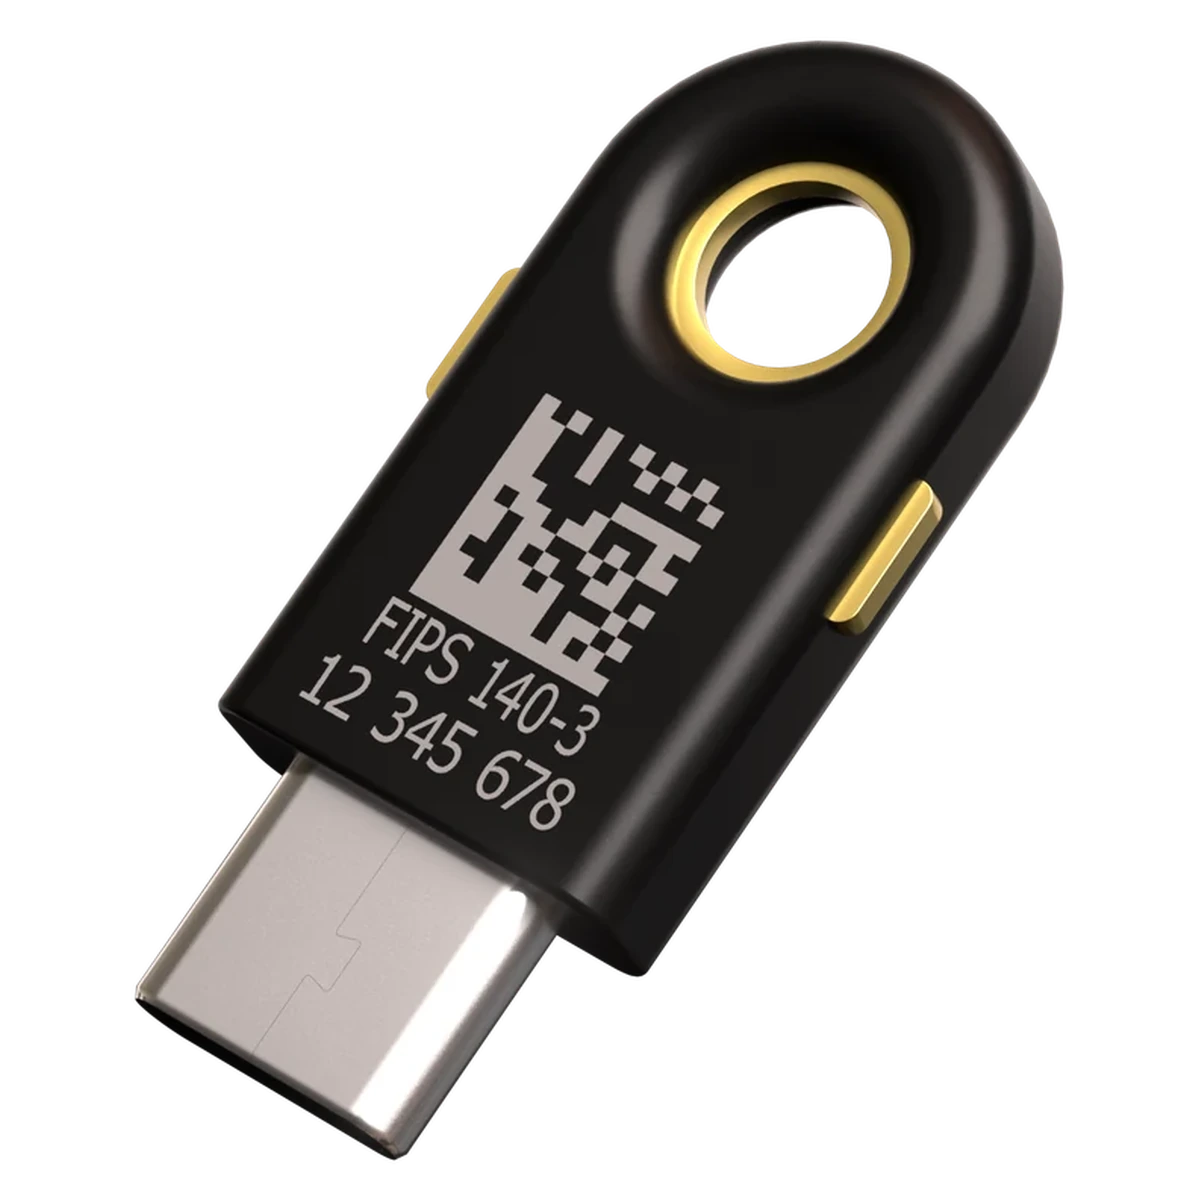
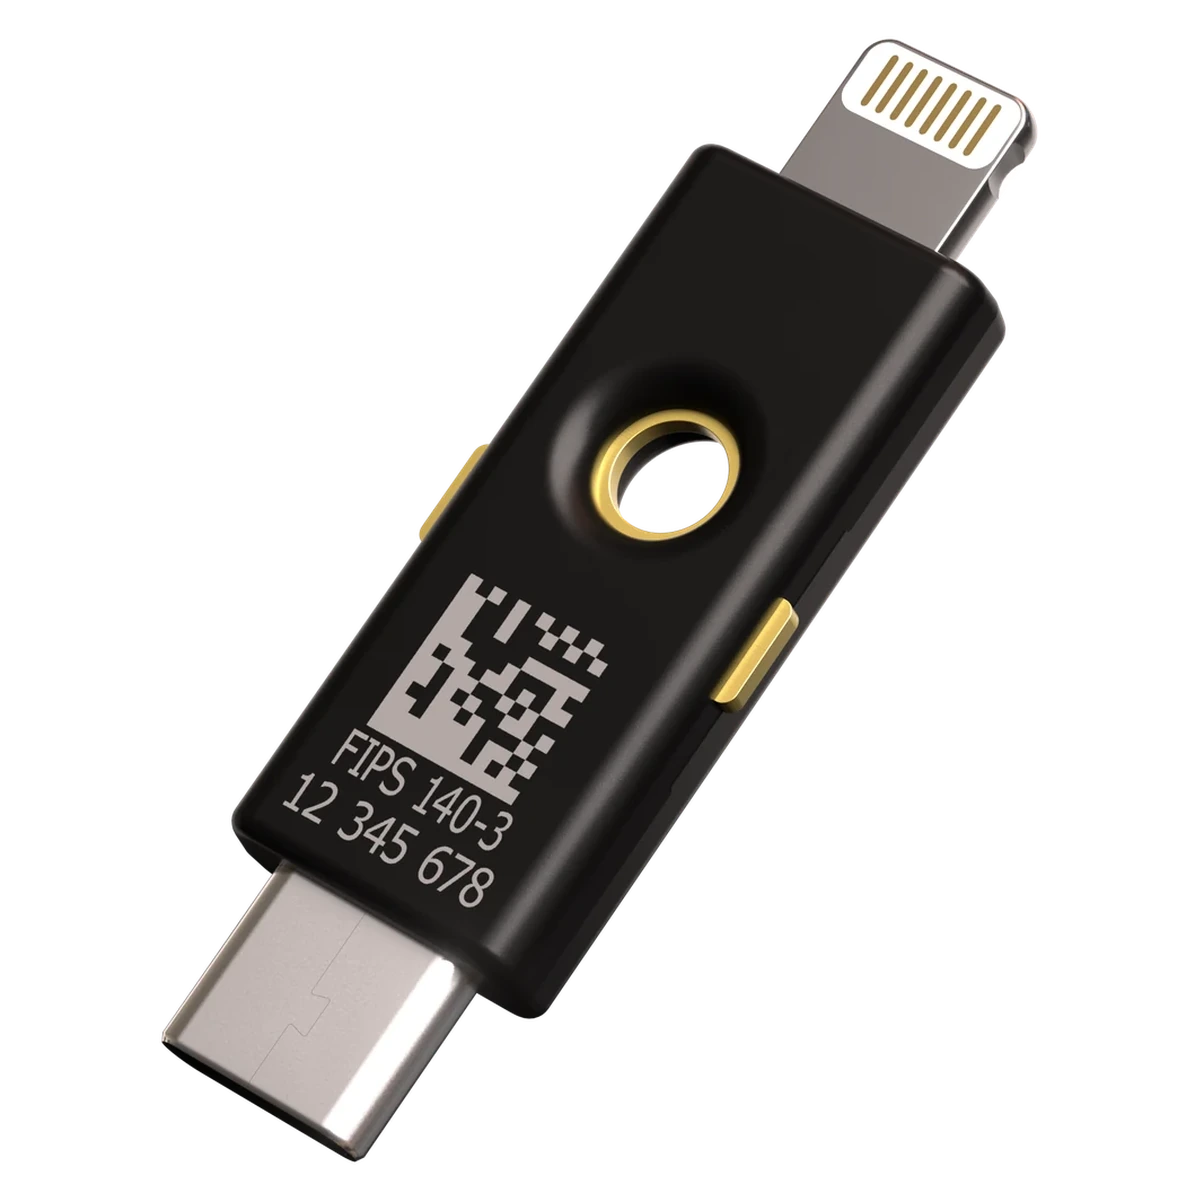
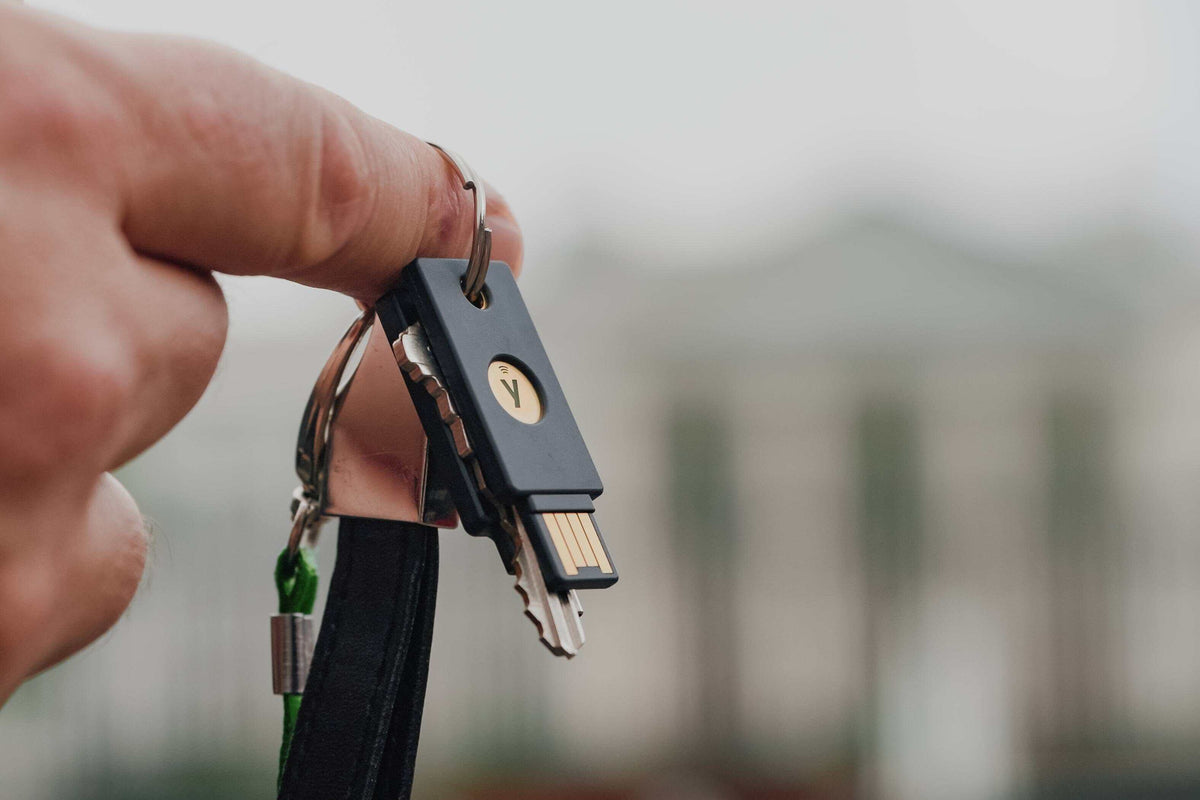
YubiKeyのようなハードウェアセキュリティキーは、FIDO2/WebAuthn認証をデバイス単位で管理する。スマートフォン紛失や端末ハッキングによる認証突破を防ぎ、リモートワーク環境でも高いセキュリティを維持できる。
「意識があるうちに」動く組織が生き残る
AIへの警戒感が高まっているいまこそ、行動に移す好機だ。危機感があるうちに動いた組織と、意識だけで終わった組織の差は、1年後には大きな差として現れる。MFA利用率37%という数字は、日本の現在地を示すと同時に、伸びしろの大きさも表している。
YubiKey 5シリーズはFIDO2/WebAuthn、TOTP、PIV、OpenPGPなど複数の認証方式に対応し、Windows・macOS・iOS・Androidすべてで使用できる。フィッシングに強い認証へ、まず1本から試してみてほしい。
参考:Yubico「グローバル認証状況調査2025」(Talker Research調査)/ EnterpriseZine「Yubico、2025年版グローバル認証調査レポートを発表」
