
AI(人工知能)を活用したコンピューティングツールの恩恵を学ぶ企業が増え続ける中、特にエンタープライズ領域での活用・導入への関心は急速に拡大しています。これまでの議論の多くはChatGPTに集中していましたが、今や新たなAI搭載大規模言語モデル(LLM)ツール「DeepSeek」も大きな注目と議論を呼んでいます。こうしたツールには確かなメリットがある一方で、サイバーセキュリティの観点からは同様に多くの懸念があります。企業・個人を問わず、世界規模での脅威が高まっているのです。
DeepSeekをはじめとするAIツールへの懸念は、主にデータプライバシー、大規模実装のセキュリティ、そして米国製モデルが採用している不正利用防止のガードレールに相当する仕組みの欠如、という3点に集中しています。「トロイの木馬」といった煽情的な言葉を超えて、そこには世界的な脅威を示す確かなデータが存在します。Googleの脅威インテリジェンスグループ(GTIG)の最新レポートによると、中国・イラン・北朝鮮・ロシアと関係を持つ57もの異なる脅威アクターが、Googleが提供するAI技術を悪意あるサイバー攻撃に活用していることが確認されています。
この技術はまだ黎明期にあり、学ぶべきことは多くあります。しかし、AIの急速な進化とコスト低下により、「可能だと思っていたこと」と「不可能であってほしいと願っていたこと」の境界線が変わりつつあることは、今や明らかです。また、DeepSeekのデータプライバシー問題の一部を軽減するために、ローカル環境で動作するオープンソースの代替手段も登場しています。
AIツールの恩恵とサイバーリスクのバランス
AIツールへのアクセシビリティは、確かに多くのメリットをもたらしています。コスト削減や、コンテンツの迅速な生成、パターン検出、情報要約を通じた業務生産性の向上などがその例です。しかしサイバーセキュリティの観点から最も懸念されるのは、フィッシングやランサムウェアのようなサイバー攻撃をより巧妙かつ成功率高く実行するための「参入障壁」を、AIが大幅に下げてしまう点です。
AI活用の攻撃がこれほど危険な理由は、人間が通常感知できる限界に技術が迫ってきているからです。精巧に作られたテキスト、動画、音声は、私たちが直感的に最も信頼する「視覚」と「聴覚」に訴えかけます。これにより、偽のメールや偽サイトを見抜くことがこれまで以上に難しくなっています。
地理的に分散した労働力が当たり前となった現代のビジネス環境では、AIツールを利用したソーシャルエンジニアリング攻撃の信憑性はさらに高まっています。パスワードリセット時の音声による本人確認など、これまで突破しにくかったセキュリティ対策も、やがて時代遅れになるでしょう。また、AIベースのツールは現時点では完全な精度のスピアフィッシング文面を自動生成できないかもしれませんが、文法の誤りや不正確な情報といった多くのフィッシングキャンペーンに見られる品質上の問題を改善するために十分活用できます。
正規のコード開発を支援するAIツールが進化するにつれ、攻撃者も同じ技術を使ってフィッシングキャンペーン用のマルウェアを素早く作成できるようになっています。AIツールはフィッシングによる認証情報や機密情報の窃取を加速させるだけでなく、攻撃者が被害者のコンピュータや環境に持続的にアクセスするための次の一手を支援する能力も持ちつつあります。
AIを使って攻撃者がメールクライアントへのアクセスを確立すると、金銭や商取引など関心のある情報を自動的に転送・送信するルールを設定できます。これにより、被害者に気づかれることなく、資金を自分の口座へ誘導するよう選択的にメールへ返信することが可能になります。
フィッシング耐性MFAでAI時代に立ち向かう
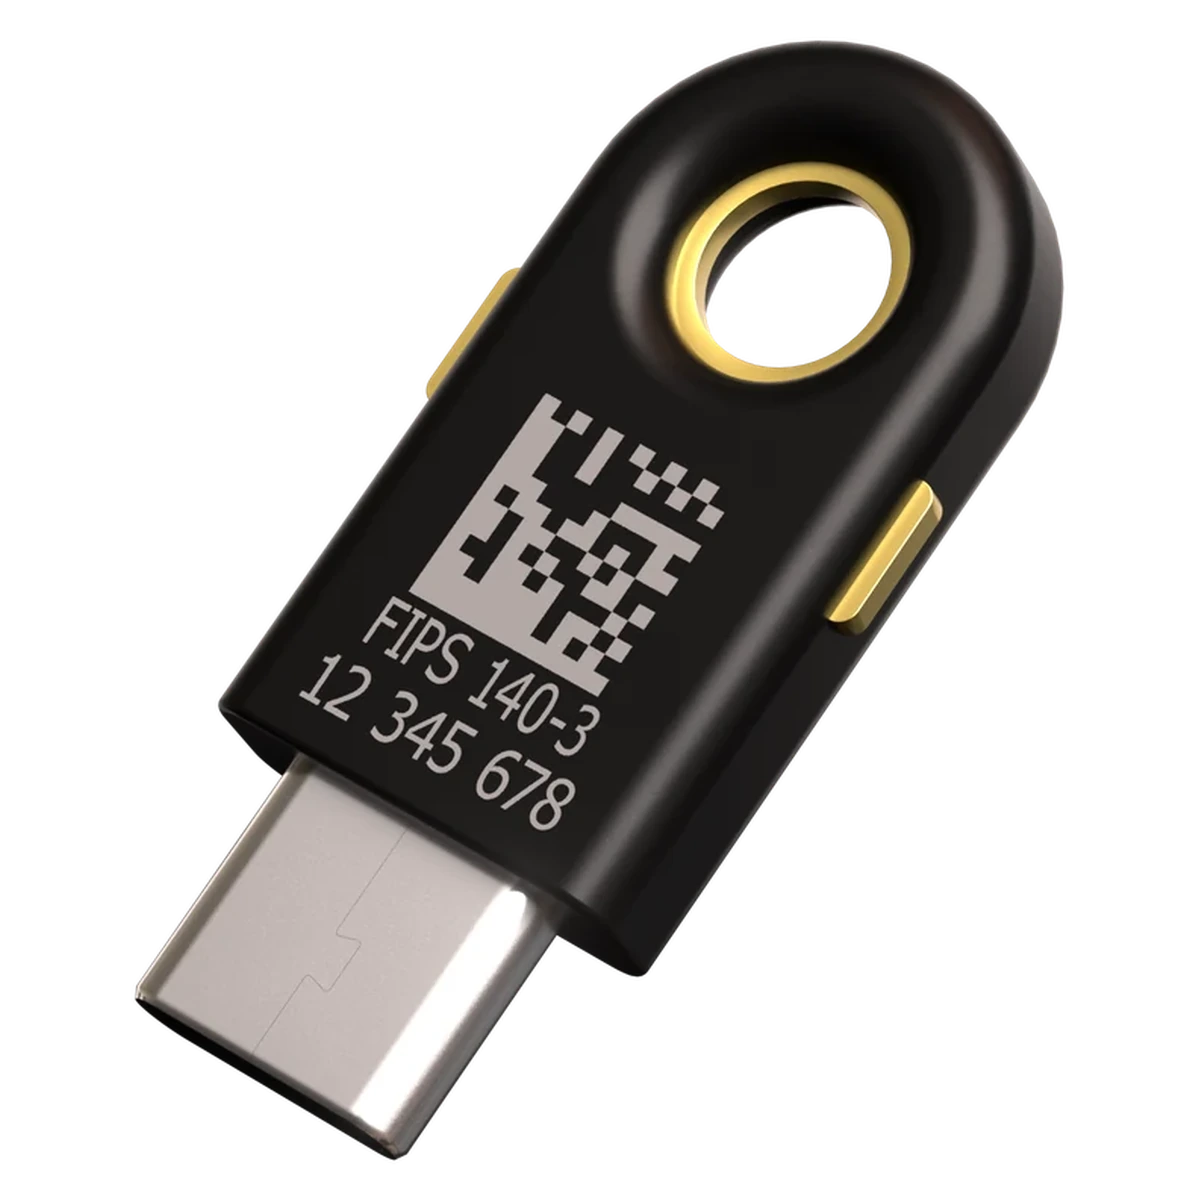
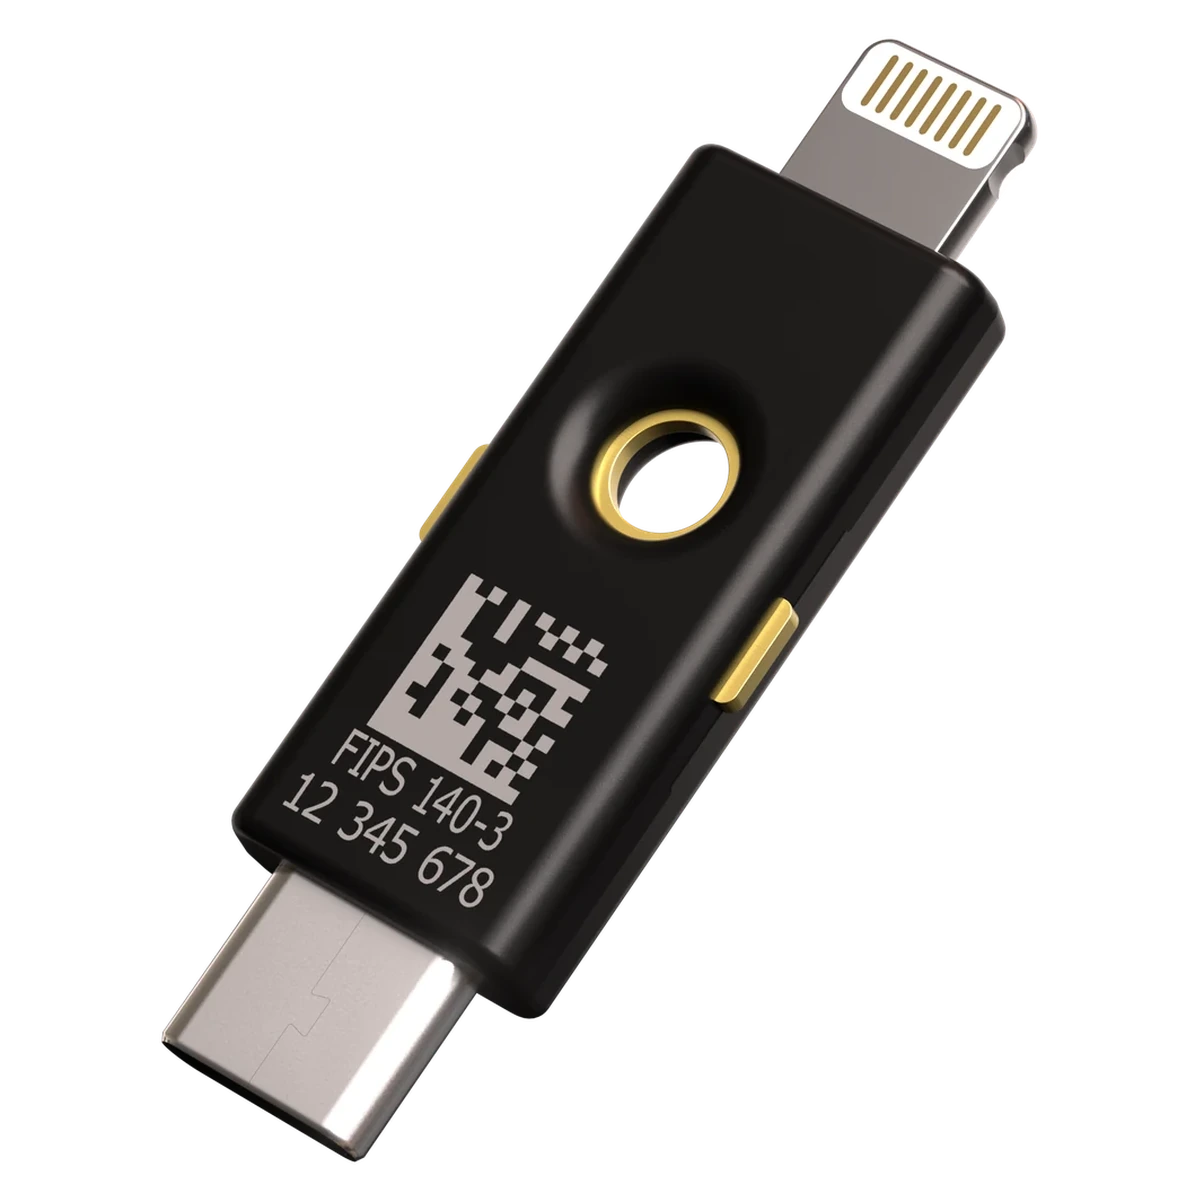
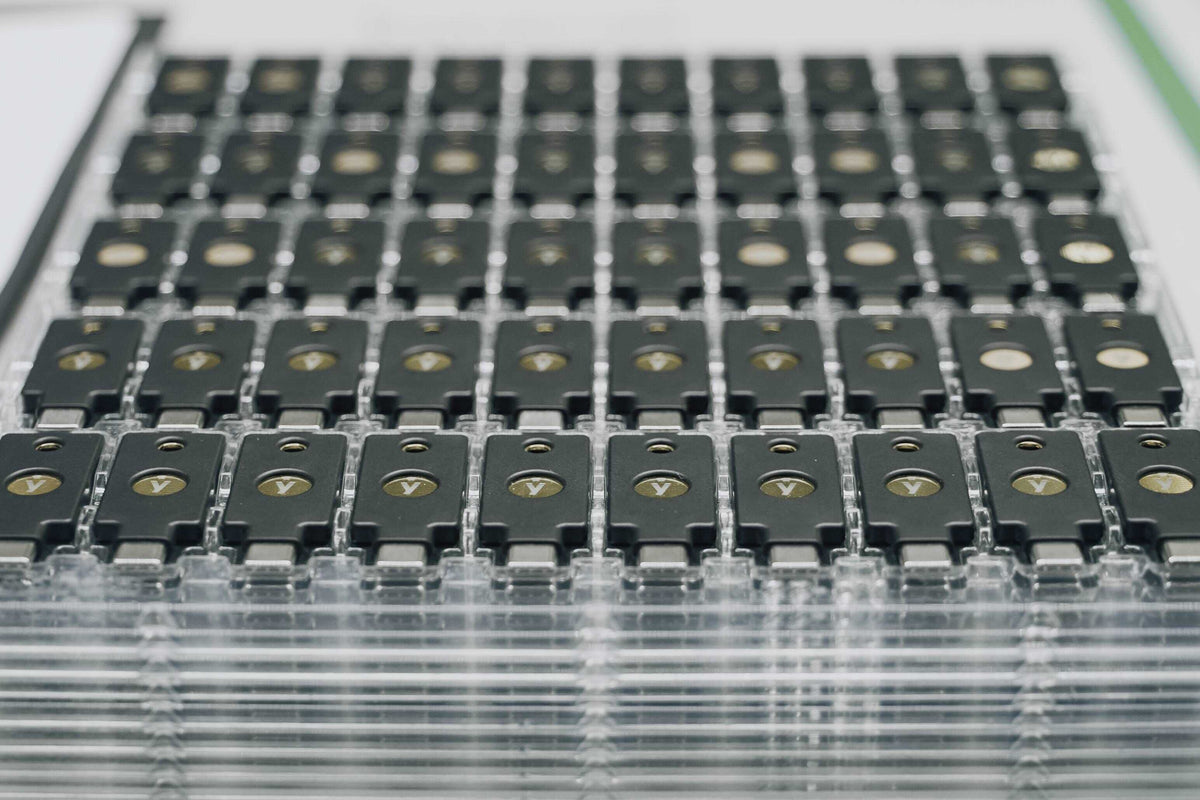
こうしたツールの普及が続く中、関連するリスクを軽減するための方法に焦点を当てることがこれまで以上に重要です。現代的なフィッシング耐性多要素認証(MFA)とID基盤型セキュリティ手法の必要性は、ますます高まっています。音声認証やビデオ認証など、企業が何十年もの間信頼してきた本人確認手段の有効性が低下する中、強固に連携した電子的な本人確認の重要性はさらに増しています。ハードウェアに裏付けられ、暗号技術の原則に基づいて設計された認証情報は、こうした状況において卓越した性能を発揮します。YubiKeyのようなハードウェアセキュリティキーがその代表例です。
YubiKeyはFIDO2をコアプロトコルのひとつとして採用しており、認証情報は特定のユーザーに紐付けられています。これにより、悪意あるWebサイトのURLに使われる「0(ゼロ)」と「O(大文字のオー)」の違いのような細微な差異を見落とすことを狙う手口を防ぎます。認証情報はハードウェア内に安全に保存されるため、ユーザーの知らないうちに別のシステムへ転送されることはありません。さらに、FIDO2認証器の使用はフィッシングによるソーシャルエンジニアリングの有効性を大きく低下させます。ユーザーがワンタイムパスワードを攻撃者に渡すよう騙されることがなく、SIMスワッピング攻撃によってSMS認証コードが直接窃取されるリスクも軽減できます。
AIがビジネスと個人に与える影響、また最新のサイバーセキュリティのパターンとグローバルな動向については、当社の「Global State of Authentication」調査もぜひご覧ください。
YubiKeyが貴社にもたらすメリットについてさらに詳しく知りたい方は、ぜひ当社のチームにお問い合わせください。
よくある質問
- AIフィッシング攻撃とは何ですか?
AIフィッシング攻撃とは、人工知能技術を使って巧妙な偽メールや偽サイトを自動生成し、ID・パスワードや機密情報を騙し取るサイバー攻撃です。文法の崩れや不自然な日本語といった従来の見分けポイントが通用しなくなりつつあります。
- YubiKeyはフィッシング攻撃をどのように防ぎますか?
YubiKeyはFIDO2規格を使い、認証情報を特定のWebサイト(ドメイン)に紐付けます。偽サイトには認証情報が渡らないため、AIが作った精巧な偽サイトにアクセスしても情報を盗まれません。
- フィッシング耐性MFAとは何ですか?
フィッシング耐性MFA(多要素認証)とは、SMSコードやプッシュ通知と異なり、フィッシングサイトに誘導されても認証情報が漏れない認証方式です。FIDO2・WebAuthn規格に基づくハードウェアセキュリティキーが代表例です。
- DeepSeekなどのAIツールがサイバー攻撃に使われるリスクはありますか?
はい。Googleの脅威インテリジェンスグループの報告によると、中国・イラン・北朝鮮・ロシアを含む57の脅威グループがAIツールを悪用してサイバー攻撃を高度化していることが確認されています。
