
前回は、新入社員が企業でのオンボーディング初日から複数のシステムにアクセスする際に直面する認証リスクをご紹介しました。しかし、この課題は職場だけのものではありません。当社の大友淳一が ZDNET Japan に寄稿した連載の後編をもとに、Yubico 日本公式ストアの視点から大学・教育機関の認証リスクを整理します。
新入生にとって、最初のログインは試練
入学してすぐ、学生は大学のポータル、履修登録システム、メール、学習管理システム(LMS)など、多くのアカウントを立て続けに使い始めます。新しい環境への適応、慣れない生活、初めての自立。そうした変化のなかで、アカウントやパスワードの管理は優先順位の外に置かれがちです。
企業の新入社員とは異なり、多くの学生は組織のシステムを安全に使いこなす習慣をまだ身につけていません。初めて届く大学からのメールや案内が本物かどうかを見分けた経験がない状態で、複数のシステムを同時に使い始めることになります。
デジタル化の速度に、セキュリティ教育が追いついていない
教育機関のデジタル化は急速に進んでいます。クラウド型の教材、オンライン授業、遠隔コミュニケーションツール。しかし、それに伴うセキュリティリテラシーの教育は同じスピードで整っていません。
その結果、学生はセキュリティの文脈をほとんど知らないまま、複雑なデジタル手続きを自力で乗り越えることを求められます。どのシステムにどの認証情報を使うべきか、どのメールが偽物かを判断する基準を持たないまま、使い始めることになるのです。
教職員もリスクの当事者
大学のデジタル環境が広がるほど、教職員の認証行動もリスクに直結します。フィッシングのリンクをうっかりクリックしてしまう、認証情報を安全でない方法で保管する、気づかないうちに教材データを外部に流出させてしまう。教職員が一人でも被害を受ければ、担当する学生全員のデータと学部全体の環境が危険にさらされることになります。
機関によっては、教職員向けのセキュリティ研修や支援が十分でないケースもあります。学生と教職員、その両方が守られなければキャンパス全体のセキュリティは成り立ちません。
解決のカギは、認証の仕組みを変えること
「注意を促す」だけでは、この問題を根本から解決できません。人がミスをしても被害が起きない、仕組みとしての認証が必要です。
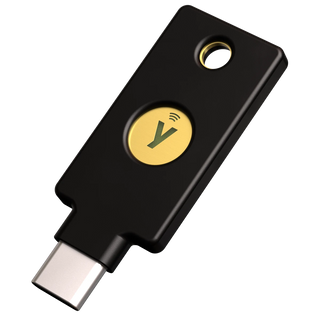
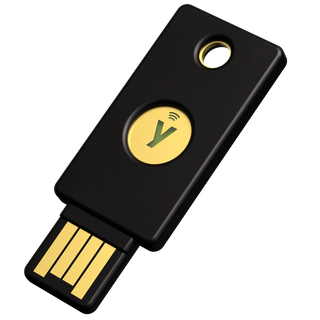
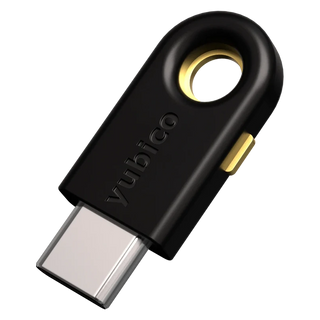
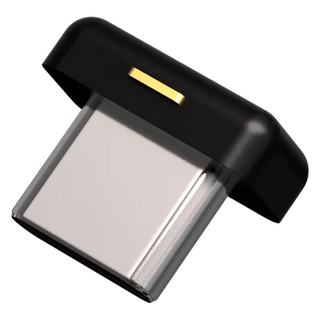
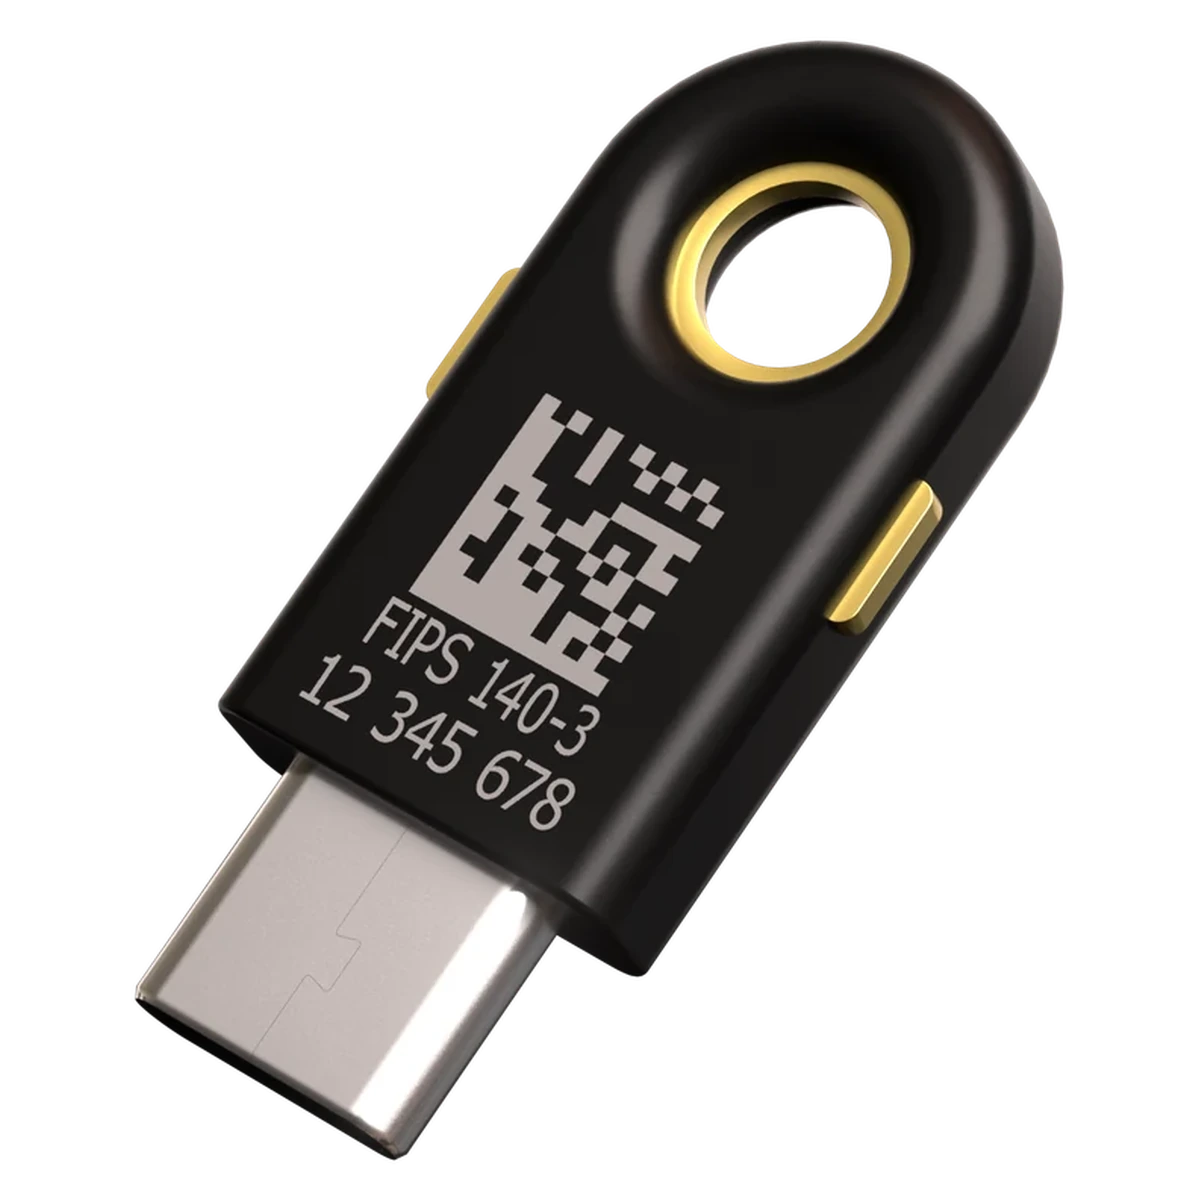
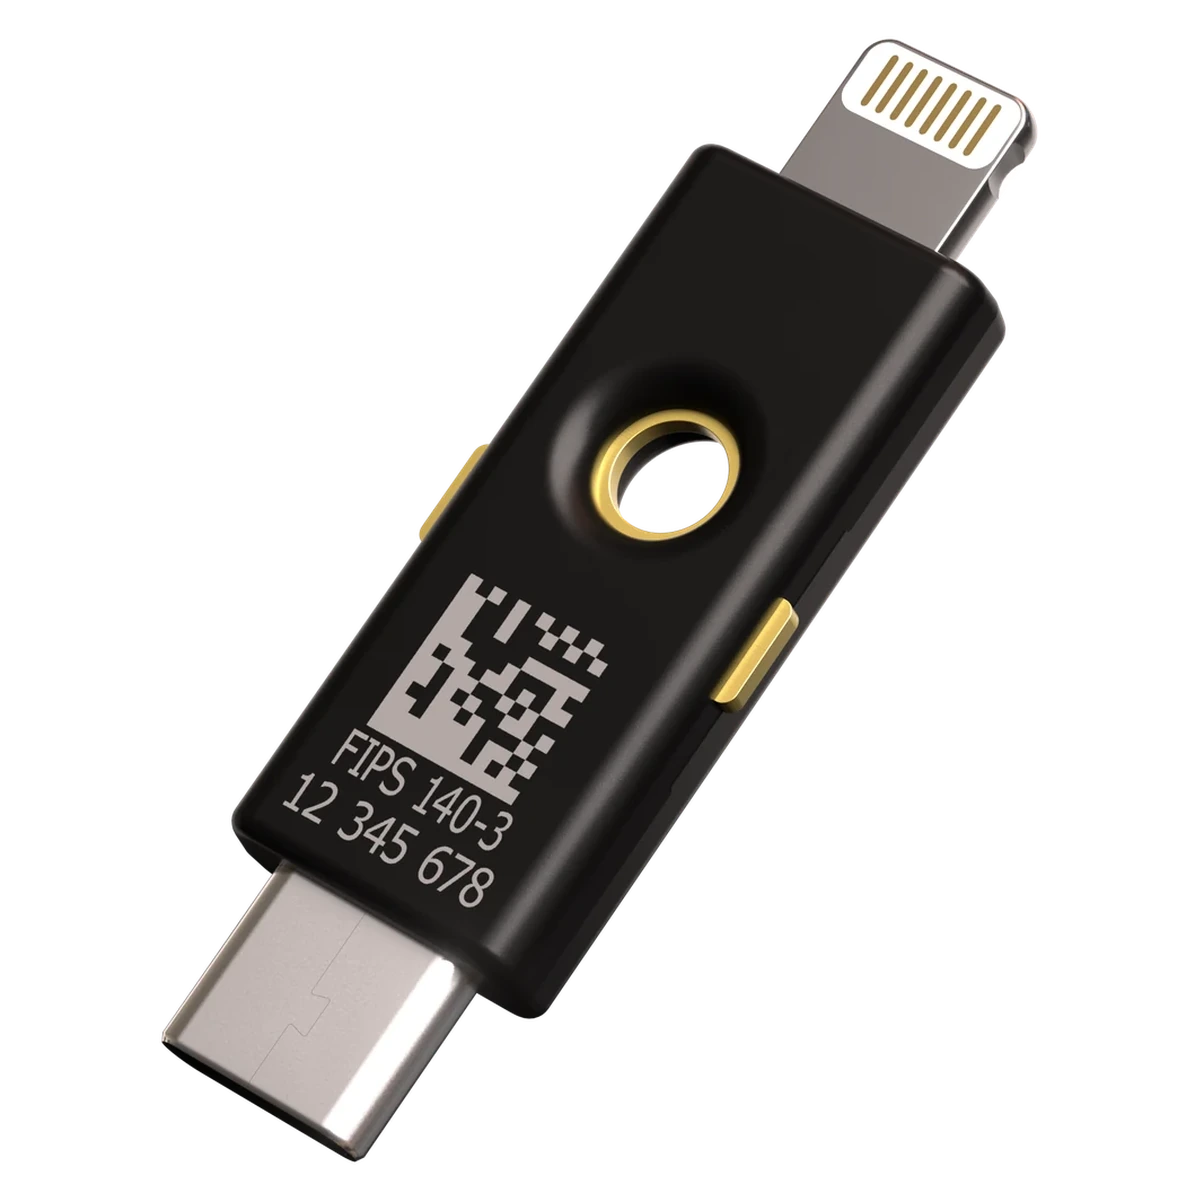
YubiKey は、フィッシングに対して構造的に耐性を持つ物理セキュリティキーです。パスワードや SMS コードの代わりに、YubiKey に触れるだけで本人確認が完了します。偽サイトにアクセスしても認証情報が盗まれることはなく、学生も教職員も同じ一本のキーで守ることができます。
大学のポータル、メールシステム、VPN など、主要な教育機関向けプラットフォームで YubiKey は利用可能です。
まとめ
新入生が初めてログインする瞬間、教職員がフィッシングメールを受け取る瞬間。キャンパスには、企業と同じリスクが存在しています。認証の入口を強くすることは、学生のキャリアと機関の信頼を守ることに直結します。
YubiKey についてのご相談は、こちらのお問い合わせフォームからお気軽にどうぞ。
参考:大友淳一(Yubico)「最初のログインは誰が守るのか:キャンパスに広がる落とし穴」ZDNET Japan(2026年7月28日)記事を読む
よくある質問
- 大学はなぜサイバー攻撃のターゲットになりやすいのですか?
大学には個人情報・研究データ・知的財産が集中している一方、セキュリティ意識の低いユーザーが多く、オープンなネットワーク環境を持ちます。ランサムウェア・フィッシング・不正アクセスの被害が国内外で急増しています。
- 学生や教職員がフィッシングに引っかからないためにはどうすればよいですか?
最も効果的なのは、フィッシング耐性MFA(YubiKeyなど)を導入することです。技術的な防御がヒューマンエラーを補います。加えて、不審なメールのリンクをクリックしない・URLを確認するなどの基本教育も重要です。
- 教育機関向けのYubiKeyプログラムはありますか?
はい。Yubicoは教育機関向けの割引プログラムや一括導入支援を提供しています。Google for EducationやMicrosoft 365 Education環境ですぐに使えます。詳しくはYubico公式サイトの教育機関向けページをご確認ください。
