
74%。AIが自分のアカウントやデータに脅威をもたらすと感じている、日本の回答者の割合だ。2024年の31%から一年で急増し、AIへの警戒感はいまや社会全体に広がっている。
では、その74%の人たちが実際に多要素認証(MFA)を使っているかというと——答えは20%だ。多要素認証とは、パスワードに加えて別の認証手段を組み合わせることでアカウントを守る仕組みのことで、不正ログインを防ぐ最も基本的なセキュリティ対策のひとつとされている。
Yubicoが調査機関Talker Researchを通じて、日本・米国・英国・フランス・オーストラリアなど世界9カ国の成人約1万8,000人を対象に実施した「グローバル認証状況調査2025」。この調査が浮き彫りにしたのは、危機感と行動の間に横たわる、巨大な溝だ。
日本のMFA導入率はグローバルの半分以下——数字が示す格差の実態
グローバル平均のMFA導入率は48%。一方、日本は20%。その差は28ポイントにも上り、主要9カ国の中でも日本の遅れが際立つ結果となった。
個人アカウントでのMFA利用率に目を向けると、2024年の18%から2025年は37%へと改善が見られた。しかし、同じ期間にフランスでは29%から71%へと跳ね上がっており、改善のスピードでも大きな差がついている。
危機感は確かに高まっている。「AIフィッシング攻撃が高度化している」と感じる人は2024年の46%から71%へ、「AIによってフィッシングの成功率が上がった」と感じる人は37%から42%へ増えた。人々はリスクを認識している。ただ、それが行動に変わっていない。
なぜ日本企業のサイバーセキュリティ対策は遅れているのか
背景のひとつとして、この調査が示すのが企業のセキュリティ研修の実態だ。日本企業の60%が、サイバーセキュリティに関する研修を一切実施していない。知識がなければ、ツールの選択もできない。MFAが何のためにあるのかを知らなければ、設定しようという動機も生まれない。
もうひとつ注目すべきは、パスキーに対する認知の低さだ。「パスキーという言葉を聞いたことがない」と答えた日本の回答者は26%に上った。パスワードに代わる次世代の認証技術が、まだ多くの人に届いていない現実がある。
ハードウェアセキュリティキーを「最も安全な認証手段だと思う」と回答した割合も34%にとどまった。認知と実態、両面での課題が重なっている。
AIフィッシングが変えた脅威の質——「見ればわかる」はもう通用しない
「フィッシングは見れば分かる」という時代は終わりつつある。AIが生成する文章は、かつてのような不自然さをほとんど持たない。差し出し人の名前、メールの文体、状況に合ったパーソナライズ——攻撃者はこれらを組み合わせ、識別困難な偽メールを大量に、低コストで送れるようになった。
Yubicoの同調査では、AIが生成したフィッシングメールを正しく見破れた回答者は全体の46%にとどまっている。どれだけセキュリティ意識を高めても、人間の識別精度には限界がある。
このとき問われるのは、「気をつける」という個人の努力ではなく、「気づかなくても守られる」仕組みの有無だ。
パスワードでもSMSでもなく——フィッシング耐性のある認証へ
FIDO2/WebAuthn規格に基づくハードウェアセキュリティキーは、この問いへのひとつの答えだ。仕組みの核心はシンプルで、認証に使う暗号鍵がアクセス先の正規ドメインと紐づいている。どれほど精巧な偽サイトでも、URLが違えば認証は機能しない。ユーザーが万一フィッシングリンクを踏んでも、認証情報は攻撃者の手に渡らない。
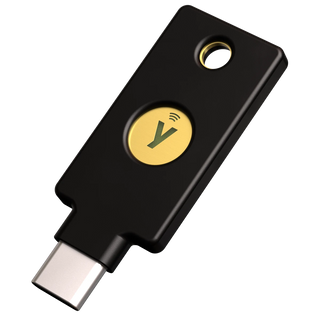
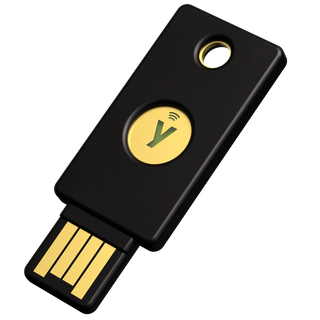
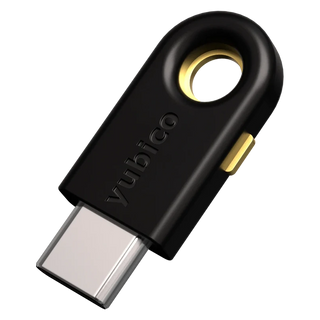
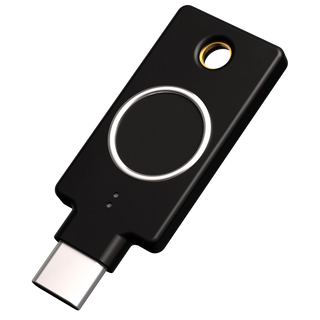
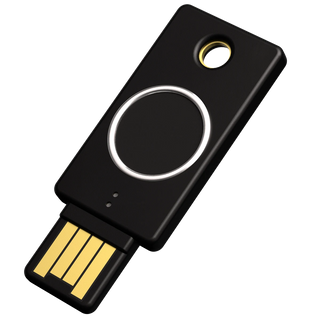
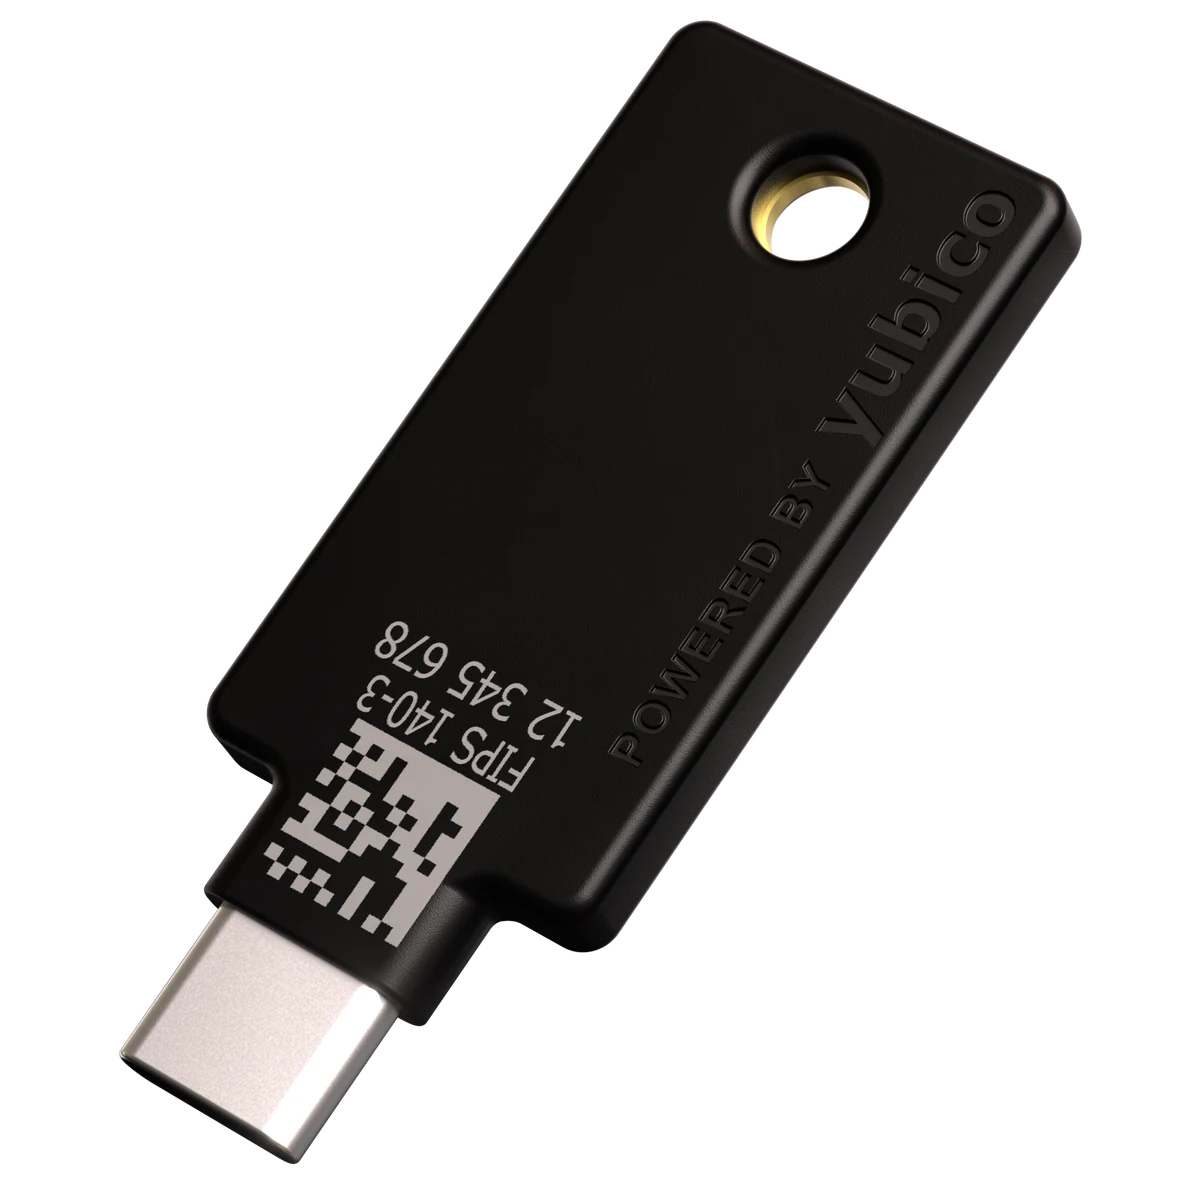
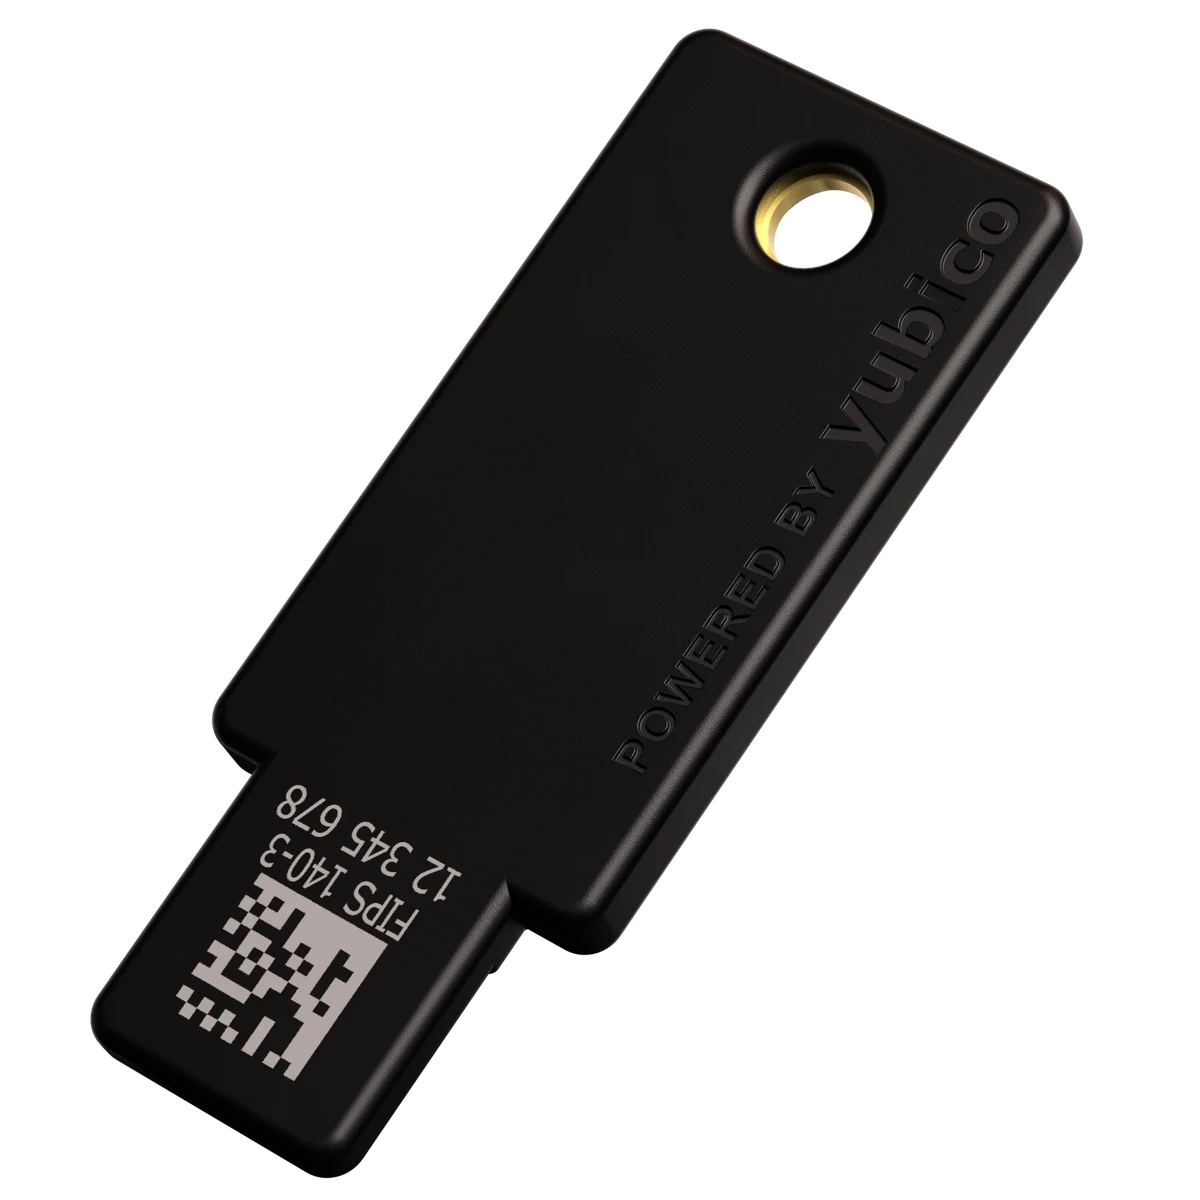
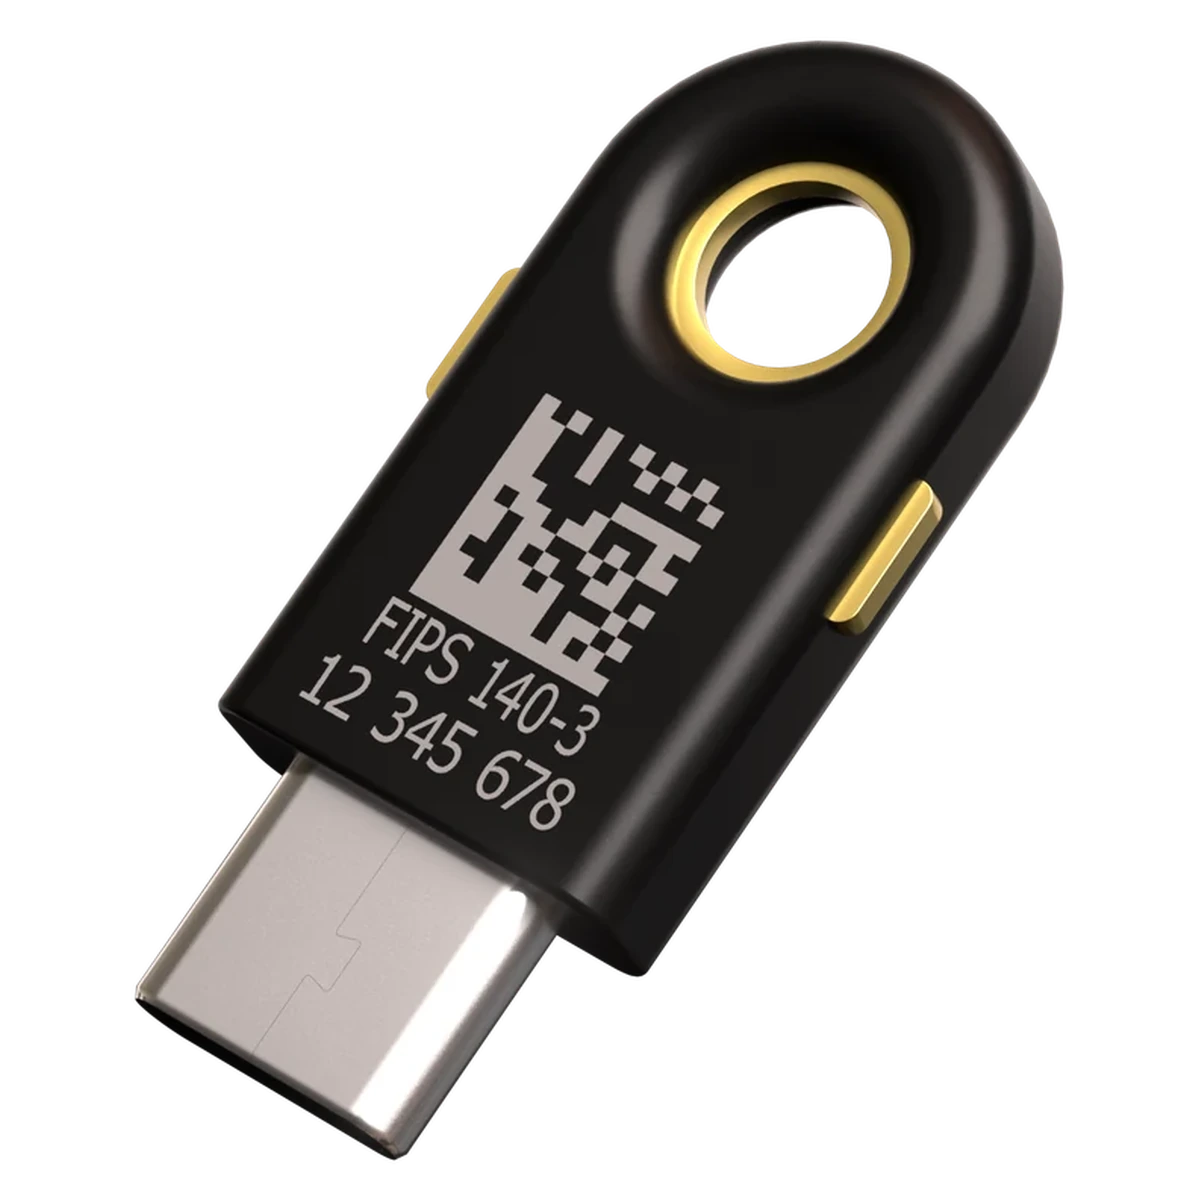
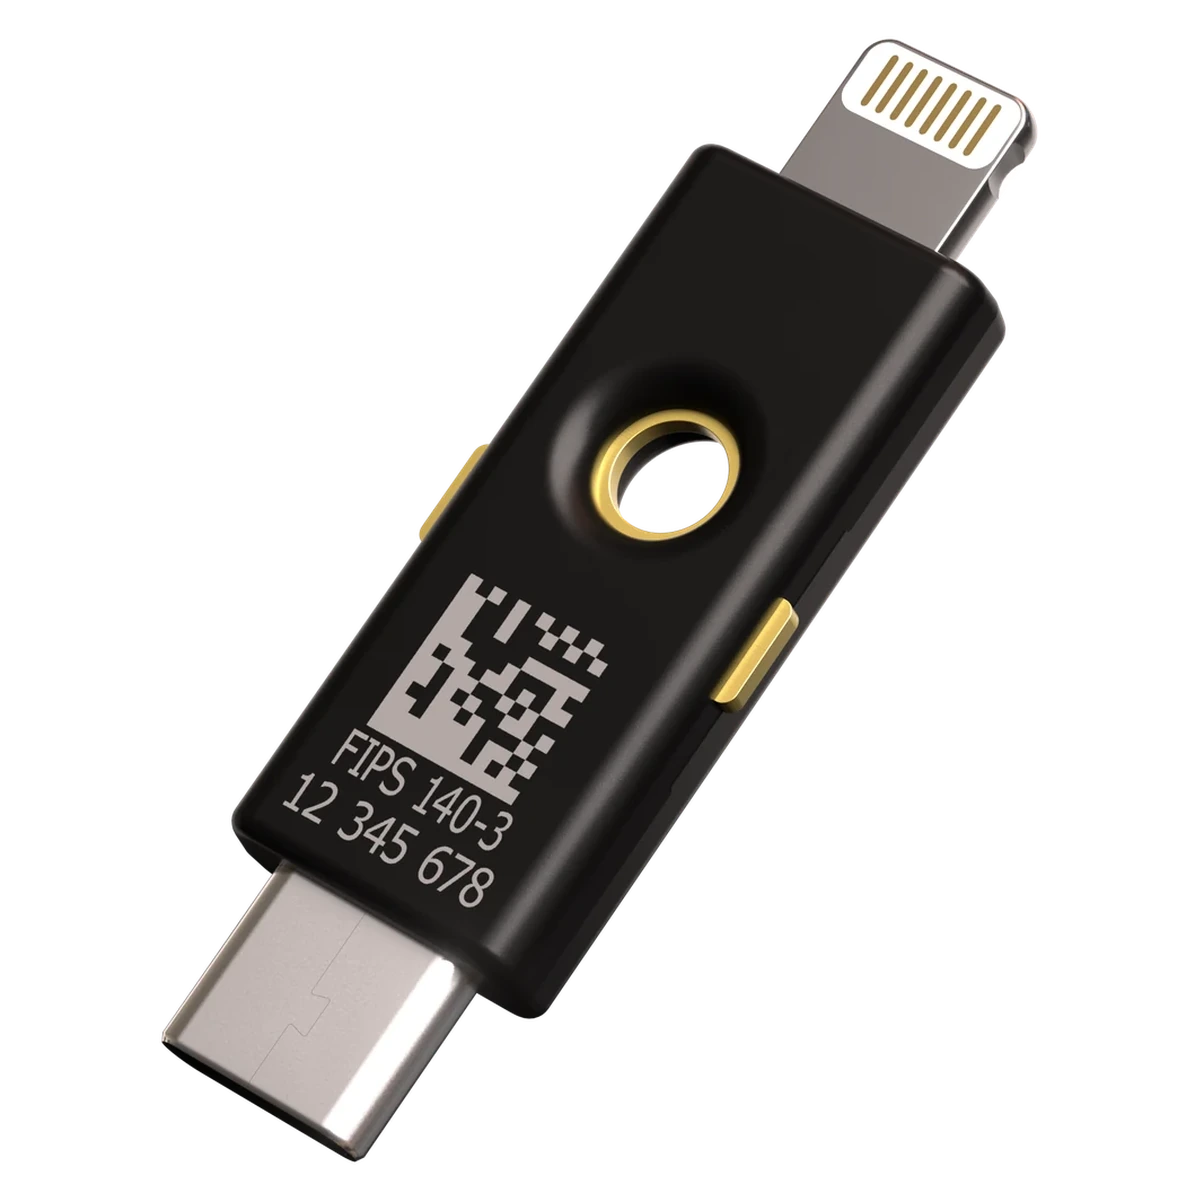
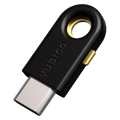
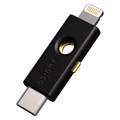
YubiKeyは、このFIDO2標準に完全対応したハードウェアセキュリティキーだ。USB接続に加えNFCも対応しており、パソコンとスマートフォンの両方で使える。Microsoft・Google・Apple・Salesforceをはじめとする数百のサービスとすぐに連携でき、導入のハードルも低い。
AIがフィッシングの質を底上げし続ける現在、組織が取りうる最も確実な対策のひとつは、認証の構造そのものをフィッシング耐性のある設計に変えることだ。日本のMFA導入率20%という数字は、その余地がまだ大きく残っていることを意味している。
参考
- Yubico「グローバル認証状況調査2025」(2025年9月30日発表)
- IT-biz「日本はセキュリティ後進国か、米Yubico調査から」
