
多要素認証(MFA)を導入しているから安全だと思っていませんか。実は、SMS認証やワンタイムパスワード(OTP)、プッシュ通知といった一般的なMFA手段の多くは、巧妙なフィッシング攻撃によって突破されるリスクがあります。本記事では、「フィッシング耐性MFA」の定義から、従来の2FAとの根本的な違い、そして実践的な導入方法まで体系的に取り上げます。
フィッシング耐性 MFA とは
フィッシング耐性MFA(Phishing-Resistant MFA)とは、フィッシング攻撃をはじめ、スピアフィッシング、ブルートフォース攻撃、中間者攻撃、リプレイ攻撃、クレデンシャルスタッフィングなど、さまざまな手法による認証プロセスへの侵害を根本的に防ぐ多要素認証の仕組みです。
フィッシング耐性を持つ認証では、単に「本人であることの証明」だけでなく、ユーザー自身の意図的な行動(インテント)を伴う必要があります。これにより、攻撃者が認証情報を盗んだとしても、それだけでは不正アクセスができない設計になっています。
一方、パスワード・SMS・OTP・セキュリティの質問・プッシュ通知は、一般的に「フィッシング耐性がある」とはみなされません。これらはいずれも、前述したいずれかの攻撃手法に対して脆弱だからです。なお、データ漏洩の約80%は認証情報の侵害が原因とされています。
フィッシングとは
フィッシングとは、ソーシャルエンジニアリングの一形態で、攻撃者が正規の組織や人物を装ってターゲットを騙し、パスワードやクレジットカード番号などの個人情報を詐取する手口です。フィッシングメールのほか、スピアフィッシング(特定の個人・組織を狙った標的型攻撃)、ビッシング(電話による詐欺)、スミッシング(SMS詐欺)、ホエーリング(経営幹部を狙った攻撃)など、さまざまな派生手法があります。
企業ネットワークに対する攻撃の95%以上がスピアフィッシングに起因するとも言われており、フィッシング攻撃は現代のサイバー脅威の中で最も一般的かつ深刻な問題の一つです。Colonial PipelineやSolarWindsなど、大規模なセキュリティ侵害の多くも、フィッシングが起点になっています。
なぜ従来の MFA はフィッシングに弱いのか
「MFAを使っているから安全」という認識は危険です。SMS・OTP・プッシュ通知といった従来のMFA手段には、共通した弱点があります。
SMS認証・OTPの問題点
攻撃者は偽のウェブサイトを用意し、ユーザーが入力したOTPをリアルタイムで本物のサービスにリレーする「中間者攻撃」が可能です。また、攻撃者がGoogleのサポートを装ってバックアップコードを要求し、ユーザーが生成したコードを騙し取るといった事例も実際に報告されています。攻撃者が必要な情報は、ターゲットの電話番号とメールアドレスだけで十分な場合もあります。
プッシュ通知(MFA疲労攻撃)の問題点
攻撃者が大量の認証リクエストを送り続け、疲弊したユーザーが誤って「承認」してしまうのを狙う「MFA疲労攻撃(MFA Fatigue)」が広まっています。ユーザー自身が開始していないログイン要求を承認してしまうリスクがあります。
真のフィッシング耐性を持つMFAは、こうした攻撃を構造的に防ぐ仕組みが必要です。
フィッシング耐性 MFA の4つの要件
1. 認証器とユーザー間の強固な紐付け
認証を行う両者(ユーザーと認証器)の間に、暗号化された登録プロセスを通じた信頼関係を確立する必要があります。一度この紐付けが完了すると、以降の認証セッションは登録済みの認証器と正規のサービスの間でのみ成立します。
2. 共有シークレットの排除
パスワードやOTPコードのような「共有できる秘密情報」を排除し、公開鍵・秘密鍵ペアによる非対称暗号方式を採用します。秘密鍵はハードウェアデバイス内に格納され、外部に取り出すことも、コピーすることもできません。
3. 信頼できる相手にのみ応答する
フィッシング耐性MFAは、事前に登録された正規のサービス(URLで検証)に対してのみ応答します。偽サイトや未登録のサービスに対しては、認証器が自動的に応答を拒否します。これにより、ユーザーが偽サイトにアクセスしても、認証情報が渡ることはありません。
4. ユーザーの意図的な操作
ログインの開始と承認は、ユーザー自身の明確な意図に基づく操作(YubiKeyのタップや生体認証など)を必要とします。攻撃者が送り込む不正な認証リクエストには反応しません。
フィッシング耐性 MFA の主な方式
FIDO2 / WebAuthn
FIDO Alliance と W3C が共同で策定した業界標準です。公開鍵暗号方式を用い、共有コードを一切使わずに認証を行います。YubiKeyのようなFIDO2対応セキュリティキーはその代表例で、タップ一つでフィッシング耐性の高い認証を実現します。WebAuthnは主要なブラウザすべてで対応済みで、パスワードレスMFAにも対応しています。
PIV スマートカード
公開鍵インフラ(PKI)に基づく暗号方式を用いた認証で、25年以上にわたって安全なシステムの礎となってきた技術です。クレジットカード、電子パスポート、物理的なアクセス管理などにも広く利用されています。米国連邦政府ではPIVカードが標準的な認証手段として義務付けられています。
規制・政策の動向
フィッシング耐性MFAの重要性は、規制面でも明確に認識されています。米国ホワイトハウスは行政管理予算局(OMB)を通じた「ゼロトラスト戦略(M-22-09)」において、連邦政府機関に対してフィッシング耐性のあるMFAのみを使用するよう義務付けました。同文書でフィッシング耐性技術として明示されているのは、FIDO2/WebAuthnとPIVスマートカードの2種類です。
日本においても、サイバーセキュリティ対策の強化が官民双方で求められており、フィッシング耐性MFAは重要インフラや金融機関をはじめ、幅広い業界で導入が進んでいます。
YubiKey によるフィッシング耐性 MFA
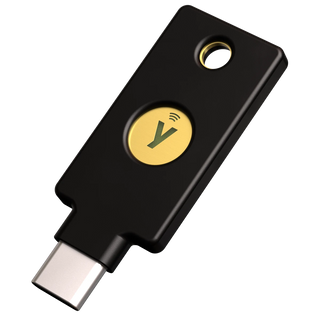
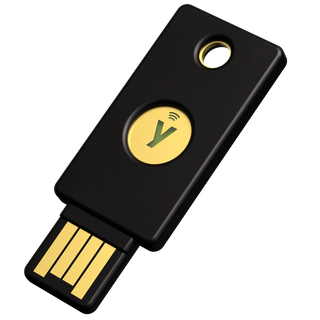
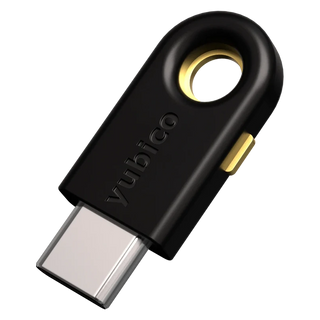
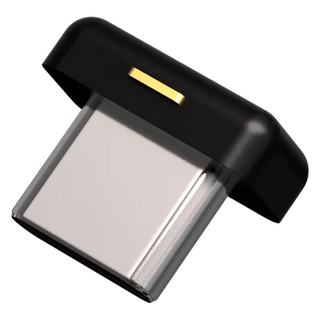
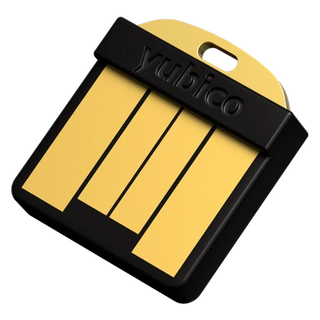
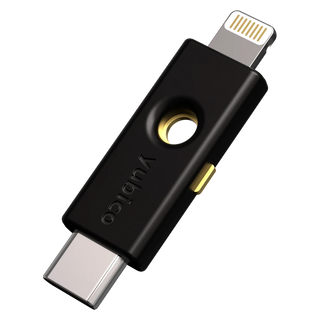
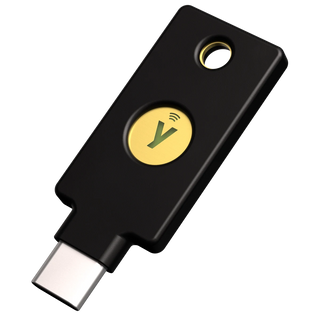
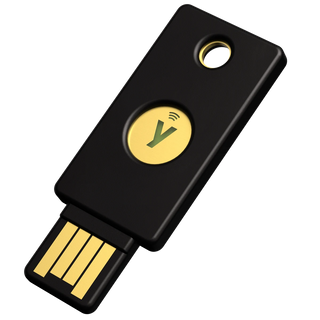
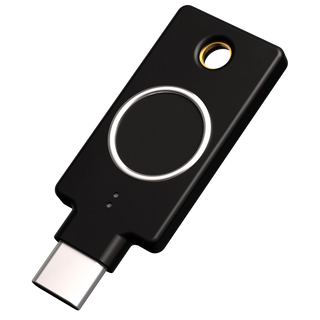
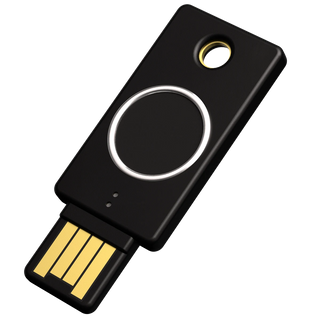
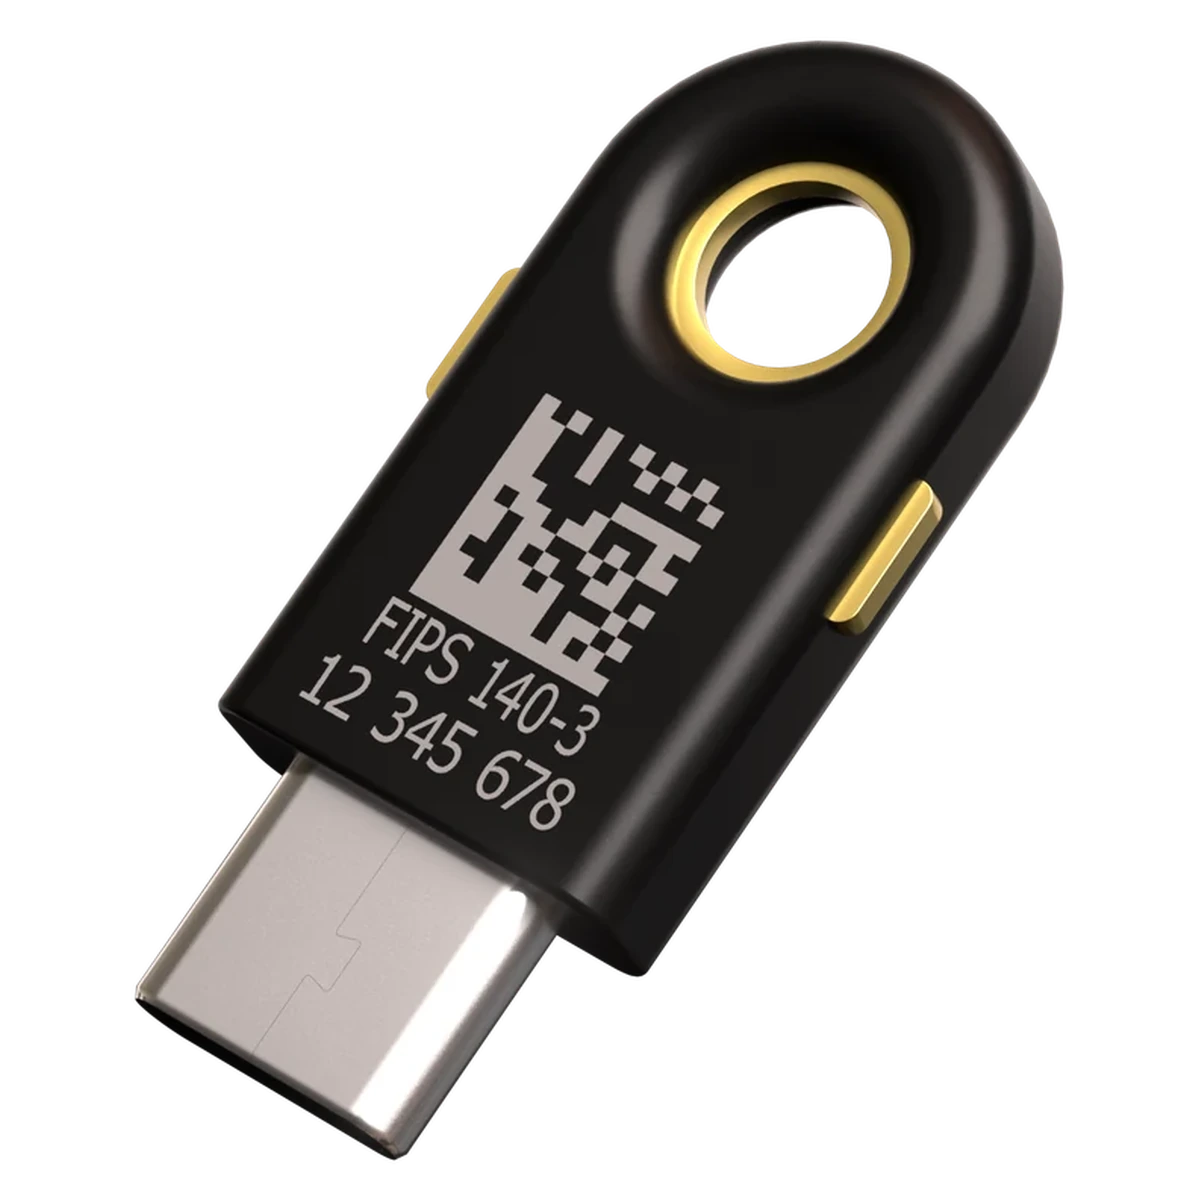
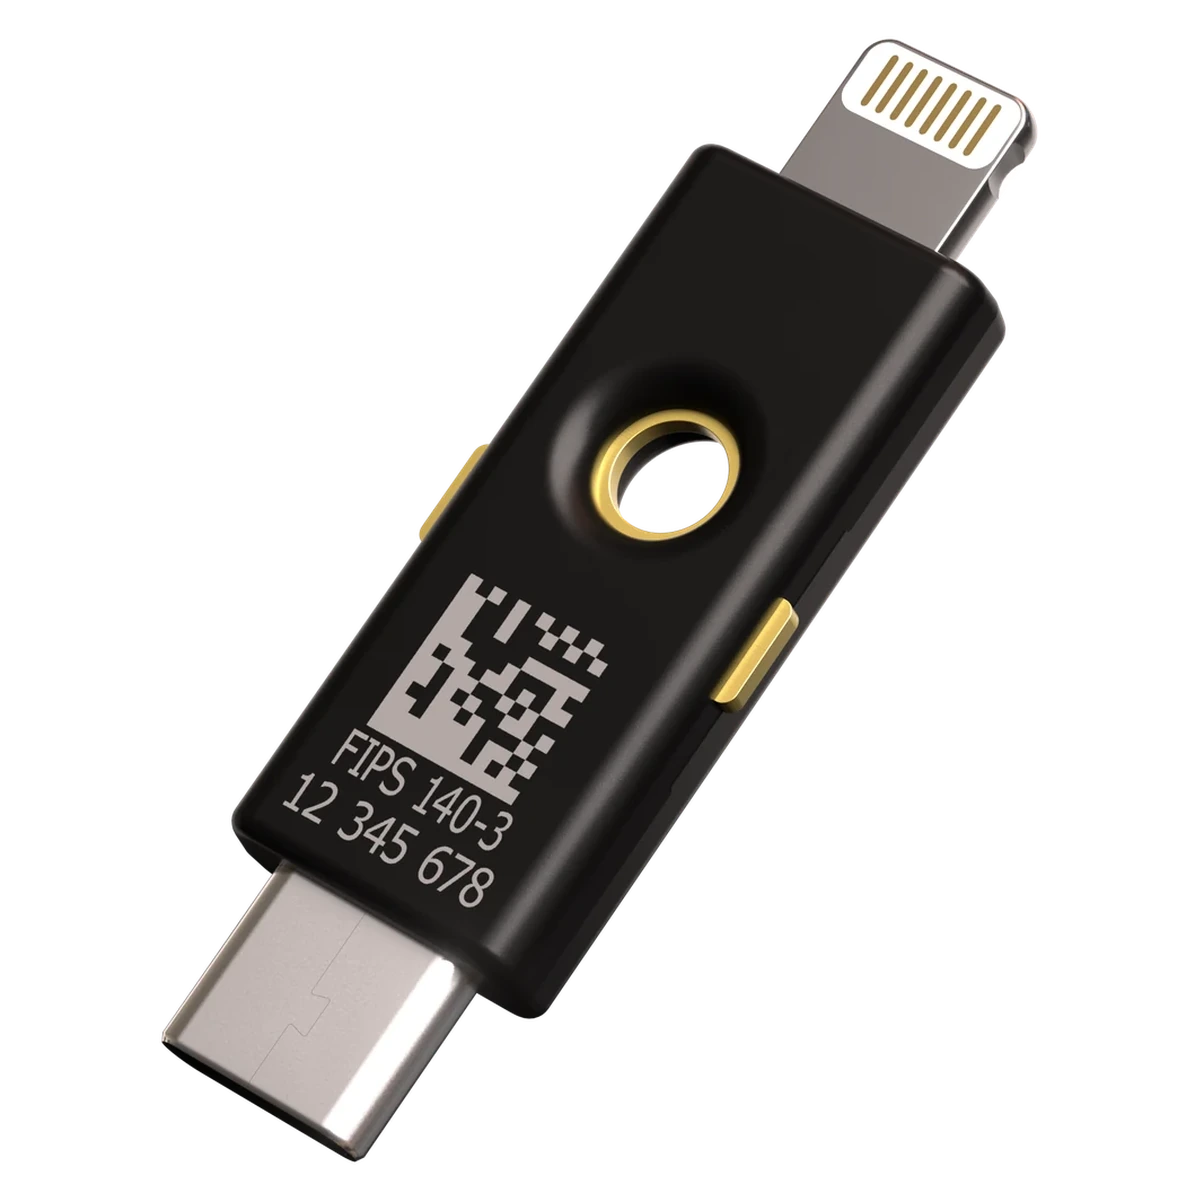
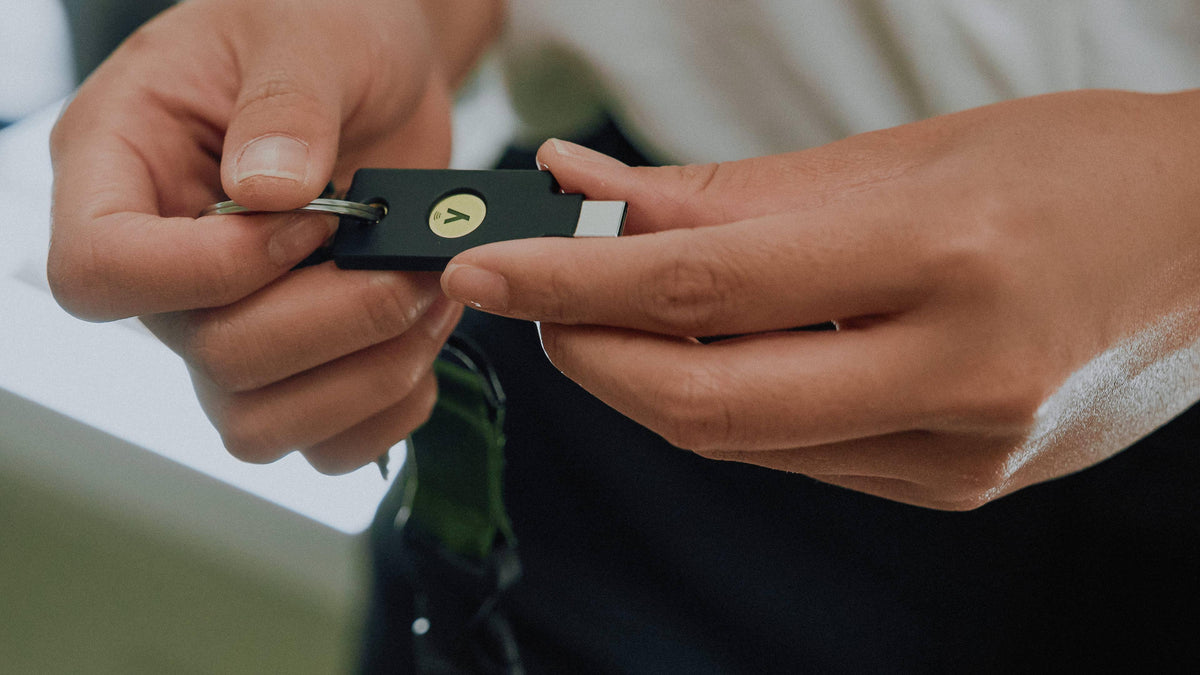
YubiKeyは、FIDO2/WebAuthn対応のハードウェアセキュリティキーとして、フィッシング耐性MFAを最もシンプルに実現するデバイスの一つです。
- 秘密鍵はYubiKey内の耐タンパー性チップに格納され、外部に取り出すことができない
- 認証はYubiKeyをタップするだけで完了し、ユーザーの明確な意図を要求する
- 登録済みの正規サービスにのみ応答するため、偽サイトでは認証が機能しない
- USB-A・USB-C・NFCに対応し、PC・スマートフォン・タブレットで幅広く使用可能
- 一つのYubiKeyで何百ものサービスを管理できる
FIDO2/WebAuthnを実装したYubiKeyは、スピアフィッシング・中間者攻撃・リプレイ攻撃・MFA疲労攻撃のいずれにも根本的に対応しており、個人から大規模な企業・政府機関まで幅広く対応できる認証ソリューションです。
フィッシング被害に遭った場合の対処
万が一フィッシング攻撃の被害を受けた、または疑われる場合は、以下の手順を速やかに取ってください。
- アカウントの電話番号などの連絡先情報が変更されていないか確認する(アカウント復旧に使われる恐れがある)
- 不審な取引やアカウントアクティビティがないか確認する
- 関係する従業員へのヒアリングを実施し、リンクのクリックや添付ファイルの開封がなかったか確認する
- システムログ・ファイアウォールログ・メールヘッダーなどを分析し、侵害の痕跡を調査する
- スパムフィルターやメールセキュリティ設定を見直し、同様のメッセージをブロックできるよう対策を講じる
フィッシング耐性MFAの導入は、こうした事後対応の負担を根本から減らすための最も効果的な手段です。YubiKeyによるFIDO2認証で、組織全体のセキュリティ基盤を強化することを検討してください。
よくある質問
- フィッシング耐性MFAと通常のMFAは何が違いますか?
通常のMFA(SMS・OTP・プッシュ通知)は、偽サイトに誘導されてコードを入力させられると突破されます。フィッシング耐性MFAはFIDO2規格により認証情報がドメインに紐付くため、偽サイトでは認証が成立せず情報が渡りません。
- YubiKeyはどのMFA方式に対応していますか?
YubiKeyはFIDO2(パスキー)・WebAuthn・OTP・スマートカード(PIV)など多数の認証プロトコルに対応しています。レガシーシステムから最新のパスワードレス認証まで、一本のキーで幅広くカバーできます。
- SMS認証はなぜ危険なのですか?
SMS認証はSIMスワッピング攻撃(電話番号の乗っ取り)やリアルタイムフィッシング(偽サイトでコードを入力させる手口)によって突破できます。米国NIST(国立標準技術研究所)も制限付き認証方式として位置付けています。
- 日本企業のMFA導入率はどのくらいですか?
Yubico調査によると、日本のMFA利用率は調査対象9カ国中最低水準です。依然としてパスワードのみの認証に頼っている企業が多く、フィッシングやランサムウェアへの脆弱性が高い状況です。
