
ある朝、あなたが出社する前に、AIが稟議を通し、データベースを更新し、外部APIに発注をかけていた。
SF映画の話ではありません。自律型AIエージェントが社内システムに常時接続して業務を処理する。そんな環境が、すでに一部の企業で始まっています。
では聞きます。その操作を「承認した」のは、誰ですか?
「ログインさえ守れば安全」という時代の終わり
これまでのセキュリティは、「誰がログインしたか」を確認することに集中してきました。多要素認証(MFA)も、その延長線上にあります。
しかし、自律型AIエージェントが高権限の処理を次々とこなす環境では、ログイン時の一度のチェックだけでは不十分です。問題は「誰がログインしたか」ではなく、「今この操作を、人間が本当に意図したか」という点に移ってきています。
ISACAの調査によれば、企業内の非人間アイデンティティ(AIやシステムアカウント)の数は、人間のそれの約50倍にのぼります。そのすべてが、既存の認証フレームワークの「外側」で動いているとしたら?
YubiKey 5.8が持ってきた「一つの答え」
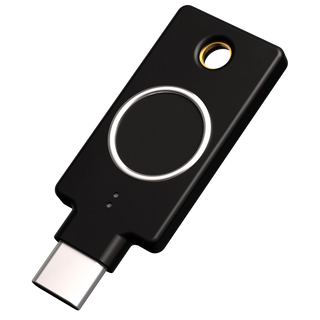
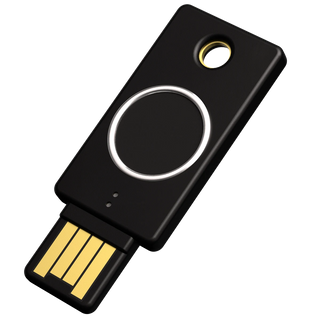
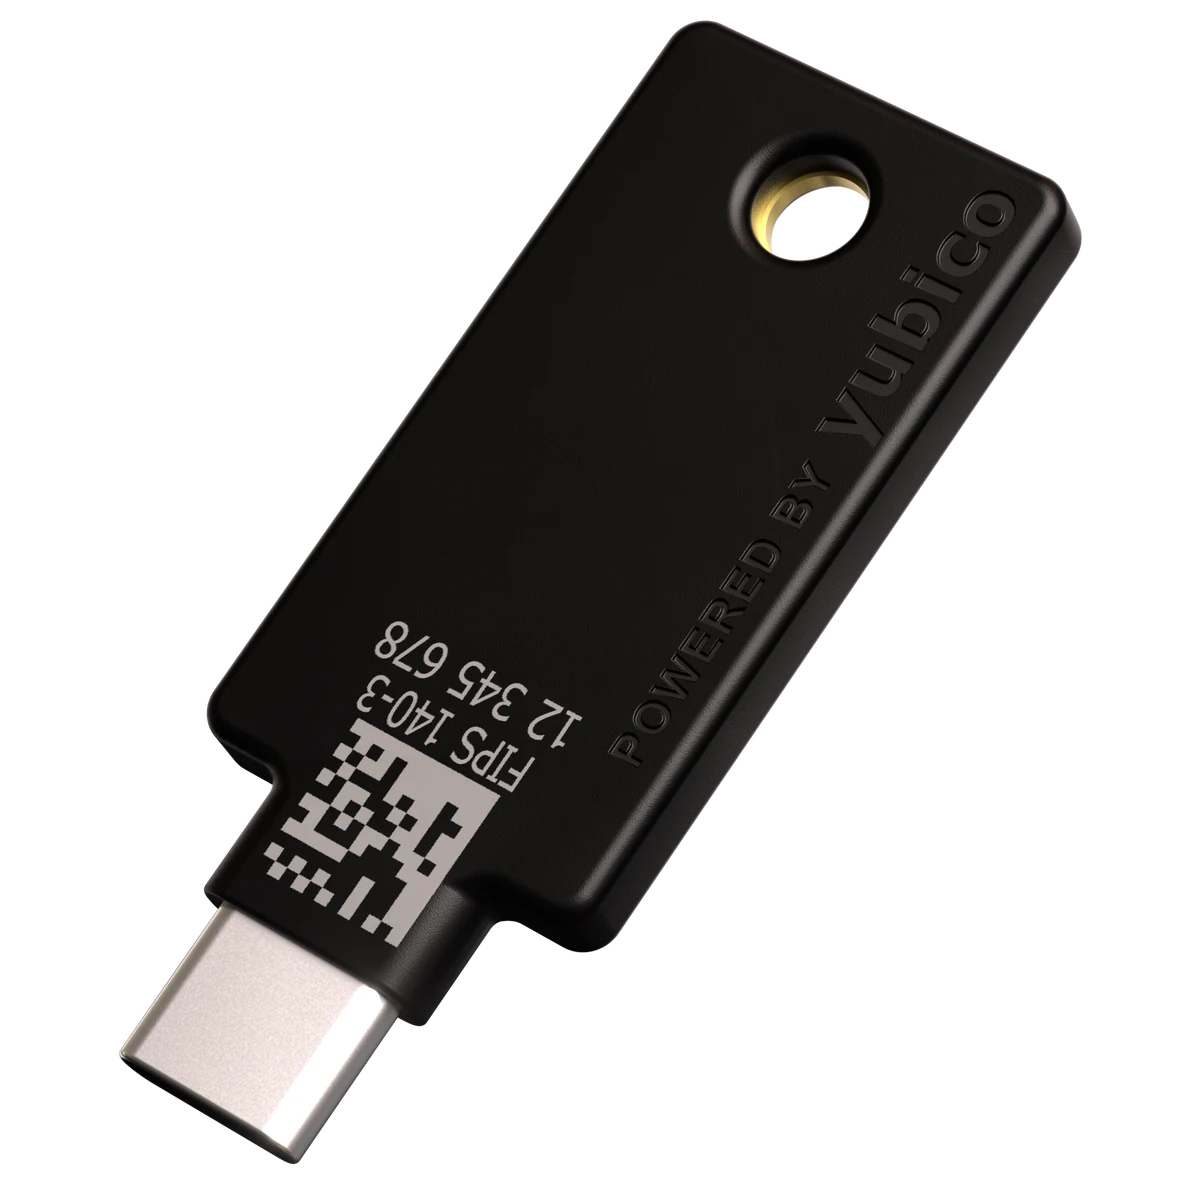
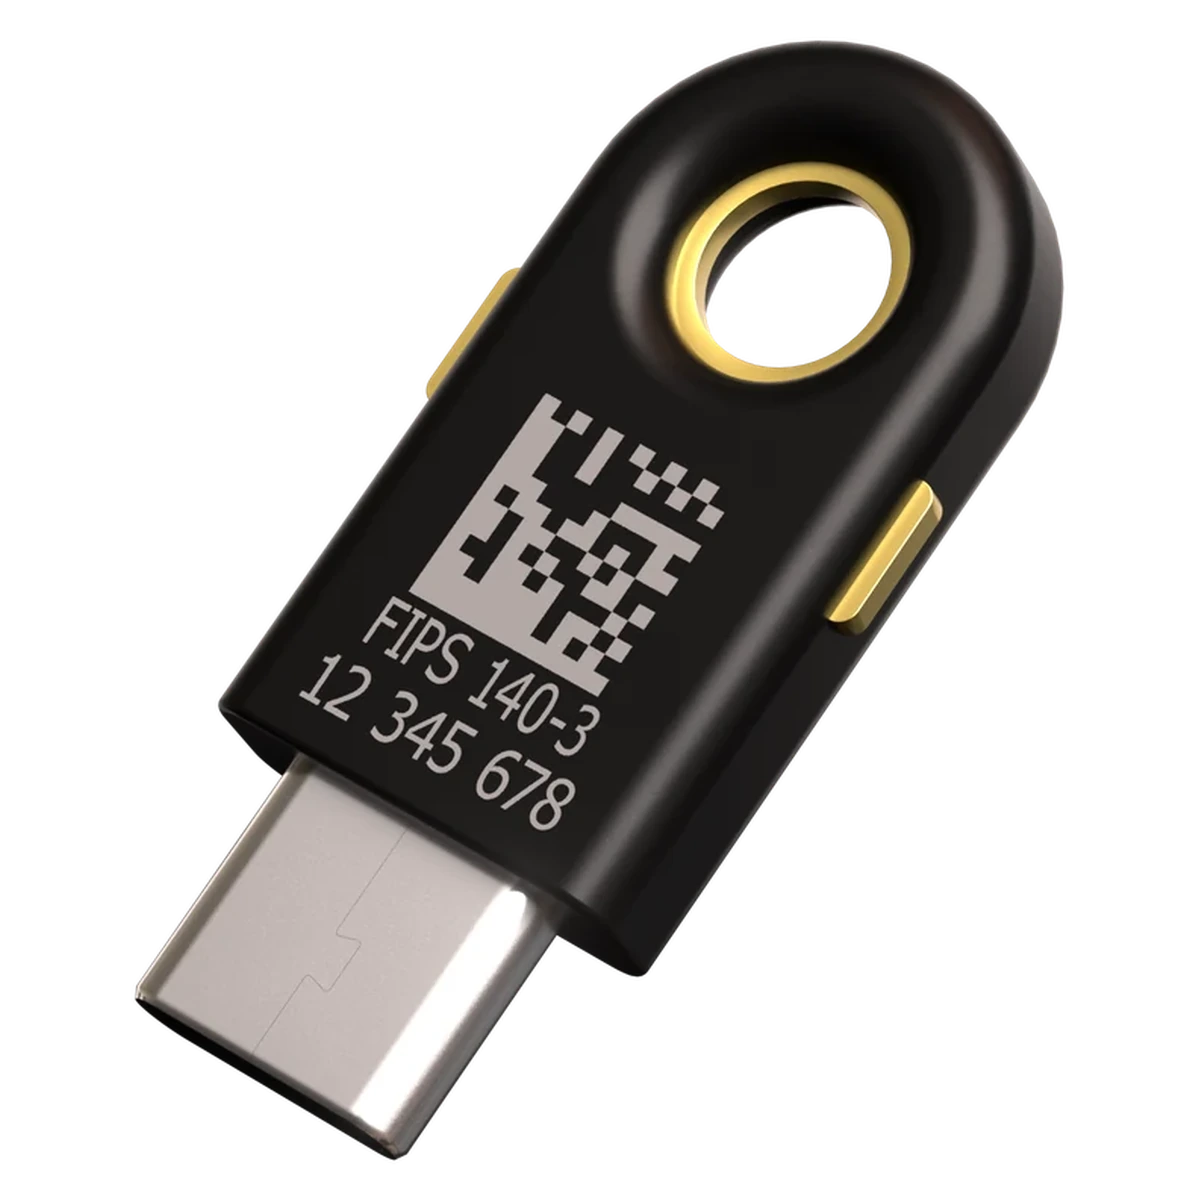
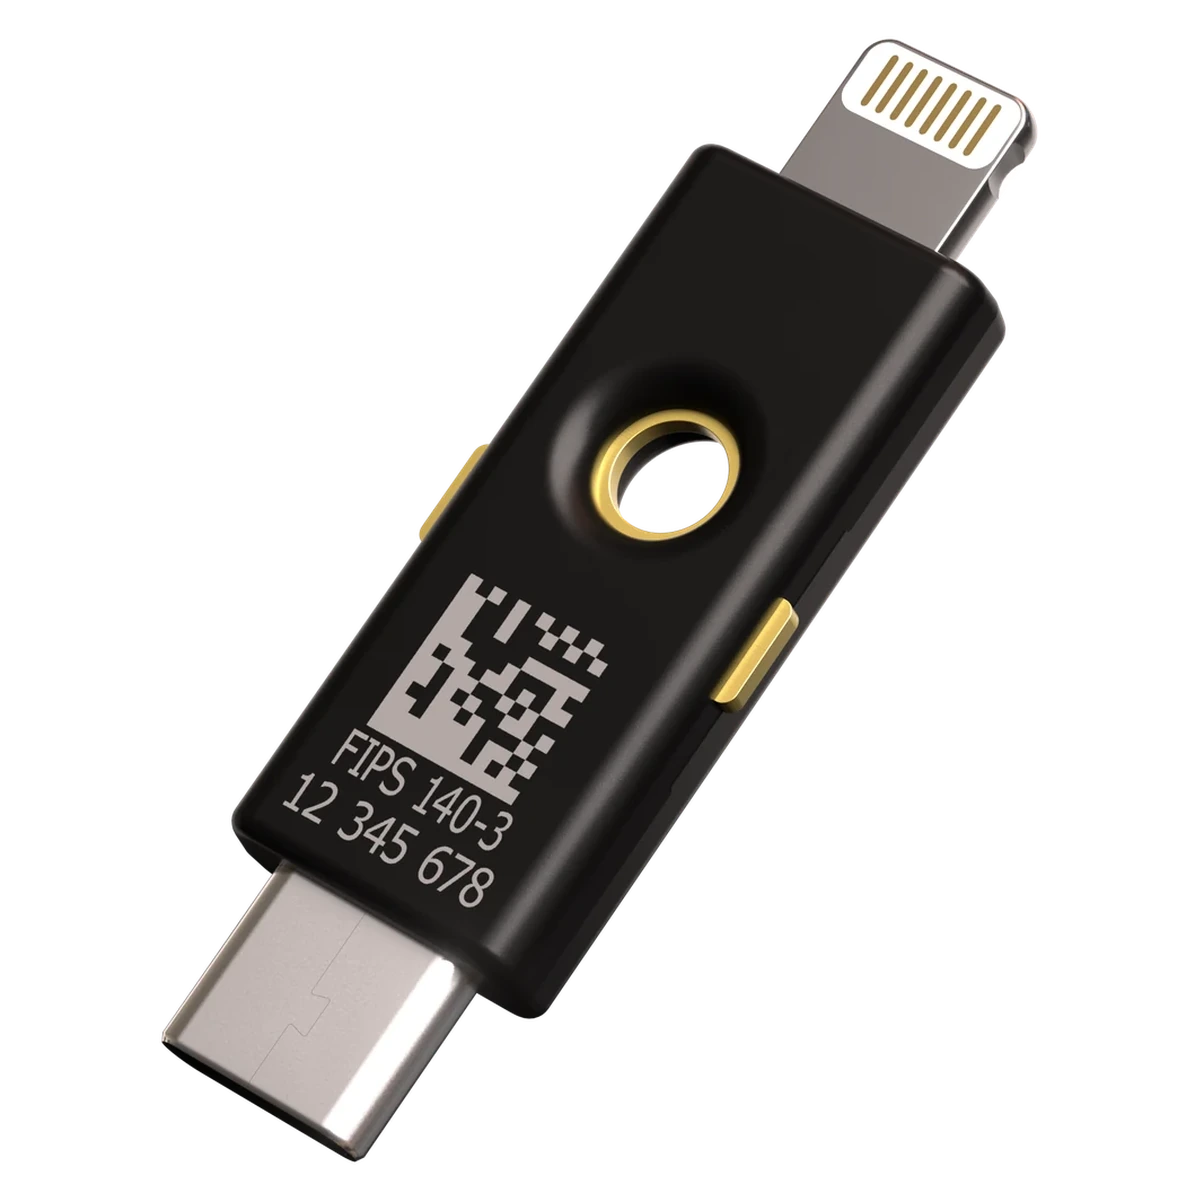
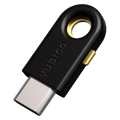
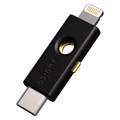
2026年7月、Yubicoは最新ファームウェア「YubiKey 5.8」の出荷を開始しました。このバージョンは、単なる機能追加ではありません。認証(Authentication)の道具だったYubiKeyを、認可(Authorization)の基盤へと進化させるアップデートです。
鍵となるのは、WebAuthn署名拡張機能です。
従来のYubiKeyは「このユーザーは本物か」を証明するためのものでした。YubiKey 5.8では、それに加えて「この操作を、この瞬間に、この人間が意図して承認した」という事実を暗号的に証明できます。
たとえば、AIエージェントが100万円の発注処理を実行しようとしたとき。担当者がYubiKeyに触れることで、その操作に人間の署名が刻まれます。後から「知らなかった」とも「AIが勝手にやった」とも言えない、否認防止性のある承認記録が残るのです。
難しくない。むしろシンプルになる
「デジタル署名」と聞くと、複雑なシステム構築を想像するかもしれません。しかし、YubiKey 5.8はオープン標準(CTAP 2.3・WebAuthn)をベースにしています。独自の暗号インフラや専用HSMを構築しなくても、標準的な開発フローで人間の承認プロセスを組み込むことができます。
さらに、プライバシー保護技術「ARKG(Anonymous Remote Key Generation)」により、複数システムをまたいでも行動が紐付けられないよう設計されています。セキュリティと利便性、そしてプライバシーを同時に確保できる設計です。
OpenAIも、動いた
世界最大のAI企業も、この流れを見逃していません。
OpenAIは2026年6月、高度なAIモデルにアクセスするセキュリティ研究者に対し、ハードウェアによるパスキー認証を義務化しました。YubiKeyを使ったハードウェア裏付けの認証が、高権限アクセスの「標準」になりつつあります。AIが強くなるほど、そのアクセスを守る仕組みも強くなる。その原則が、業界全体に浸透し始めています。
今の自社環境を、一度見直してみてください
AIエージェントの導入を検討している、あるいはすでに一部で動かしている企業にとって、「承認の設計」は避けて通れない課題です。
YubiKey 5.8はその課題に対する一つの現実的な答えです。新しいキーへの移行が必要(ファームウェアはアップデート不可)という点はありますが、既存の認証インフラとの互換性を保ちながら段階的に導入できます。AIと人間が共存する職場で、「誰が何を承認したか」を確実に記録する。それが次世代セキュリティの基本になるでしょう。
YubiKey 5.8についてのご相談は、こちらのお問い合わせフォームからお気軽にどうぞ。
参考:「YubiKey 5.8が登場 CTAP 2.3対応とWebAuthn署名拡張でAI時代の行動認可を実現」財経新聞(2026年7月23日)記事を読む
よくある質問
- AIが自動化する業務でセキュリティリスクが高まるのはなぜですか?
AIエージェントは人間の確認なしに処理を進められるため、攻撃者がAIシステムを操作したり承認フローを迂回したりするリスクがあります。特に金融取引・アクセス権変更・機密データ操作には人間による承認ゲートが重要です。
- YubiKeyはAIワークフローのセキュリティにどう貢献しますか?
YubiKeyによる物理タッチ認証を重要な承認ステップに組み込むことで、AIが自動的に処理を進める前に人間の意図的な確認を必須にできます。マルウェアやAIのハルシネーションによる意図しない操作を防ぐ安全弁になります。
- ゼロトラストとYubiKeyはどう関係しますか?
ゼロトラストは「何も信頼しない・常に検証する」の原則でシステムを設計するセキュリティ概念です。YubiKeyはアクセスのたびに強力な認証を提供することでゼロトラストアーキテクチャの中核的な要素になります。
