
パスワードによるログインは、長年にわたってオンライン認証の主流でした。しかし、フィッシング詐欺やパスワード使い回しによる不正アクセスが後を絶たない現在、より安全でシンプルな認証方式として注目を集めているのが「パスキー(Passkey)」です。
パスキーとは
パスキーとは、パスワードを使わずにログインを実現するための認証情報です。「password(パスワード)」と「key(鍵)」を組み合わせた造語で、パスワードと同じくらい手軽に使えながら、物理的な鍵のように高い安全性を持つ、という意味が込められています。
技術的には、FIDO2/WebAuthnという業界標準プロトコルに基づいており、「公開鍵暗号方式」を利用しています。ログイン時にユーザーがパスワードを入力・送信する代わりに、デバイス上の秘密鍵を使って電子署名を生成し、サービス側の公開鍵で検証する流れでログインが完了します。
パスキーは以下のいずれかの場所に保存されます。
- クラウド(信頼できるサービスプロバイダー経由で複数デバイス間で同期)
- スマートフォンやPCなどのデバイス本体
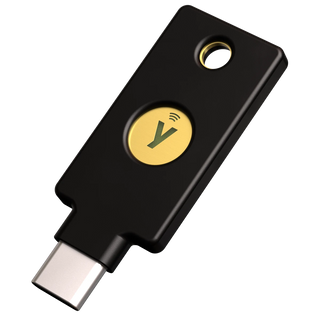
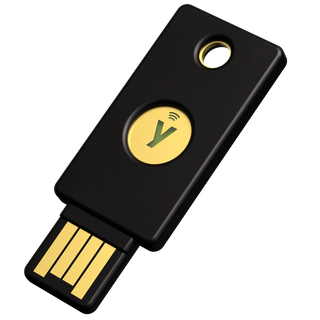
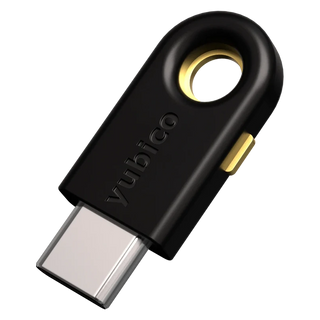
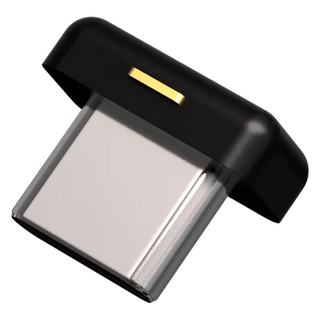
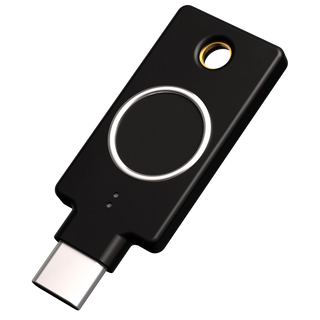
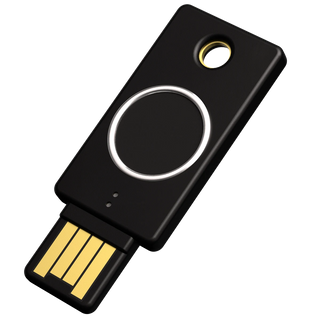
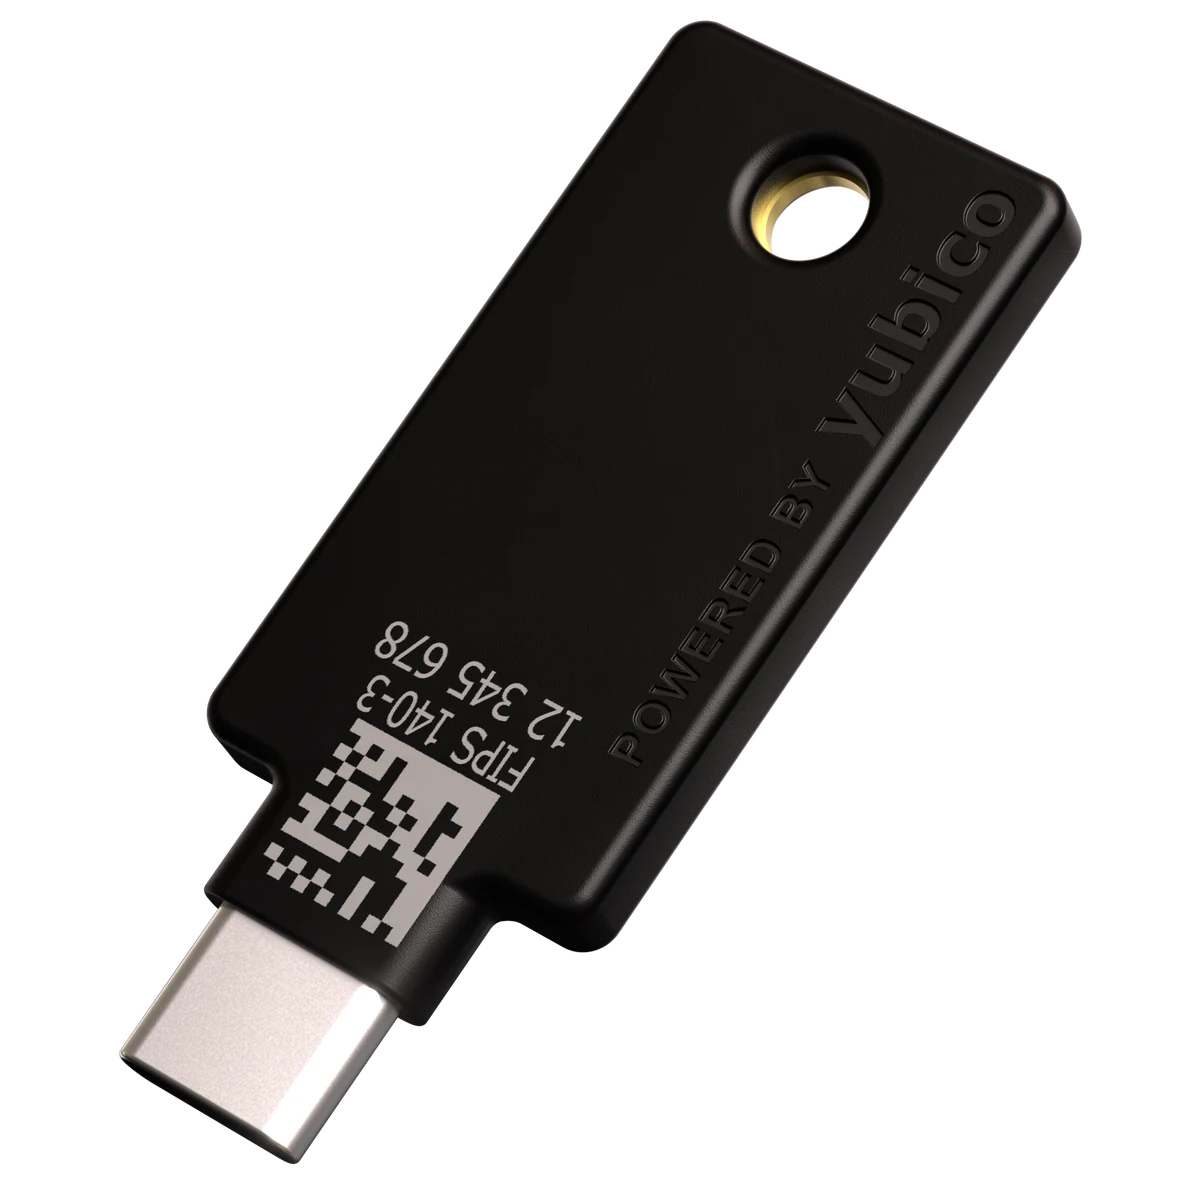
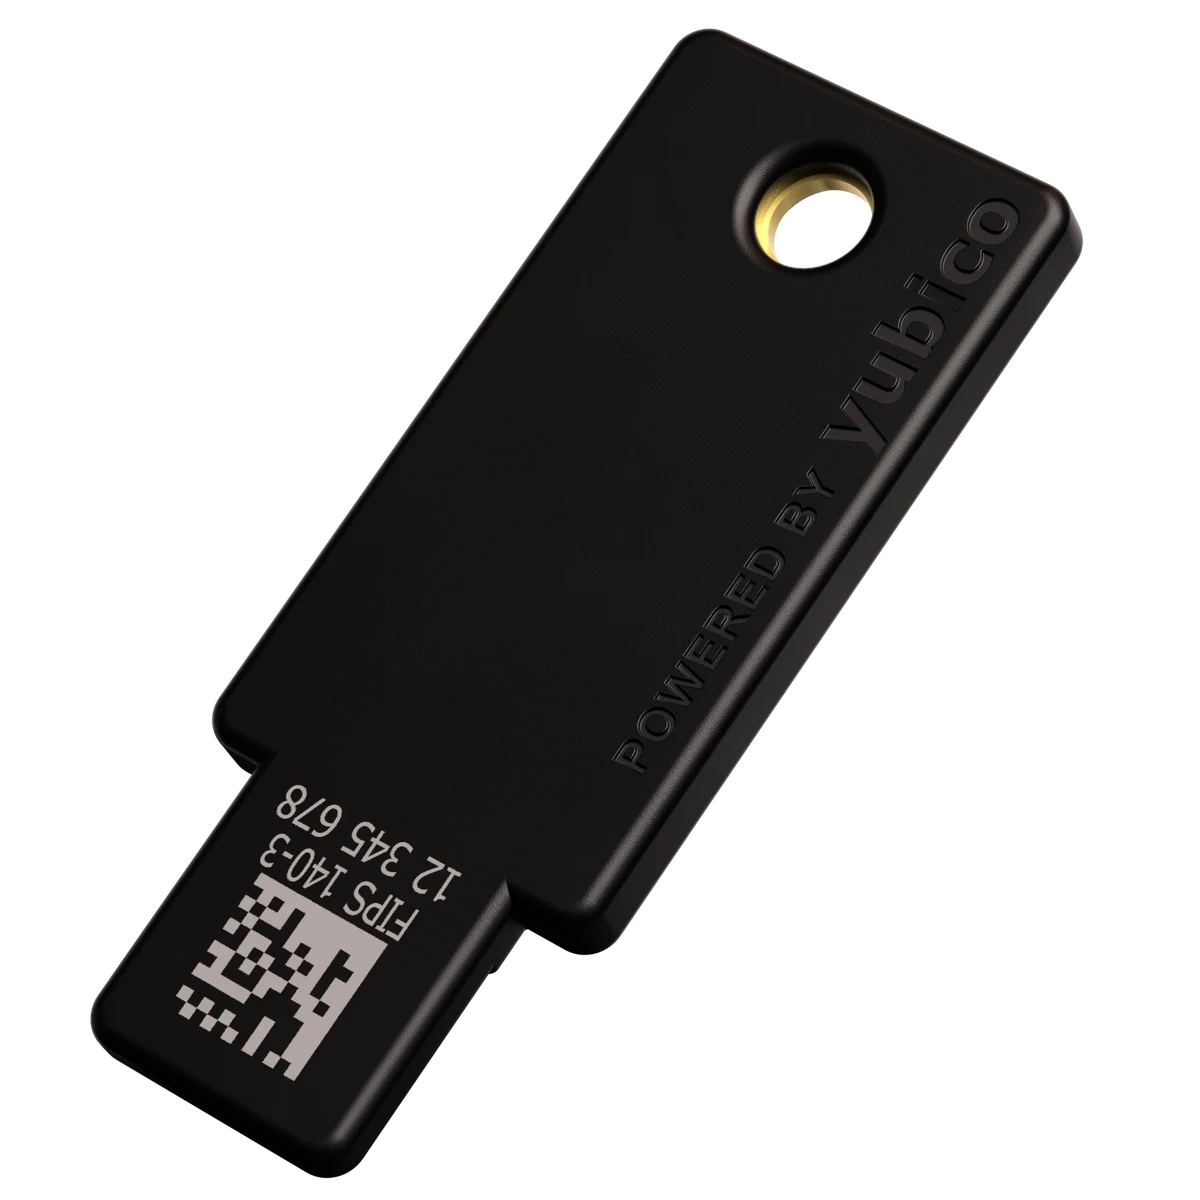
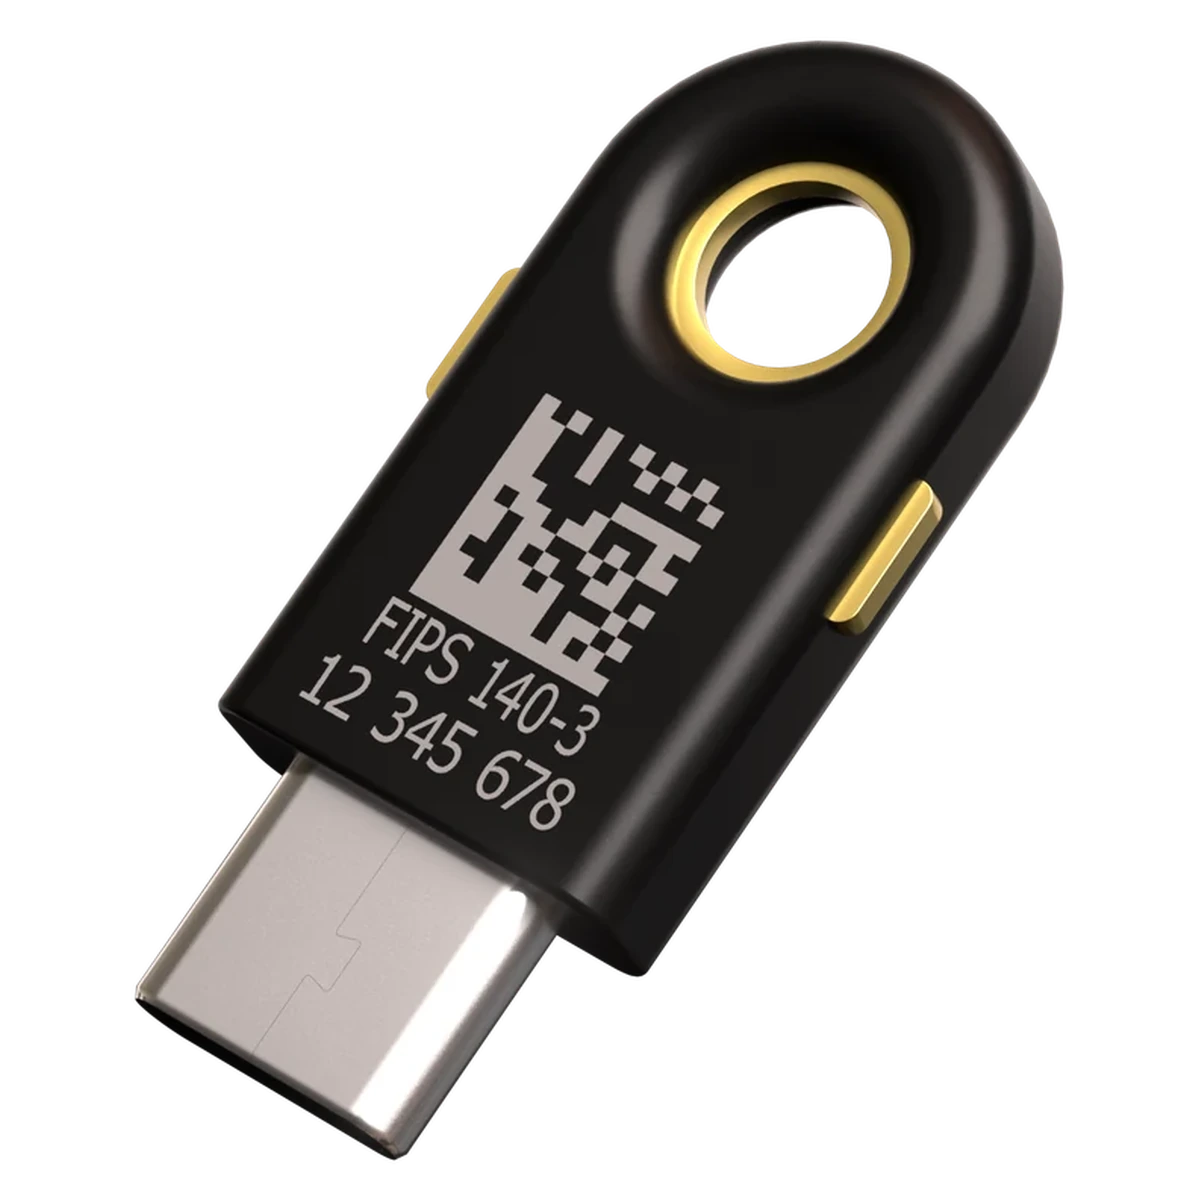
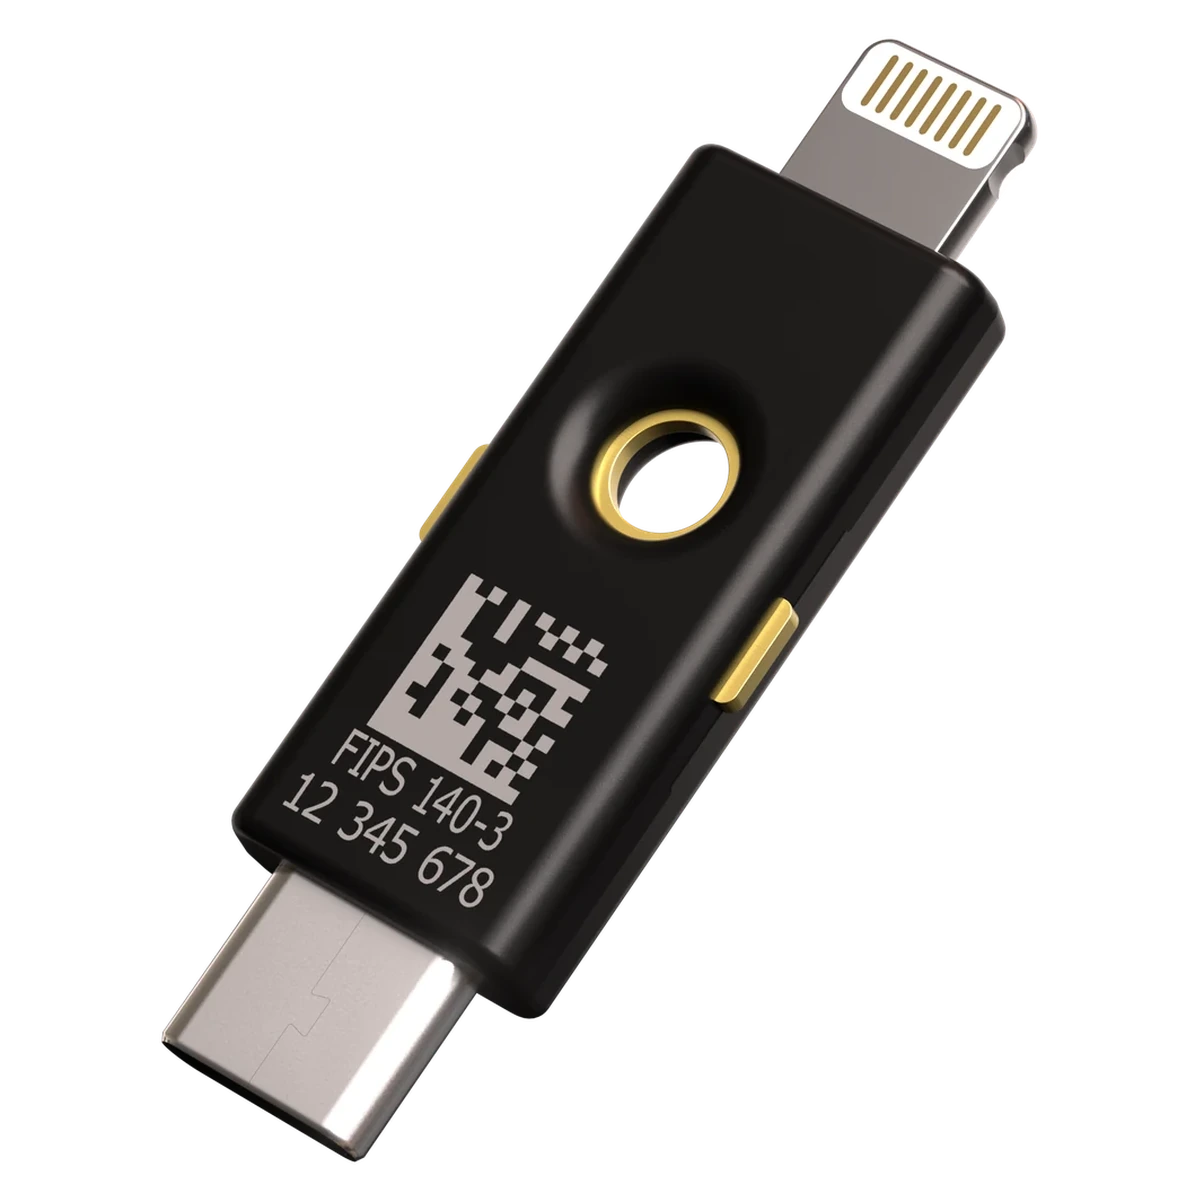
- YubiKeyのようなハードウェアセキュリティキー(最高レベルのセキュリティを実現)
パスキーの仕組み
パスキーでのログインは、次のような流れで行われます。
- サービス(リライングパーティ)が、ランダムな「チャレンジ」(nonce)をユーザーのデバイスに送信する。
- デバイスはそのチャレンジに対して、デバイス内の秘密鍵を用いて電子署名を生成する。
- サービス側は、あらかじめ登録済みの公開鍵を使って署名を検証する。署名が正しければアクセスを許可する。
重要なのは、秘密鍵はデバイスの外に出ることがない点です。指紋認証やPINなどのローカル認証はあくまでデバイス上で秘密鍵の利用を許可するためのものであり、その情報はサービス側に送られません。これにより、フィッシング攻撃やリモートからの不正アクセスを根本的に防ぐことができます。
パスキーの種類
同期型パスキー(Synced Passkeys)
クラウド経由で複数デバイスに同期されるパスキーです。AppleのiCloudキーチェーン、Googleパスワードマネージャーなどがこのタイプです。デバイスを紛失した場合でもアカウント復旧がしやすく、個人利用に適しています。
一方で、クラウドアカウント自体が侵害された場合や、そのアカウントを複数人で共有している場合には、パスキーも意図せず第三者に使われるリスクがあります。このため、セキュリティ要件の高い企業用途には向きません。
デバイス固定型パスキー(Device-bound Passkeys)
物理的なハードウェアに紐付けられ、クラウドへのコピーや共有ができないパスキーです。YubiKeyのようなハードウェアセキュリティキーや、スマートフォン・PCのセキュアエンクレーブが代表例です。
秘密鍵は耐タンパー性のあるチップ内に格納されるため、高度なマルウェアやフィッシングに対しても強固な防御を発揮します。企業環境での利用や、厳格なコンプライアンス要件がある業界に特に適しており、2018年発売のYubiKey 5シリーズから対応しています。
新しいデバイスを使うたびに個別に登録が必要になりますが、その分「登録済みのデバイスを物理的に持っていなければログインできない」という最高水準のセキュリティが実現します。
パスキーが重要な理由
パスワードには根本的な問題があります。
- 複雑化するほど覚えにくく、忘れやすい
- フィッシングや推測によって比較的容易に盗まれる
- 多くのユーザーが複数サービスで同じパスワードを使い回しており、1件の情報漏洩が連鎖的な被害につながる
パスキーはこれらの問題を一挙に解決します。ユーザーが覚えて入力すべき情報がないため、そもそもフィッシングで騙して盗む対象がありません。認証はデバイス上の暗号処理で完結するため、攻撃者がリモートから秘密鍵を奪うことは事実上不可能です。
Microsoftは新規アカウントのデフォルト認証をパスワードレスに移行し、米国ホワイトハウスはフィッシング耐性のあるMFAを連邦政府機関に義務付けました。EUでも電子ID統合の動きが進んでいます。業界全体のモメンタムは明確にパスキーへと向かっています。
パスキーのフィッシング耐性
パスキーが特にフィッシングに強い理由は、以下の3点にあります。
- 公開鍵と秘密鍵がペアとなっており、秘密鍵は外部に出ない
- パスキーは登録したURLにのみ紐付けられるため、偽サイトでは機能しない
- パスキーはアカウントを持つ実際の人物に紐付けられており、ボットによるリモート攻撃を防ぐ
パスキーのメリット
使いやすさの向上
パスワードを記憶・入力する必要がなく、指紋認証やYubiKeyのタップだけでログインが完了します。パスワードリセットのサポート対応も大幅に削減できます。
セキュリティの強化
公開鍵暗号により、資格情報の盗難やフィッシングに対して強固な防御を発揮します。特にYubiKeyのようなデバイス固定型パスキーは、秘密鍵を耐タンパー性チップに格納し、マルウェアによる抽出もほぼ不可能です。
アクセス管理の効率化
パスキーにより、パスワード管理の複雑さとリセット対応の負担が大幅に軽減されます。YubiKeyを活用した組織では、セキュリティインフラを簡素化しながら、ヘルプデスクのリソースを他の重要業務に充てることができます。
パスキー活用のポイント
-
対応サービスでは積極的に有効化する
個人ユーザーは使えるサービスからパスキーに切り替えていきましょう。企業は、全サービスへのパスキー対応を優先すべきです。 -
ローカルデバイスのセキュリティを強化する
パスキーはデバイスと連動しているため、端末自体の生体認証やPINによる保護が不可欠です。 -
同期と復旧の方法を理解する
同期型パスキーは複数デバイスで便利に使えますが、クラウドアカウントを共有すると意図せず他者がアクセスできる可能性があります。重要なアカウントにはFIDO2セキュリティキーをバックアップとして登録しておくことを検討してください。 -
段階的な移行計画を立てる
企業では、パスワードやMFAと並行してパスキーを導入し、ユーザーへの教育と案内を行いながら段階的に移行することが効果的です。 -
パスキー対応エコシステムを整備する
使用するプラットフォームやIDプロバイダーがWebAuthn標準に対応しているかを確認し、ユーザーが多様なパスキーを使いやすい環境を整えましょう。
YubiKeyとパスキー
YubiKeyは、デバイス固定型パスキーを実現する代表的なハードウェアセキュリティキーです。秘密鍵はYubiKey内の専用セキュアエレメントに格納され、外部に出ることはありません。ログインはYubiKeyをタップするだけで完了し、フィッシングやマルウェアに対して最高水準の保護を提供します。
また、YubiKeyを使って他のすべてのパスキーを設定・管理することで、パスキー全体のセキュリティをさらに高めることができます。
パスキーは、パスワードに依存した時代から真のパスワードレスへの移行を可能にする技術です。個人のセキュリティ意識向上から企業の認証基盤強化まで、その活用範囲はますます広がっています。
よくある質問
- パスキーとは何ですか?
パスキーはパスワードの代わりに使う認証情報で、デバイス内に保存された暗号鍵を使ってログインします。指紋・顔認証・PINと組み合わせて使うため、パスワードを覚える必要がなく、フィッシングにも強いのが特徴です。
- パスキーとパスワードの違いは何ですか?
パスワードはサーバーに保存され漏洩リスクがありますが、パスキーの秘密鍵はデバイスから外に出ません。また偽サイトには認証が通らないためフィッシングで盗まれることがなく、推測・総当たり攻撃も無効です。
- YubiKeyのパスキーとスマートフォンのパスキーは何が違いますか?
スマートフォンのパスキーはクラウドに同期されますが、YubiKeyのパスキー(ハードウェアバインドパスキー)はキー内に閉じており、クラウドに出ません。フィッシング耐性はどちらも高いですが、YubiKeyのほうが物理的に独立したセキュリティを提供します。
- パスキーに対応しているサービスはどれですか?
Google・Apple・Microsoft・Amazon・GitHub・PayPal・LINE・楽天など、国内外の主要サービスが続々対応しています。passkeys.devのカタログで最新の対応状況を確認できます。
