
「このメール、なんか怪しいな」と気づく自信はありますか。
不審なリンク、崩れた日本語、差し出し人のドメインがどこか変。フィッシングメールにはそういった"兆候"があると、長らく信じられてきた。しかし今、その常識は急速に崩れている。
Yubicoが調査機関のTalker Researchに依頼し、日本・米国・英国・オーストラリアを含む世界9カ国の成人約1万8,000人を対象に実施した大規模調査。その結果は多くのセキュリティ専門家に衝撃を与えた。AIが生成したフィッシングメールを正しく識別できた回答者は、全体のわずか46%にとどまった。つまり過半数の54%は、最先端の偽メールを見破れなかったか、「判断できなかった」と答えている。
さらに注目すべき点がある。この数字に世代間の差がほとんどなかった、という事実だ。「デジタルネイティブ」と呼ばれるZ世代も、長年IT業界に携わってきた世代も、結果は横並び。フィッシング耐性はリテラシーや経験年数では測れない。AIが生成する文章の"説得力"は、あらゆる世代に等しく作用している。
AIフィッシングが「別次元」になった理由
従来のフィッシングメールには手がかりがあった。不自然な言い回し、過度に緊迫感を煽る件名、送信元アドレスのわずかなズレ。しかし大規模言語モデル(LLM)の普及によって、攻撃者は社内のやり取りを模倣した自然な文体、状況に合ったパーソナライズ、誤字ひとつない流暢な日本語・英語のメールを、大量かつ低コストで作れるようになった。
AIは"詐欺らしさ"を削ぎ落とすのが得意だ。違和感の源泉を一つひとつ取り除き、本物との境界線を消していく。今回の調査の「46%」という数字は、その結果を如実に示している。
同調査にはもう一つ、示唆に富むデータがある。本物の人間が書いたメールを「本物だ」と正しく識別できた回答者は約30%にとどまったという点だ。フィッシングが疑われる場面でも、正規のメールが届いた場面でも、人間はどちらの判断も苦手になっている。AIの氾濫が、メールというコミュニケーション手段そのものへの信頼を根本から揺るがし始めているともいえる。
「気をつけて」では、もう守れない
セキュリティ教育の現場では長年、「怪しいリンクは踏まない」「送信元を確認する」といった個人スキルの向上が柱だった。だが今回の調査が示すのは、その前提の限界だ。AIが人間の識別精度を上回った今、個人の注意力に依存した防御は、もはや構造的な答えにはなりえない。
問題の核心は「認証の仕組み」にある。どれほど巧妙なフィッシングメールでも、万一リンクを踏んでしまっても、フィッシングサイトで認証情報を盗まれなければアカウントは守られる。そのために設計されたのが、FIDO2規格に基づくハードウェアセキュリティキーという考え方だ。
フィッシングに「構造として」強い認証へ
FIDO2/WebAuthn規格では、認証に使われる暗号鍵がアクセス先の正規ドメインと紐づいて生成される。どれほど本物そっくりな偽サイトであっても、URLが違えば認証は成立しない。ユーザーがフィッシングリンクを踏んでしまっても、パスワードもワンタイムコードも攻撃者の手に渡らない仕組みだ。
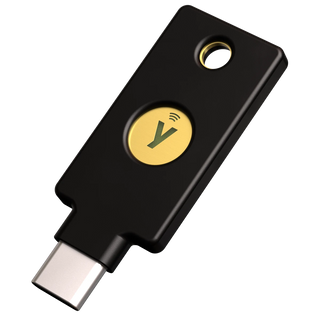
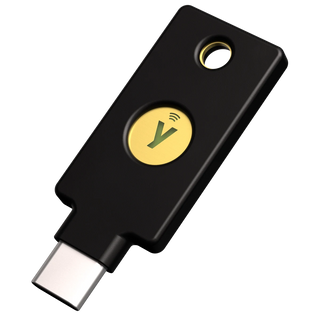
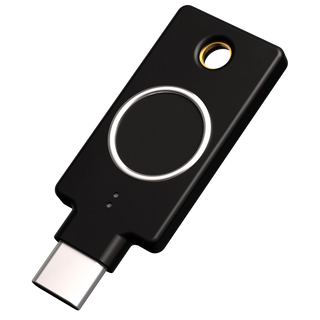
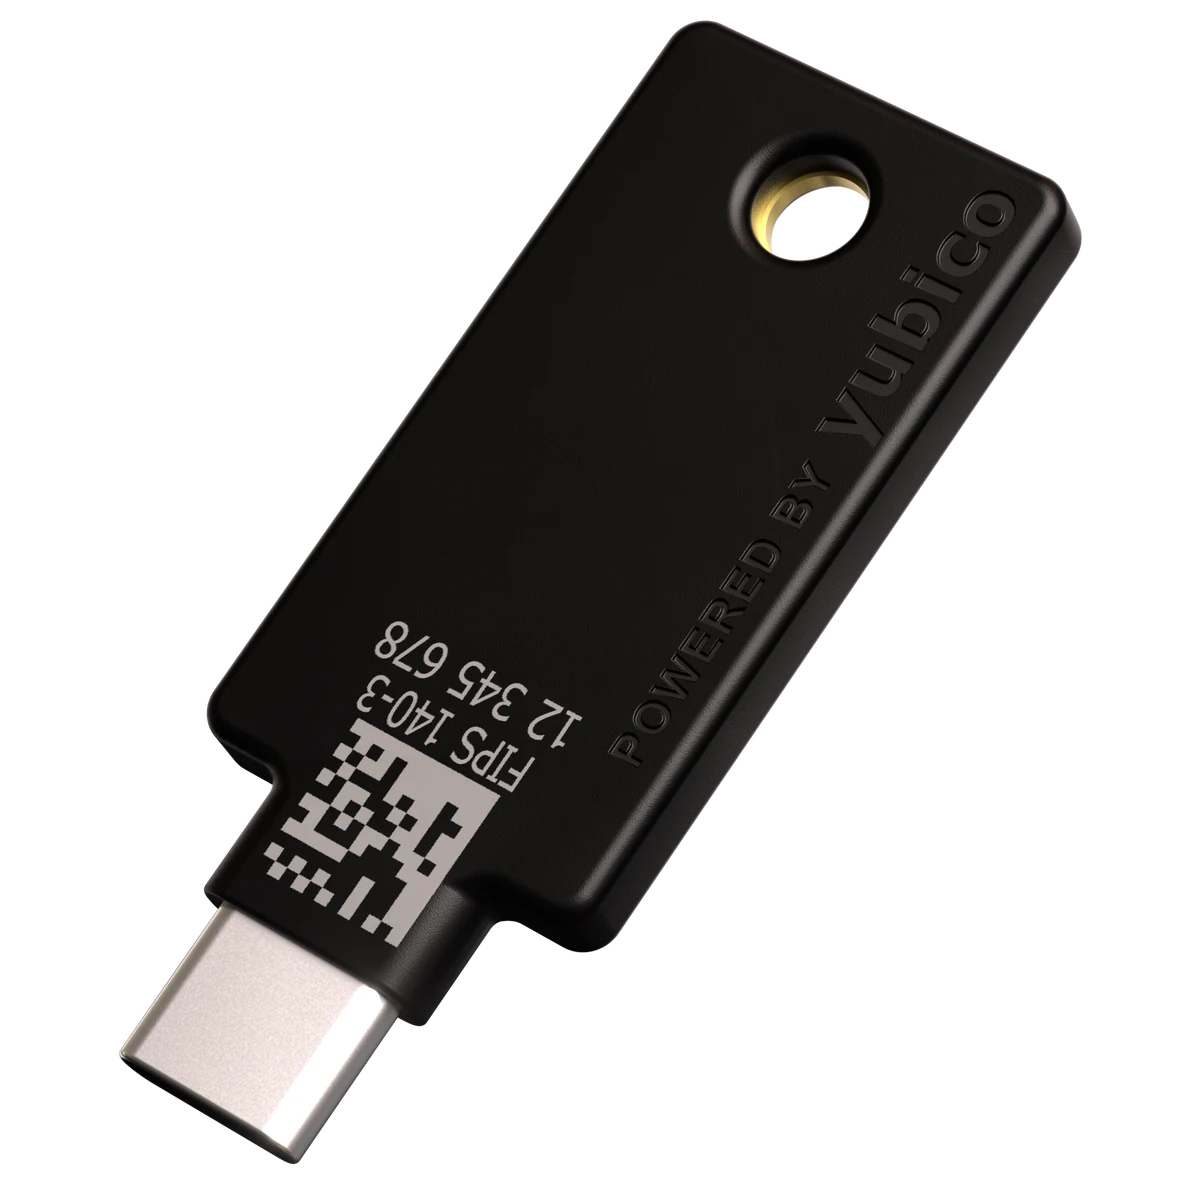
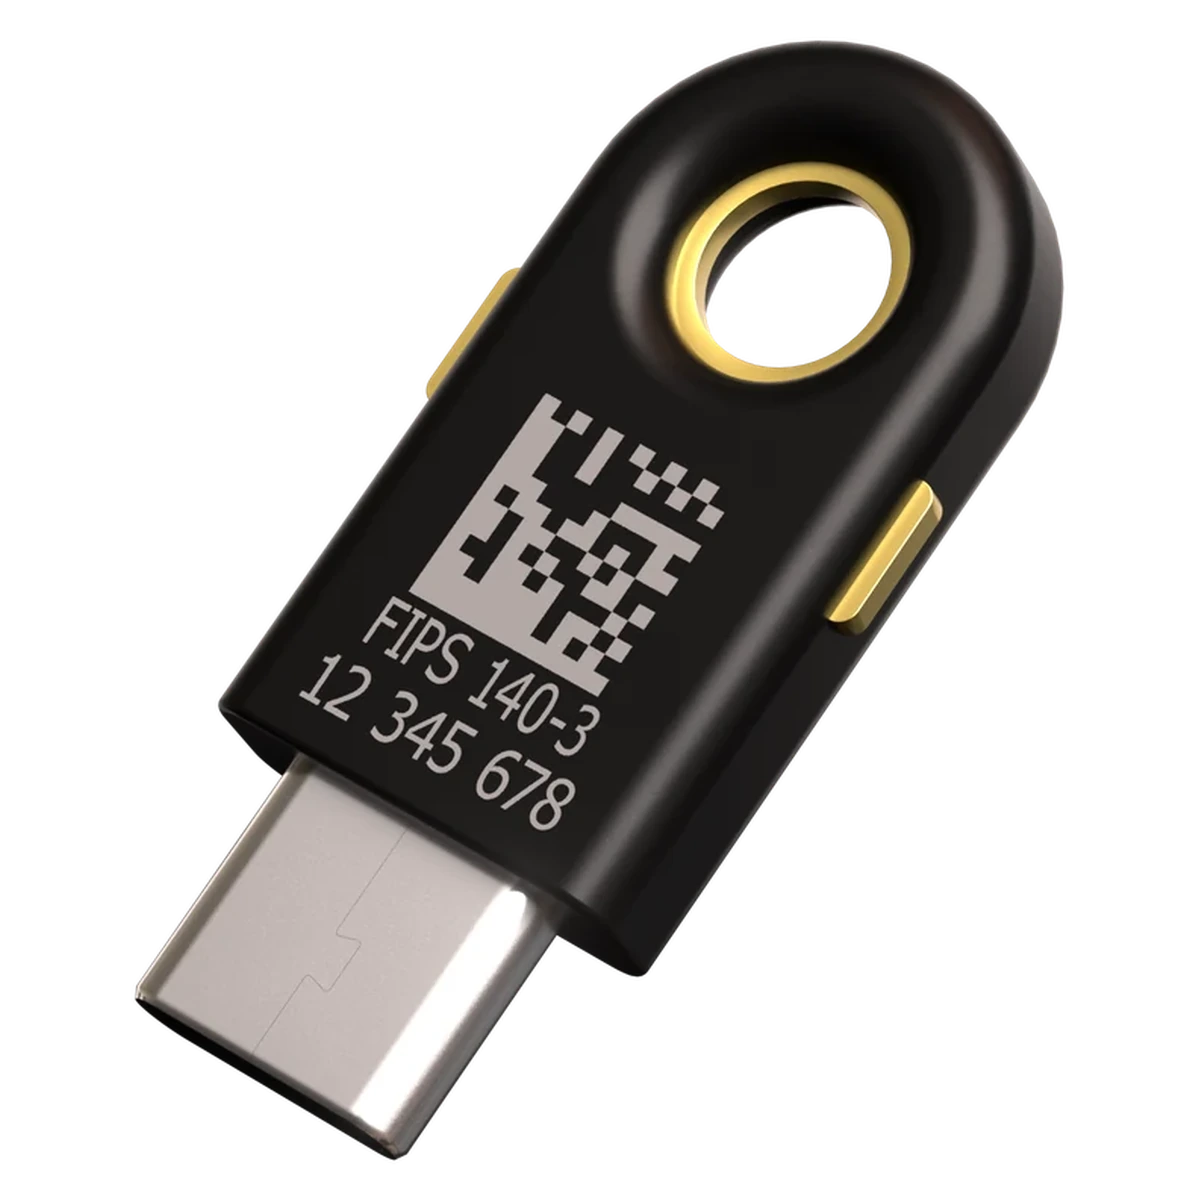
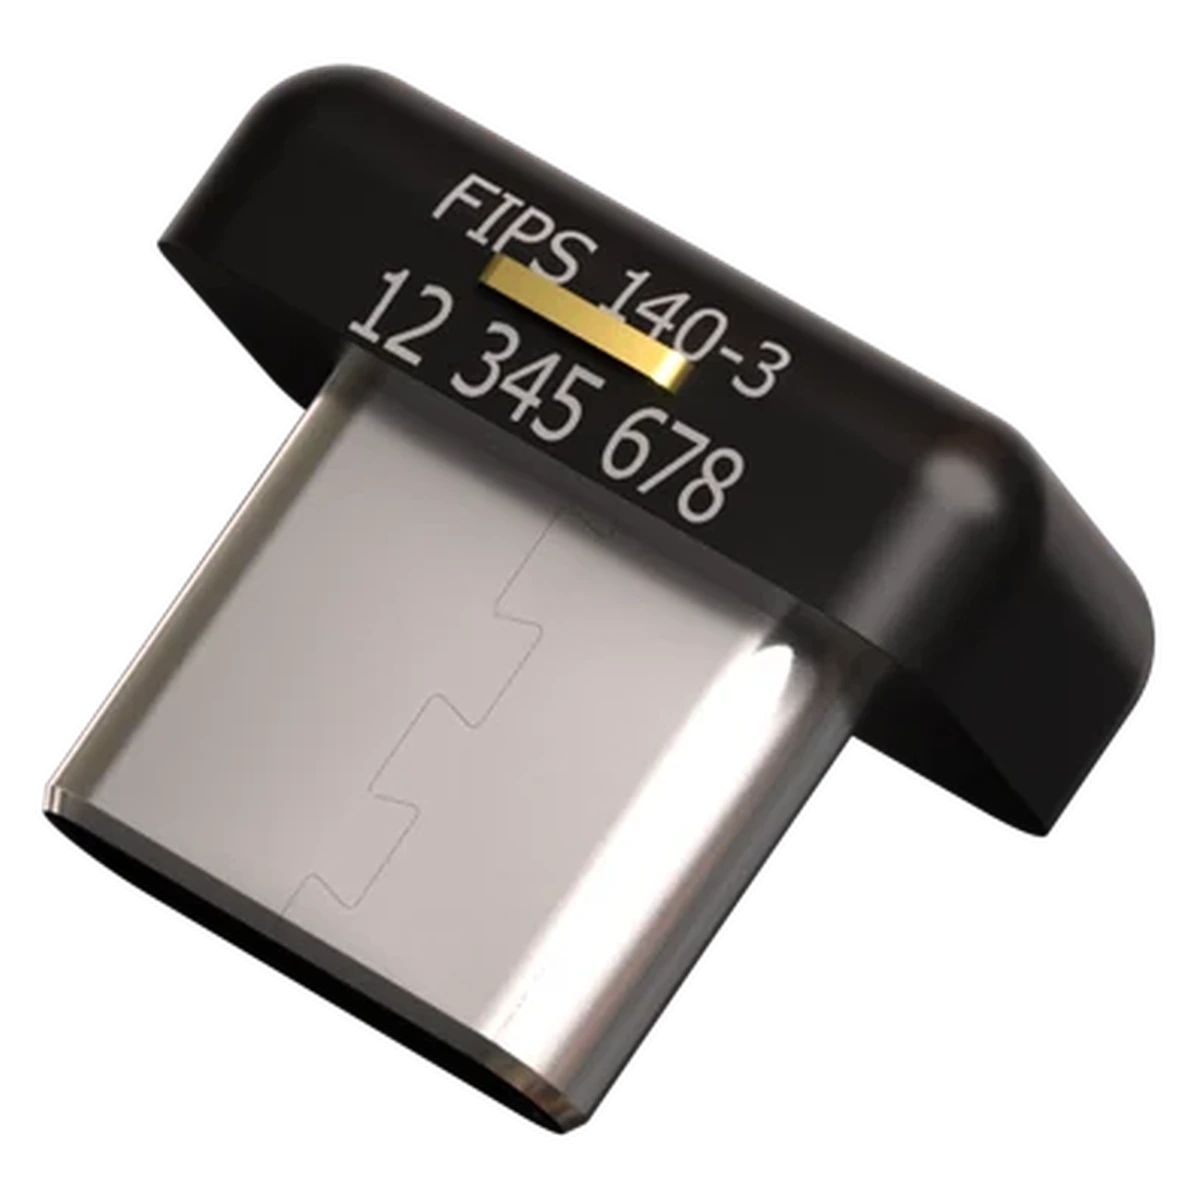
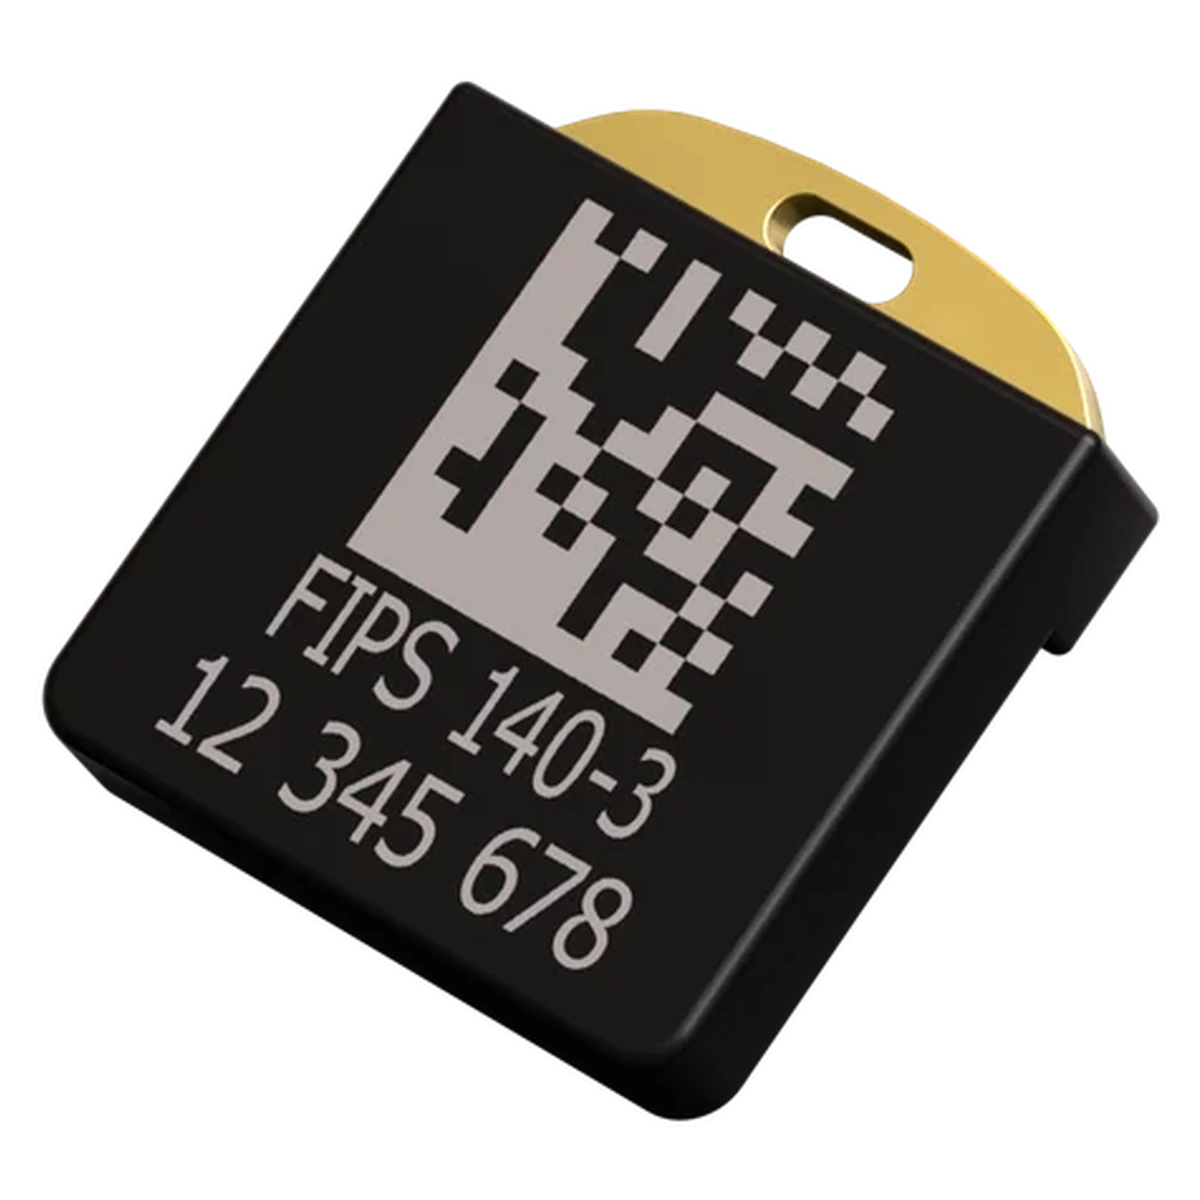
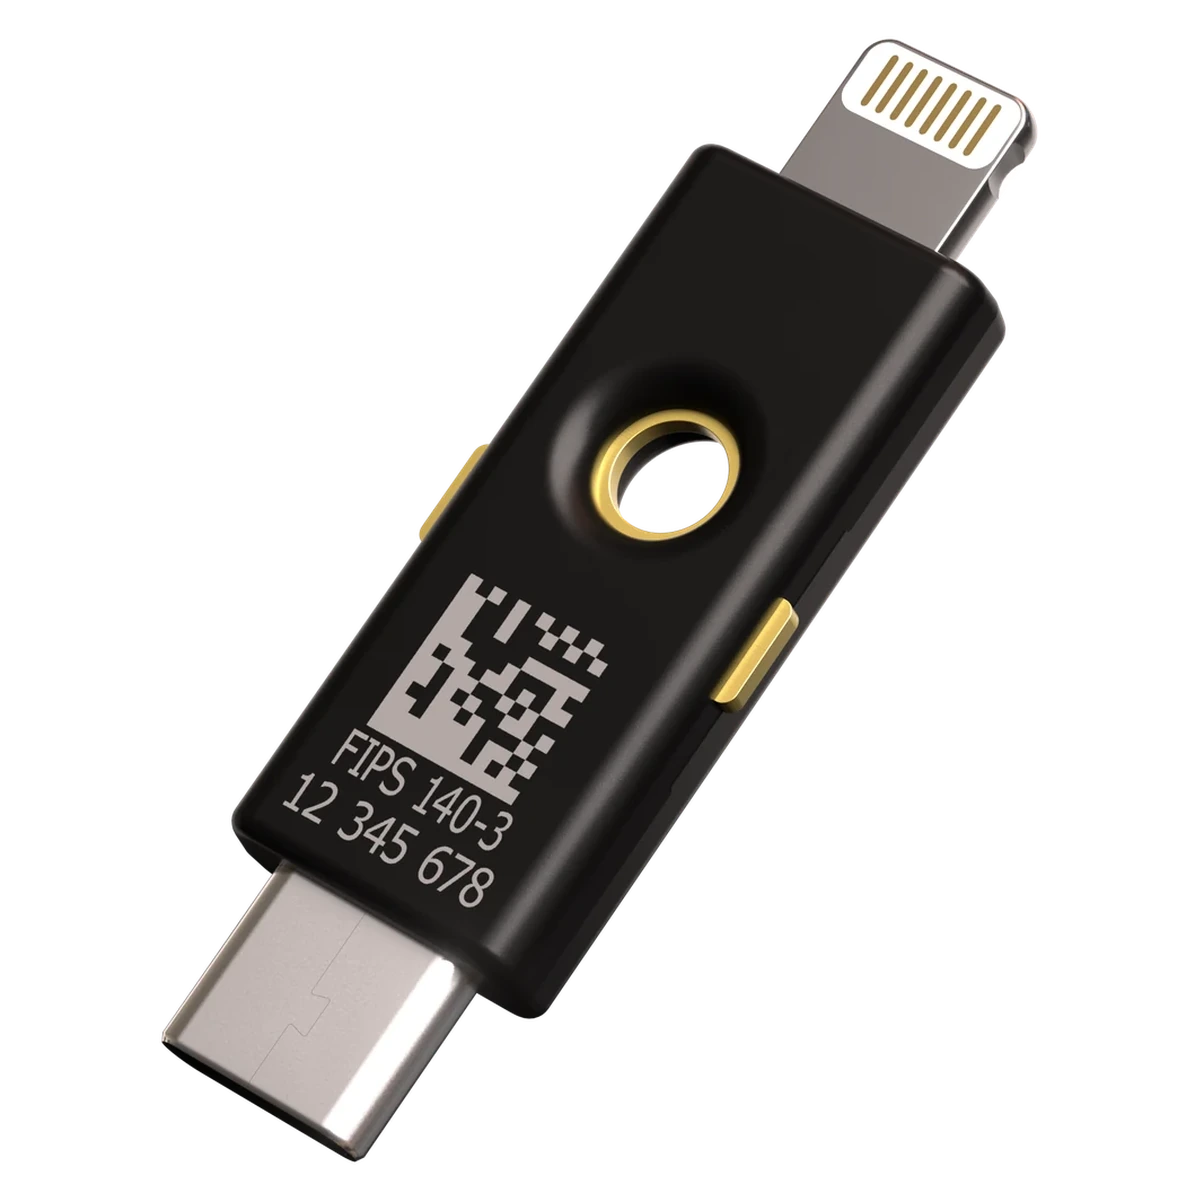
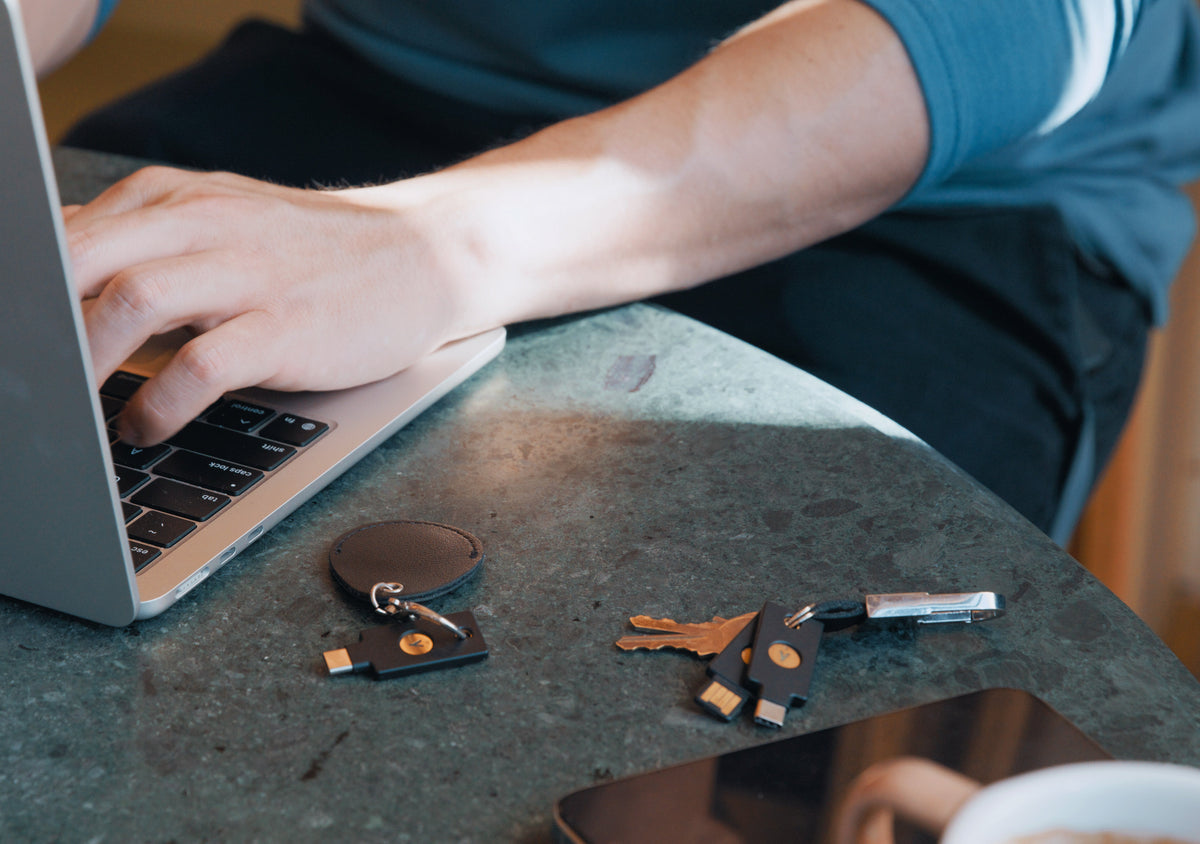
YubiKey 5C NFCは、このFIDO2/WebAuthn規格およびU2Fに完全対応したハードウェアセキュリティキーだ。USB-Cで直接接続するほか、NFCを使ったスマートフォン認証にも対応しており、MacBook・Windows PC・Android・iPhoneを問わず、一つのキーで幅広いデバイスに使える。最新のファームウェア5.8を搭載し、Microsoft・Google・Apple・Salesforceをはじめとする数百のサービスで即日利用可能だ。
FIDO2ベースのハードウェアキーは、認証の仕組みそのものをフィッシング耐性のある設計に変える。AIがどれだけ進化しても、攻撃者は認証情報を奪う手段を失う。
Yubicoが見据える先
Yubicoは今回の調査を通じて、「個人の識別スキルに頼るセキュリティの時代は終わった」というメッセージを世界に発信している。人間の判断力がAIの巧妙さに追いつけないなら、そもそも人間が識別しなくてもいい仕組みを作るべきだ。それがFIDO2セキュリティキーとパスキーが指し示す方向性だ。
AIがフィッシングの質を底上げし続ける中、組織がとるべき最初の一歩は「教育だけで防げる」という思い込みを手放し、認証の構造を変えることかもしれない。あなたの職場のアカウント認証は、今日の脅威に耐えられる設計になっているだろうか。
参考記事
よくある質問
- AIが作ったフィッシングメールを見分けることはできますか?
Yubicoの調査では、AIが生成したフィッシングメールを正しく判別できた人は世界で約46%にとどまりました。AIの進化によりフィッシングの精巧さが増しており、人間の目による検知だけに頼ることはもはや危険です。
- AIフィッシングを防ぐ最も効果的な対策は何ですか?
フィッシング耐性MFA(YubiKeyなどのハードウェアセキュリティキー)の導入です。フィッシングメールに騙されてURLをクリックしても、FIDO2認証では偽サイトのドメインへは認証情報が渡らないため、被害を防げます。
- 企業はAIフィッシング対策としてどんな取り組みをすべきですか?
フィッシング耐性MFAの全社展開に加え、定期的なセキュリティ教育・疑わしいメールの報告フローの整備・インシデント対応計画の策定が重要です。ただし技術的な防御が人的ミスのリスクを大幅に低減します。
