
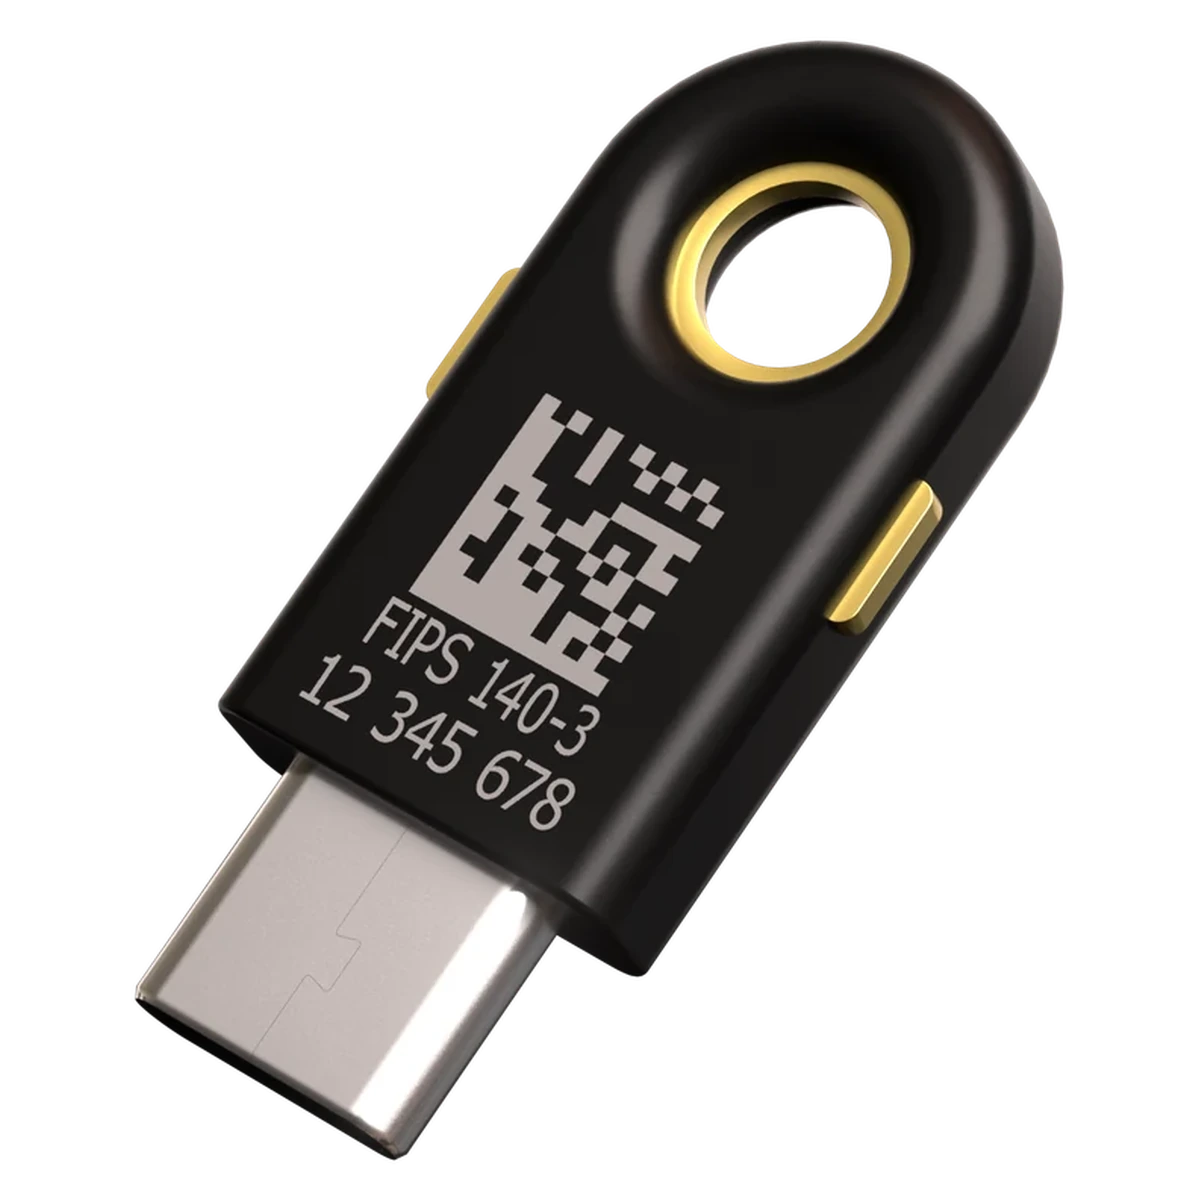
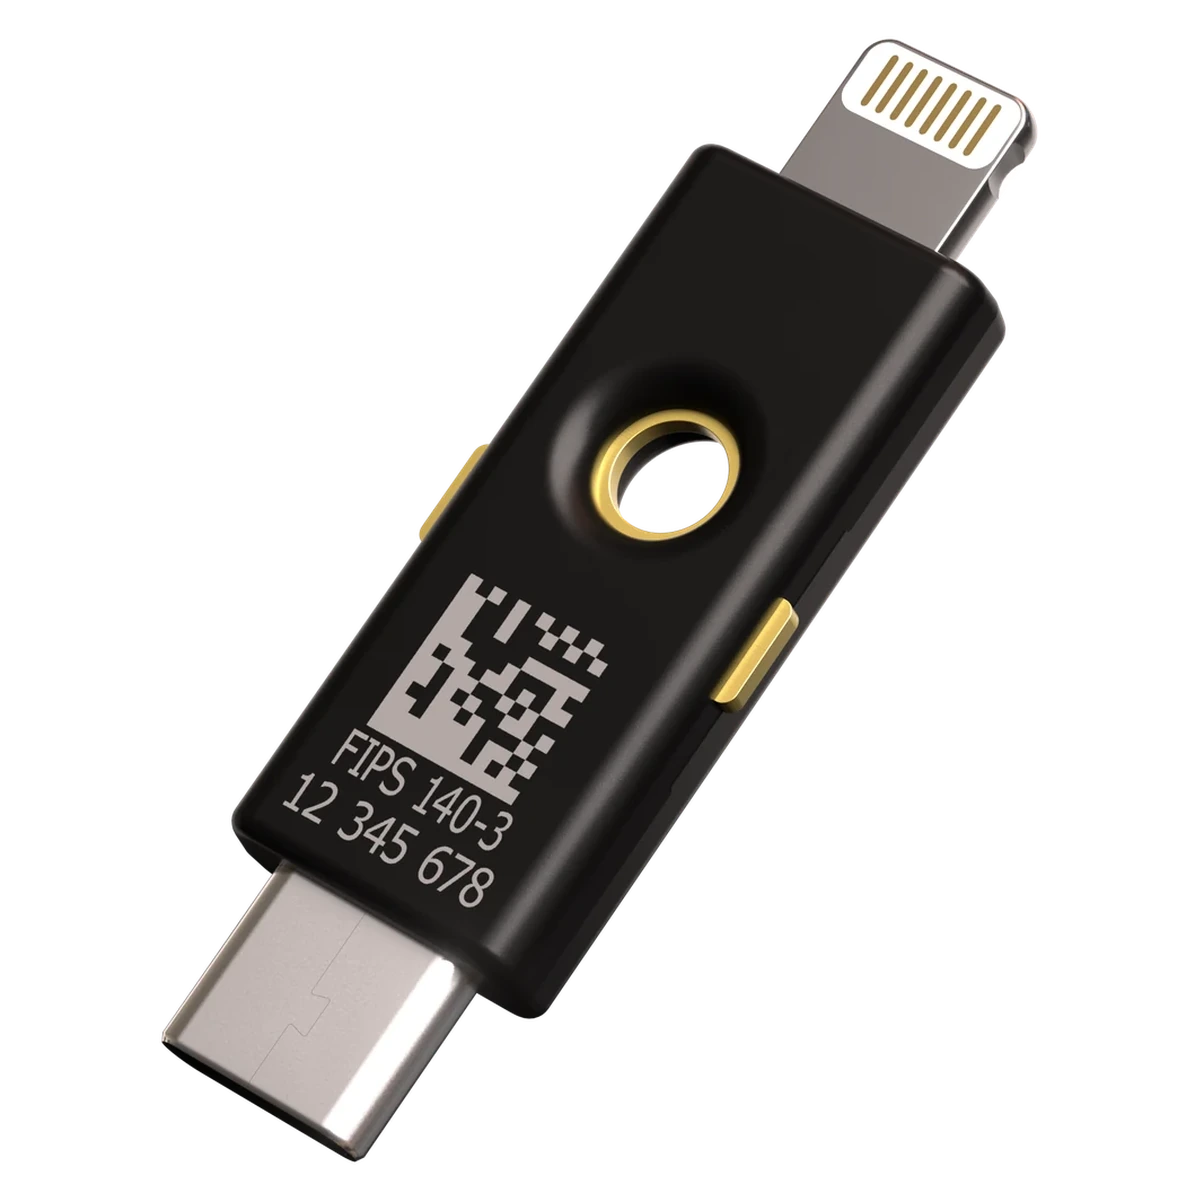
オンライン認証の世界では、パスワードに代わる安全でシンプルな認証手段として「FIDO2」が注目されています。しかし、WebAuthnやCTAP、FIDO U2Fといった関連する用語が多く、それぞれの違いがわかりにくいと感じる方も多いのではないでしょうか。本記事では、FIDO2の基本的な概念から、関連プロトコルとの関係、YubiKeyでの実践的な活用方法まで体系的に取り上げます。
FIDO2 とは
FIDO2は、FIDO Alliance(Fast IDentity Online Alliance)が策定したオープン認証標準の総称です。その核心にあるのは、パスワードを使わずに強固な認証を実現する「パスワードレス認証」です。
FIDO2の技術的な基盤は公開鍵暗号方式です。ユーザーが新しいサービスに登録すると、デバイス上で秘密鍵と公開鍵のペアが生成されます。公開鍵はサービス側のサーバーに登録され、秘密鍵はデバイス(またはYubiKeyなどのセキュリティキー)の外に出ることはありません。ログイン時にはサービス側からチャレンジが送られ、デバイスが秘密鍵で署名して返すことで本人確認が完了します。
この仕組みにより、パスワードのような「共有できる秘密情報」が存在しないため、フィッシングや情報漏洩による不正アクセスを根本的に防ぐことができます。
FIDO U2F との違い
FIDO2を理解するうえで、その前身である「FIDO U2F(Universal 2nd Factor)」との違いを把握しておくことが重要です。
U2Fは、もともとYubicoとGoogleが共同開発し、FIDO Allianceに提供したプロトコルです。その名の通り、既存のユーザー名・パスワードによるログインに「第二認証要素」として追加するための仕組みとして設計されました。一つのセキュリティキーで複数のサービスに対応できるスケーラブルな公開鍵モデルは、YubicoがU2Fのために考案したものです。
FIDO2は、このU2Fをパスワードレス認証へと進化させたものです。U2Fの設計思想とセキュリティモデルをそのまま継承しながら、パスワード不要のログインフローを含む幅広いユースケースに対応できるよう機能を拡張しています。既存のU2F環境との後方互換性も保たれているため、U2F対応のYubiKeyはFIDO2環境でもそのまま活用できます。
WebAuthn と CTAP の役割
FIDO2は単一のプロトコルではなく、「WebAuthn」と「CTAP」という2つの仕様によって構成されています。
WebAuthn(Web Authentication API)
WebAuthnは、W3C(World Wide Web Consortium)が策定したブラウザ向けの認証APIです。ウェブアプリケーションがFIDO2認証を利用できるようにするインターフェースを提供し、Chrome、Firefox、Edge、Safariなど主要なブラウザすべてで対応済みです。WebAuthnは既存のFIDO U2F認証器もサポートしているため、U2F対応デバイスをそのままFIDO2環境で使い続けることができます。
CTAP(Client to Authenticator Protocol)
CTAPは、ブラウザやOSと外部の認証器(セキュリティキー、スマートフォン、スマートカードなど)が通信するためのプロトコルです。
- CTAP1:かつてのFIDO U2Fクライアントプロトコルを改称したもので、既存のU2F認証器との互換性を担います。
- CTAP2:パスワードレスログインなどFIDO2の新機能を実現するために新たに策定された拡張プロトコルです。
パスワードレス体験を完全に実現するには、WebAuthnとCTAP2の両方が必要です。一方で、U2F認証器を使った2要素認証はCTAP1によって引き続き機能します。
FIDO2 認証の流れ
- 登録:ユーザーがサービスにFIDO2認証器を登録する際、デバイス上でキーペア(公開鍵・秘密鍵)が生成されます。公開鍵のみがサービス側に送られ、サーバーに保存されます。
- 認証チャレンジ:ログイン時、サービスはランダムなチャレンジ(nonce)をデバイスに送信します。
- 署名と検証:デバイスは秘密鍵でそのチャレンジに署名し、サービスは保存済みの公開鍵で署名を検証します。検証が成功するとアクセスが許可されます。
秘密鍵はデバイスやYubiKeyの外に出ることがなく、通信経路上でも秘密情報がやり取りされないため、フィッシング攻撃やリプレイ攻撃は根本的に無効化されます。
組織での FIDO2 導入
FIDO2対応を検討している組織にとって、最初のステップはWebAuthnへの対応です。WebAuthnはFIDO U2F認証器とFIDO2認証器の両方に対応しているため、既存のU2F環境を活かしながら段階的にFIDO2へ移行することができます。
主要なブラウザ(Chrome、Firefox、Edge、Safari)はすでにWebAuthnをサポートしており、多くのIDプロバイダーやSSOソリューションもFIDO2対応を進めています。企業はまず、自社の認証基盤がWebAuthn標準に対応しているかを確認し、対応認証器(YubiKeyなど)の展開計画を立てることが重要です。
YubiKey と FIDO2
YubicoはFIDO U2Fの共同開発者として、FIDO2の策定においても中心的な役割を担ってきました。2008年の初代YubiKey発売、2011年のU2F開発着手、そして2018年のFIDO2正式リリースと、一貫してオープン標準の推進と普及を牽引してきた企業です。
YubiKey 5シリーズをはじめとするYubiKeyのラインアップは、FIDO2/WebAuthnに完全対応しています。秘密鍵はYubiKey内の耐タンパー性チップに格納され、デバイス外に取り出すことはできません。ログインはYubiKeyをタップするだけで完了し、フィッシングやマルウェアによる認証情報の窃取を原理的に防ぎます。
また、YubiKeyは一つのデバイスで何百ものサービスに対応でき、USB-A・USB-C・NFCなど多様な接続方式に対応しているため、PC・スマートフォン・タブレットを問わず幅広い環境で活用できます。
FIDO2 がパスワード認証より優れている理由
- フィッシング耐性:認証情報がネットワーク上を流れないため、偽サイトや中間者攻撃によって盗まれる情報がありません。
- パスワード不要:ユーザーが記憶・管理するパスワードが存在しないため、パスワード管理の負担とそれに伴うリスクがゼロになります。
- プライバシー保護:サービスごとに異なるキーペアが生成されるため、複数サービス間での行動追跡ができません。
- 標準化された技術:特定ベンダーに依存しないオープン標準のため、多様なデバイスやプラットフォームで相互運用できます。
FIDO2は、パスワードに代わる認証の新しい標準として、個人・企業・政府機関を問わず急速に普及しています。YubiKeyを活用することで、最高水準のFIDO2認証をすぐに導入することができます。
よくある質問
- FIDO2とは何ですか?
FIDO2はFIDO Allianceが策定した認証規格で、公開鍵暗号を使いパスワードなしで安全なログインを実現します。ブラウザ標準のWebAuthnとデバイス認証のCTAP2で構成され、主要ブラウザとOSすべてが対応済みです。
- WebAuthnとFIDO2の違いは何ですか?
FIDO2は認証規格全体の名称で、WebAuthn(Web Authentication)はその中でブラウザとWebサービス間の通信仕様を定めたW3C標準です。YubiKeyはこの両方に対応しており、WebAuthn対応サイトでそのまま使えます。
- YubiKeyでFIDO2認証を使うにはどうすればよいですか?
対応サービスのセキュリティ設定でセキュリティキーを選択し、YubiKeyをUSBポートまたはNFCでかざして登録するだけです。次回ログイン時はパスワード不要で、YubiKeyをタッチするだけで認証が完了します。
- FIDO2はフィッシングをどう防ぎますか?
FIDO2の認証情報は登録したドメインに暗号的に紐付けられます。偽サイト(ドメインが異なる)にアクセスした場合、認証情報が一切送信されないため、精巧なフィッシングサイトでも情報を盗まれません。
