
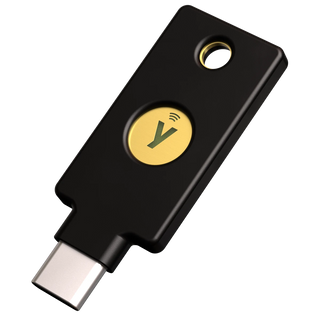
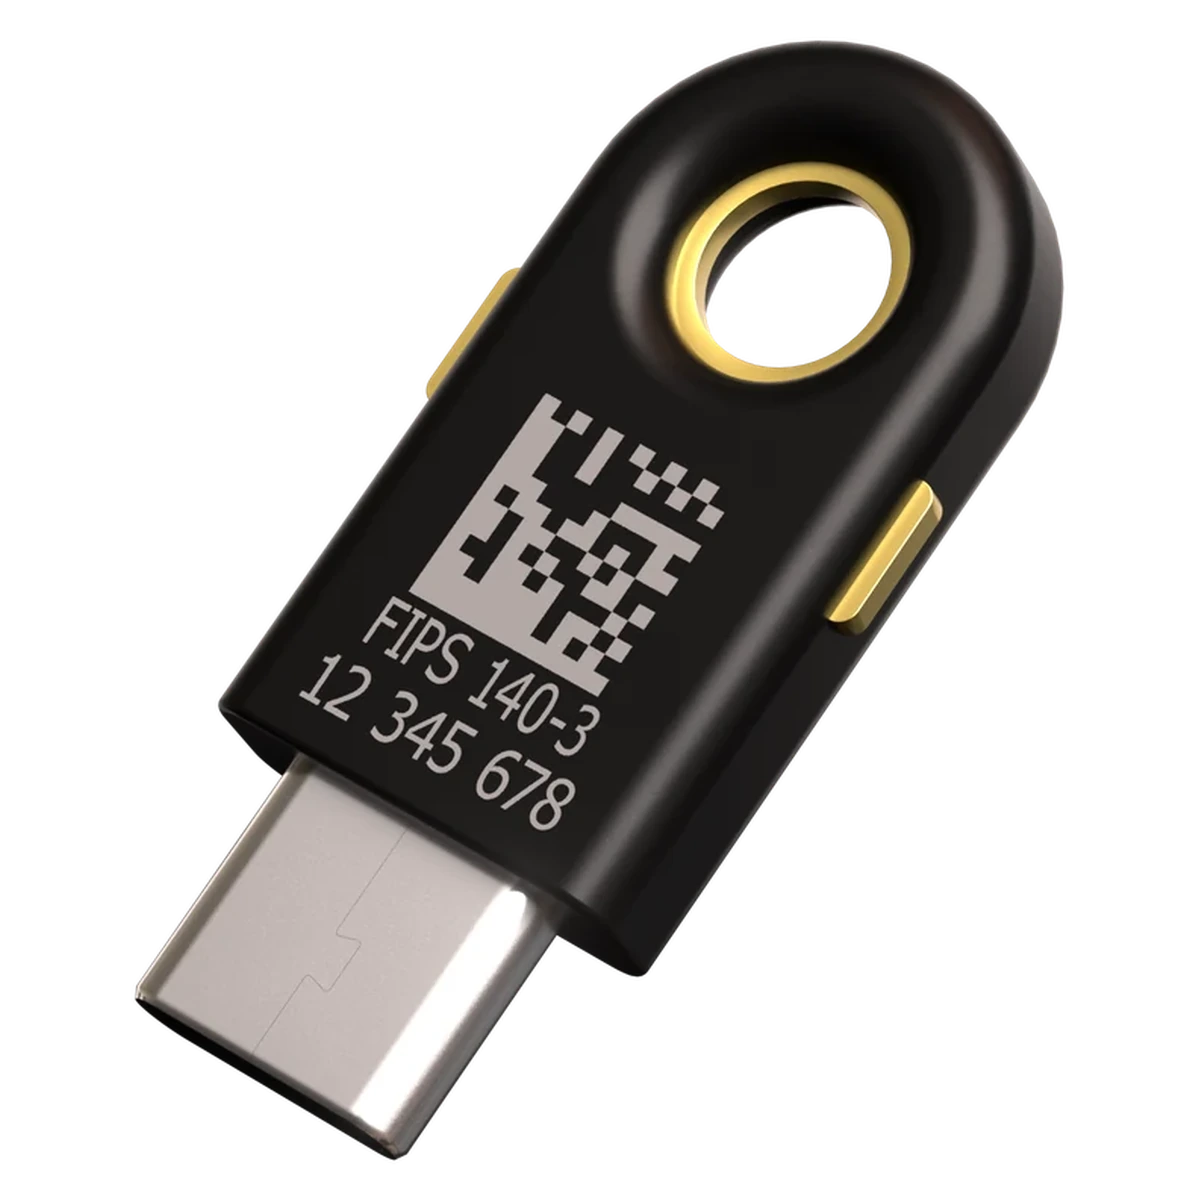
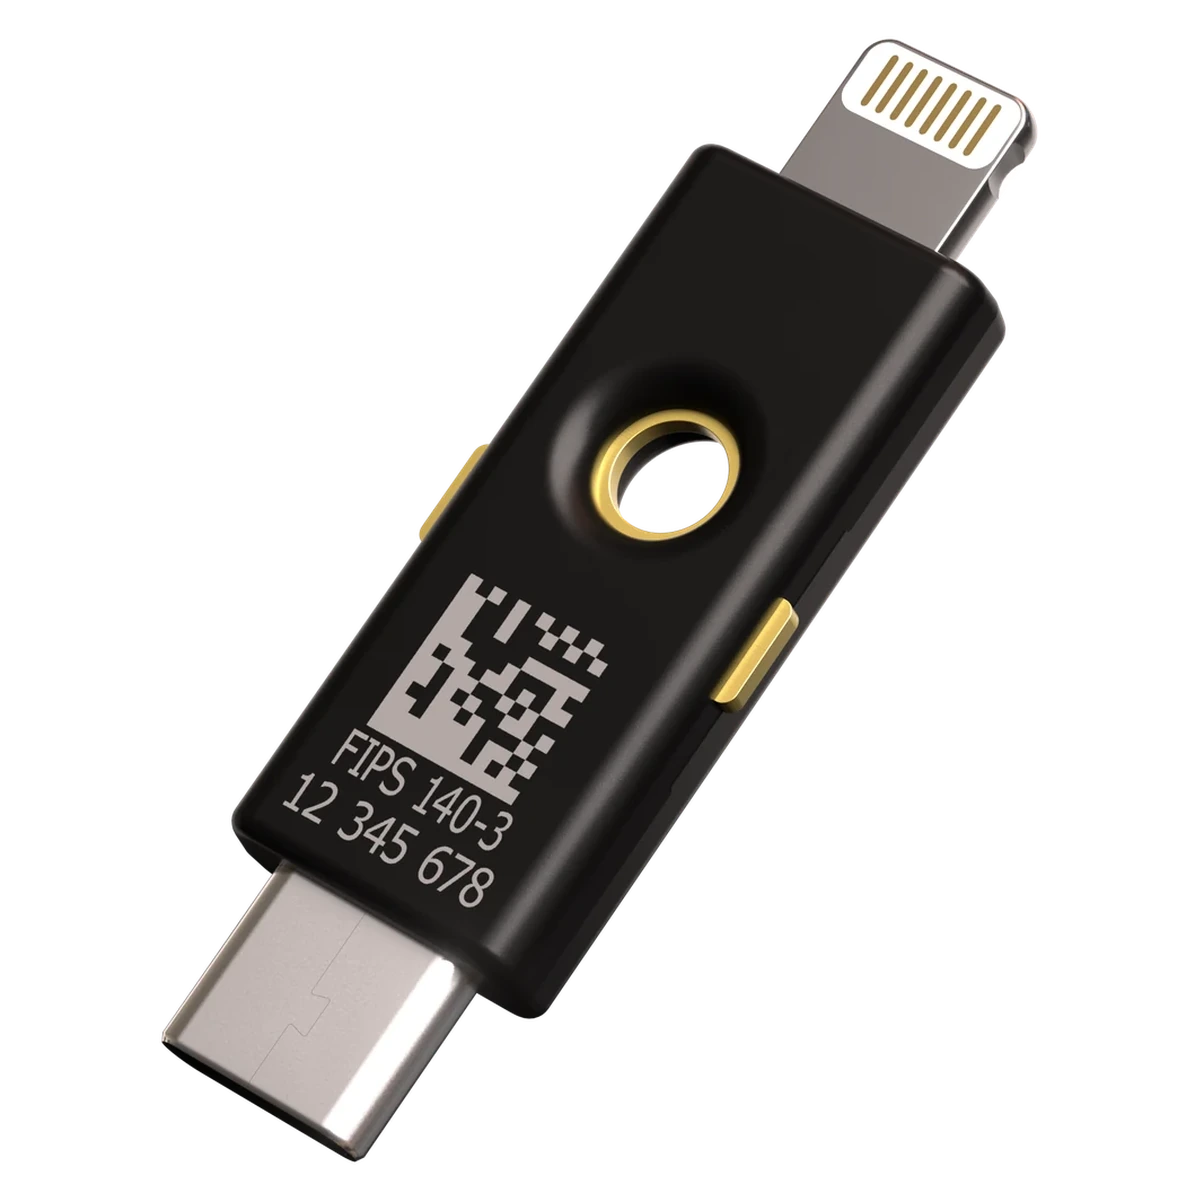
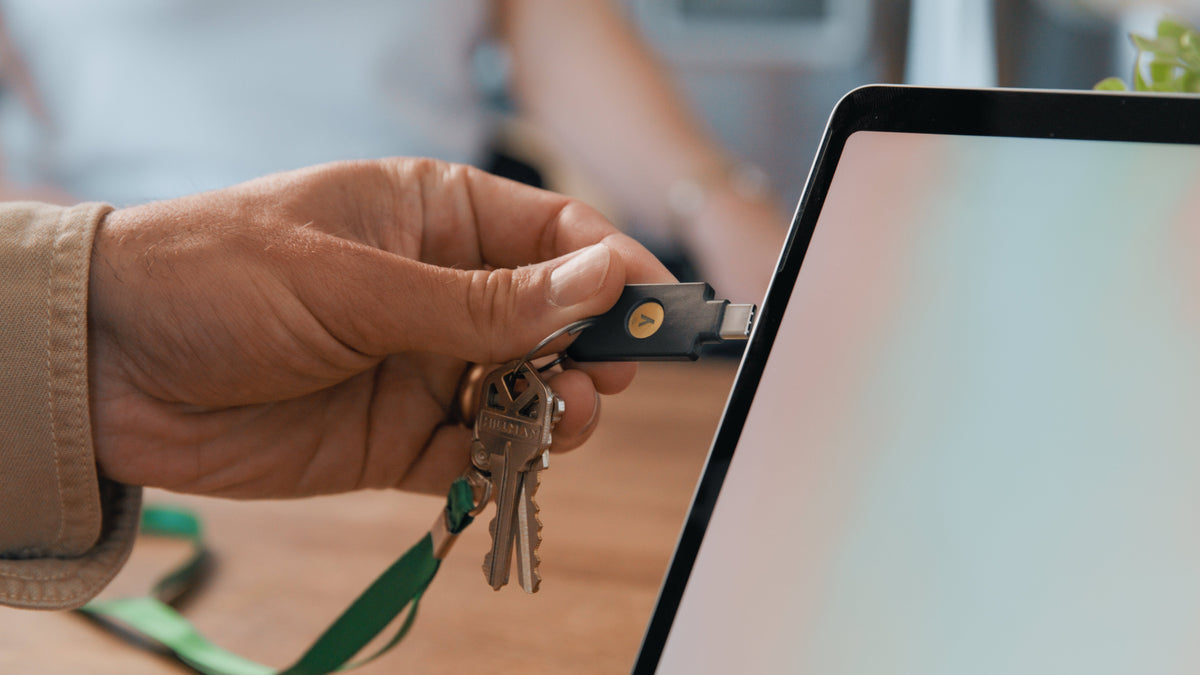
「自分のアカウントが乗っ取られるわけない。」そう思っている方ほど、危ない時代になっています。
ネット詐欺の手口は年々巧妙になり、今ではAIを使って本物とほぼ見分けのつかない偽サイトが瞬時に作られるようになりました。パスワードを入力した瞬間、それをリアルタイムで盗み取る攻撃も現実のものとなっています。では、複雑なパスワードにすればいいのか? 答えは「それだけでは不十分」です。
パスワードの根本的な弱点
パスワードとは、突き詰めれば「文字の羅列」です。ログインの仕組みは、ユーザーが入力した文字列と、サービス側に保存された文字列を照合しているにすぎません。
つまり、その文字列さえ手に入れれば、誰でもあなたのふりをしてログインできてしまいます。偽サイトに自分で入力してしまう「フィッシング」も、サービス側のデータが漏洩する「情報漏えい」も、どちらもパスワードという仕組みの構造的な限界から生まれています。
「物理キー」が、根本から変える
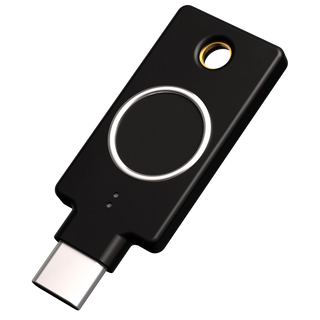
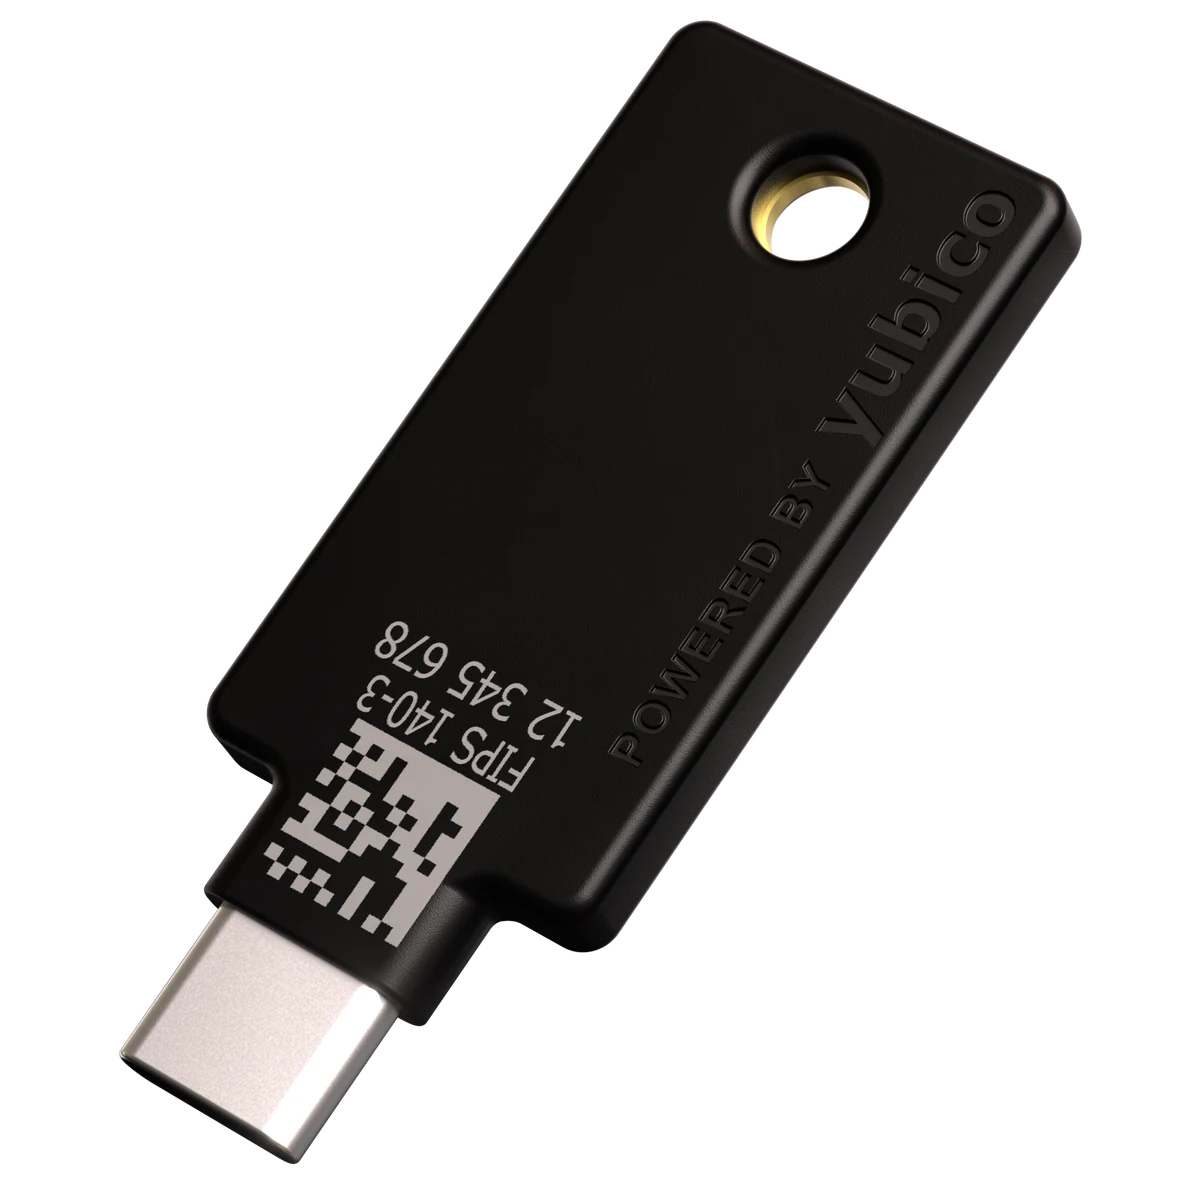
YubiKeyが採用しているのは、「公開鍵暗号方式」と呼ばれる技術です。
仕組みを簡単に説明すると、ログインに必要な情報のうち重要な部分(秘密鍵)は、YubiKey本体の外には一切出ません。サービス側に渡るのは、それとペアになった「公開鍵」のみ。認証のたびに数学的な照合が行われますが、ネットワーク上にパスワードのような文字列が流れることは一切ないのです。
さらに、偽サイトに対してはYubiKey自身が「ここは本物のサイトではない」と判断し、認証を自動で拒否します。どれほど精巧に作られたフィッシングサイトでも、URLが違えば鍵は反応しません。
壊れない。バッテリー不要。誰でも使える。
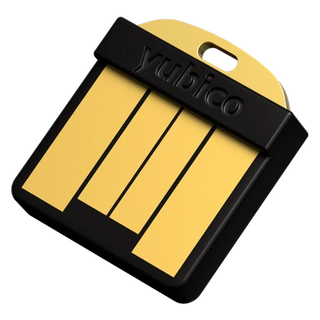
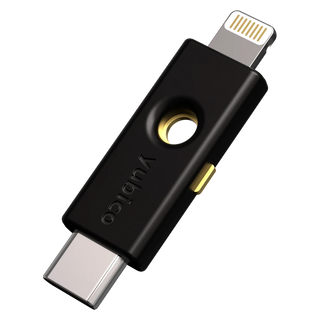
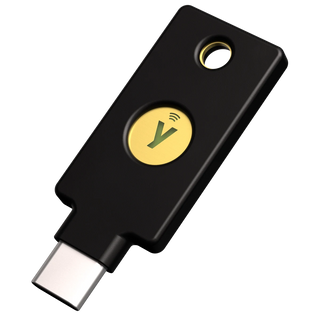
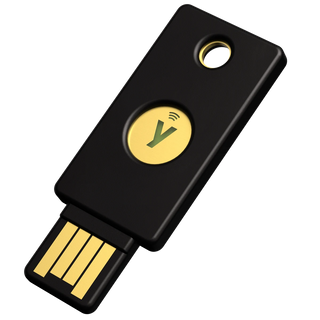
YubiKeyは物理的な「鍵」として設計されています。可動部品もなく、電池も不要。防水・防塵規格はIP68に準拠しており、うっかり洗濯してしまっても問題なく動作します。毎日の持ち物に加えるだけで、特別な操作は必要ありません。
スマートフォンを使う認証アプリとは違い、機種変更のたびに移行作業をする手間も、バッテリー切れで認証できないという事態もありません。手元にYubiKeyさえあれば、どのデバイスからでも安全にログインできます。
AI時代に、「人間の意思」を証明する鍵
自動化やAIの活用が広がる中、「人間が本当に意図した操作かどうか」を確認することの重要性は、これまで以上に高まっています。
YubiKeyへのタッチという物理的な動作は、そのシンプルさゆえに強力です。どれほど精巧なプログラムも、あなたの手でYubiKeyに触れることを代行することはできません。機械的な処理の中に「人間の意思」という確認ポイントを組み込む、それがYubiKeyのもうひとつの役割です。
まずは、試してみませんか?
パスワードへの不安を感じているなら、その一歩として、YubiKeyを日常に取り入れることを検討してみてください。対応サービスに挿すかタップするだけで、アカウントのセキュリティは大きく変わります。
参考記事:大友淳一(Yubico コマーシャル営業部 部長)「Yubicoに聞く、なぜ今物理的な「セキュリティキー」が必要なのか」ZDNET Japan(2026年6月26日)
よくある質問
- なぜパスワードだけでは安全ではないのですか?
パスワードはフィッシングで騙し取られ、データ漏洩でリストに載り、ブルートフォース攻撃で解読されます。同じパスワードの使い回しは被害を複数サービスに拡大させます。Yubicoの調査では8割以上のデータ侵害に認証情報の漏洩が関与しています。
- パスワードマネージャーとYubiKeyはどちらが安全ですか?
パスワードマネージャーはパスワード管理を改善しますが、マスターパスワードの漏洩やフィッシングサイトへの自動入力リスクは残ります。YubiKeyはフィッシング自体を防ぐため、より根本的な対策です。理想は両方の併用です。
- YubiKeyの導入は難しいですか?
YubiKeyの設定はGoogleやMicrosoftアカウントなら5分以内に完了します。USBに差してタッチするだけ、またはNFCでかざすだけで使えるため、ITに詳しくないユーザーでも無理なく使いこなせます。
