
PCメーカー、食肉加工会社、メンタルヘルスクリニック。まったく異なる業種に見えるこれらの企業に共通することが一つあります。いずれもランサムウェア攻撃の被害を受けているという事実です。2020年にはランサムウェア攻撃件数が485%以上増加し、ランサムウェア・アズ・ア・サービス(RaaS)という新たなビジネスモデル、つまり攻撃ツールを提供する者と実際に攻撃を行う者が収益を分け合う仕組みが急速に広まったことが大きな要因とされています。
最もよく知られた被害事例の一つが、米国東海岸の数百万人の生活に混乱をもたらしたColonial Pipeline(コロニアル・パイプライン)へのランサムウェア攻撃です。このような大規模被害を受け、政府機関も攻撃者の摘発と被害者支援を目的とした取り組みを強化するに至りました。ランサムウェアについては今や「もし攻撃されたら」ではなく、「いつ攻撃されるか」という前提で備えることが求められています。では、具体的にどう準備すればよいのでしょうか。攻撃への対処に役立つ手法・技術、そしてYubiKeyのようなハードウェアベースの認証がその解決策の一部としてどのように機能するのかを見ていきます。
まず、ランサムウェアの定義を整理します。サイバー攻撃の多くは、標的システムに害を与えたり悪用したりするために設計された悪意あるソフトウェア(マルウェア)を利用します。ランサムウェアはその一種で、システムとデータを暗号化して「人質」にし、身代金(多くの場合Bitcoinなど追跡困難な暗号資産)が支払われるまでアクセスを封鎖します。また攻撃者は、身代金要求と並行して重要データを自らの管理下にあるシステムへコピーすることが多く、「支払わなければデータを公開する」という二次的な脅迫手段としても使われます。
2021年時点での統計では、ランサムウェアからの平均復旧費用は185万ドル(身代金・業務停止による損失・売上減少・運用コスト・法的費用を含む)に達しています。機密性や重要度の高いデータが関わる場合は444万ドルにも上り、通常のデータ漏洩コストの平均(386万ドル)を大きく上回ります。被害者の57%以上が最終的に身代金を支払っているにもかかわらず、実際に全データを取り戻せた被害者はわずか8%に過ぎないというのが現実です。
ランサムウェア攻撃の背後にいるのは誰か
ランサムウェアの急増を牽引しているのは、主にロシアや旧ソビエト連邦諸国、中国を拠点とする組織的な犯罪グループです。DoppelPaymer、REvil、Ryuk、Darkside、Mazeなどがその代表例として知られています。
こうしたグループは犯罪ネットワークから動的に構成されていることが多く、ランサムウェアを開発するソフトウェアエンジニアと、企業の脆弱な箇所を探してランサムウェアを展開する「アフィリエイト」と呼ばれるオペレーターが協力し、被害者から得た収益を分配する仕組みになっています。
主要なランサムウェア被害事例
ランサムウェアグループはあらゆる業種・地域を標的にしていますが、利益追求型の犯罪組織という性格上、大企業や政府機関が主なターゲットになりがちです。
2021年3月、REvilは台湾のPC大手Acerへの5,000万ドルの身代金要求攻撃を主張し、盗んだ文書の一部を証拠として公開しました。当時の単独要求額としては過去最大規模でした。同年6月には、ブラジルの食肉大手JBS S.A.の米国子会社も同じくREvilによる攻撃を受けてITシステムが停止。操業が一時中断し、1,100万ドルの身代金を支払うに至りました。
身代金の金額もさることながら、業務への影響が最も壊滅的なケースも少なくありません。アイルランドの医療サービス機関(HSE)では、Contiランサムウェアの亜種が拡散したことでITシステムの全面停止を余儀なくされ、患者の診察予約や電子健康記録へのアクセスに支障が生じました。一部のシステムは数週間にわたってオフラインのままとなり、身代金は支払わなかったものの被害総額は1億ユーロ(約118億円)以上に達しています。フィンランドのメンタルヘルス企業Vastaamoのケースでは、攻撃者が企業だけでなく個々の患者に対してもカウンセリング記録の公開を脅迫材料として恐喝し、最終的に同社は倒産に追い込まれました。
2021年4月には、漏洩したパスワードを悪用したDarkSideグループがColonial Pipelineにマルウェアを侵入させ、440万ドルの身代金が支払われるまでシステムを停止させました。FBIが一部の身代金相当のビットコインウォレットを押収しましたが、DarkSideは2年間の活動全体で9,000万ドル以上をビットコインで得たとも推計されています。
サイバー犯罪者はサプライチェーンにも侵入します。2021年7月にはKaseya VSA(仮想システム管理)ソフトウェアの脆弱性を悪用したランサムウェア攻撃が発生し、約60社の直接顧客から始まりダウンストリームの顧客へと波及、合計1,500社以上が被害を受けました。スウェーデンではPOSシステムの管理会社が侵害されたことで800店舗のスーパーマーケットが1週間にわたり営業停止となりました。さらに攻撃者はランサムウェア攻撃に関する更新情報を装ったフィッシングメールも送りつけており、被害拡大を狙っています。
ランサムウェア対策の実践
ランサムウェアに対する「銀の弾丸」は存在しません。しかし、多層的なアプローチによって組織は攻撃への対応力と復旧力を大きく高めることができます。準備と予防のために推奨する取り組みを以下にまとめます。
重要データの把握と管理
自社にとって重要なデータとその理由を明確にし、すべての事業部門と連携しながら定期的にリストを検証します。重要データを保持・処理・送信するシステムの特定に積極的に関わることが大切です。
サプライチェーンの盲点を見逃さない
重要データを直接扱わないシステムも軽視しないことが肝心です。サプライチェーン攻撃が壊滅的な被害をもたらすのは、他システムへのアクセス制御や管理を担うシステムが見落とされやすいからです。オンプレミス・クラウド・サードパーティ運用のものを問わず、集中管理ポイントには最高水準のセキュリティを適用してください。
バックアップを実際にテストする
バックアップの信頼性は実際に復元してみるまで確認できません。重要データの特定と、ミッションクリティカルなシステムの迅速な復元能力に集中しましょう。バックアップの作成だけでなく、定期的な復元テストの実施と、バックアップが容易に削除されないような権限モデルの構築も欠かせません。
重要システムの隔離を優先する
本格的な侵害では、身代金を要求する前に可能な限り多くのデータとシステムを掌握しようとします。ゼロトラストの原則ではすべてを隔離することが理想ですが、まず最も重要なシステムから着手しましょう。脆弱性管理とパッチ戦略も組み合わせ、システムへのアクセスだけでなく、検知されずにデータが抽出される可能性にも注意を向けてください。
フィッシングに狙われる認証方式を使わない
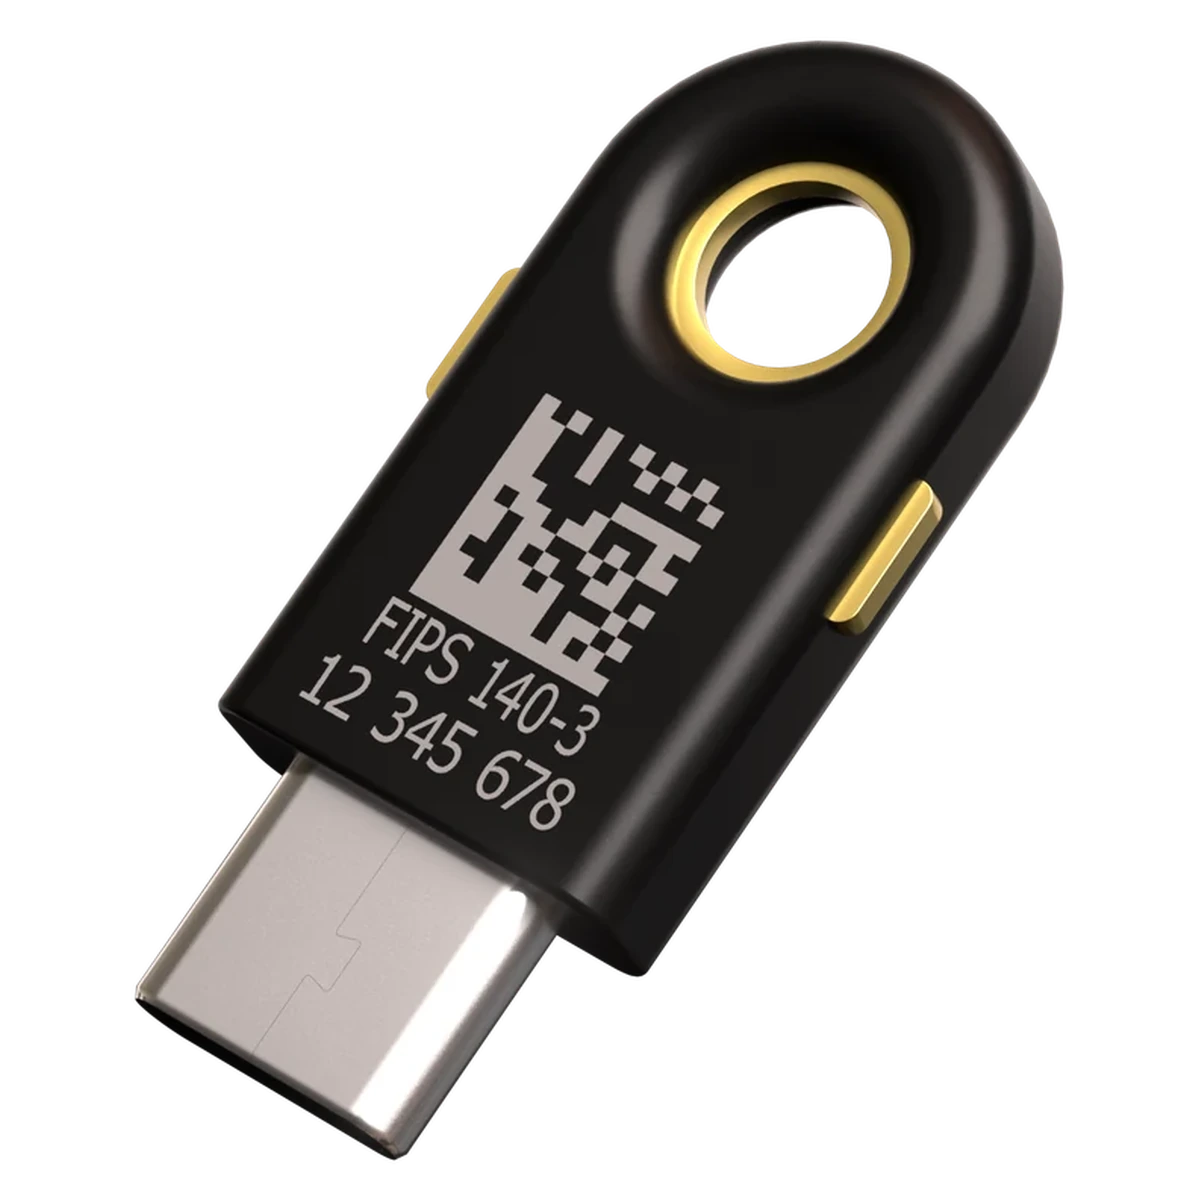
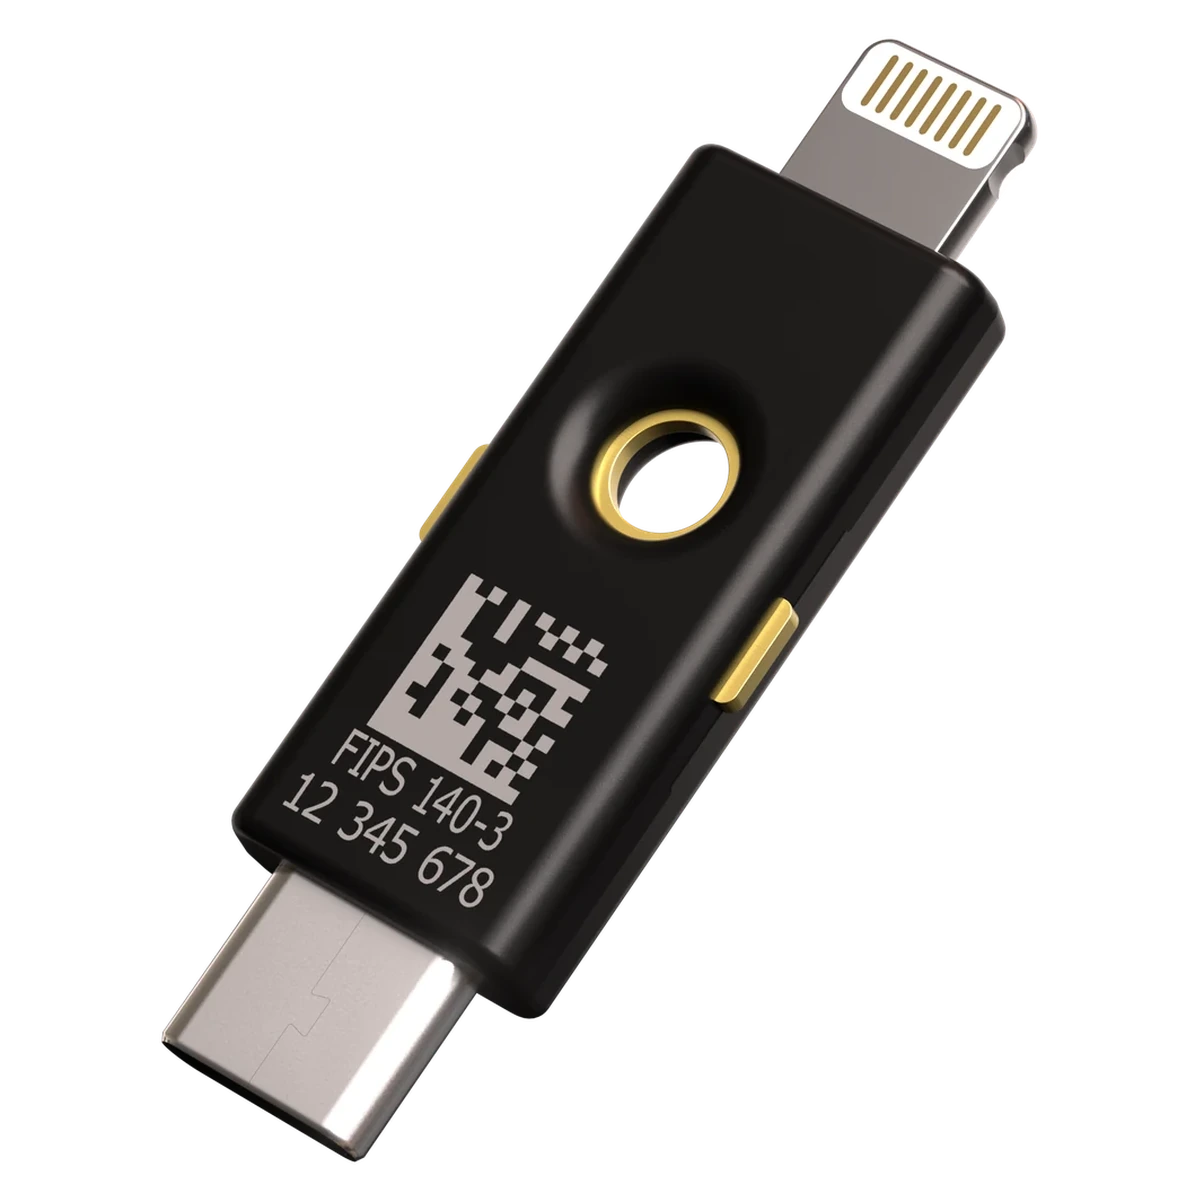
繰り返し確認されているのは、脆弱なパスワード・使い回しパスワード・SMS/OTP/プッシュ通知ベースの多要素認証が、ランサムウェアをはじめとする攻撃の根本原因または大きな助長要因になっているという事実です。相互TLSやWebAuthn/FIDOはこれらの弱点を克服します。YubiKeyはこうした現代的なフィッシング耐性プロトコルに対応しながら、OTPのようなレガシー認証にも活用できます。
必要なデータだけを保持する
現在使用していないデータはオフラインでの保管を検討するか、完全に削除することも一つの選択肢です。存在しないデータは盗まれることも、人質にされることも、第三者に悪用されることもありません。
専門家による定期的なテスト
「このシステムを破れるか証明してほしい」というスタイルのペネトレーションテストだけに頼らないことを推奨します。「ゼロデイ脆弱性が一つ以上のシステムに存在すると仮定した場合、侵害を検知・隔離・復旧できるか」というシナリオを想定した、協調型のテーブルトップ演習も有効です。
身代金を支払わない
支払っても全データや全アクセス権を取り戻せる保証はなく、むしろさらなるランサムウェア攻撃を助長するだけです。また、身代金の受取人が国際制裁対象である場合、支払い自体が違法となる可能性もあります。
以上が、現状の把握と備えのために参考になれば幸いです。貴社のセキュリティ態勢強化に向けたご相談は、ぜひ当社のチームにお問い合わせください。
よくある質問
- ランサムウェアとは何ですか?
ランサムウェアはシステムやデータを暗号化して使用不能にし、復元と引き換えに金銭(身代金)を要求するマルウェアの一種です。支払いはBitcoinなど追跡困難な暗号資産で要求されることが多く、支払っても全データが戻らないケースが大半です。
- ランサムウェア対策に二要素認証が効果的な理由は何ですか?
Colonial Pipeline事件をはじめ、多くのランサムウェア侵害は漏洩したパスワードや弱い認証が起点です。YubiKeyのようなフィッシング耐性MFAを導入すると、パスワードが漏洩しても攻撃者はログインできないため、侵入そのものを防げます。
- 企業がランサムウェアから身を守るためにすべきことは何ですか?
重要データの把握・定期バックアップと復元テスト・重要システムの隔離・フィッシング耐性MFAの導入・サプライチェーンの監視・専門家による定期的なペネトレーションテスト、の6点が主要な対策です。
- 身代金を支払えばデータは戻りますか?
統計上、身代金を支払っても全データを取り戻せた被害者はわずか8%です。支払いは新たな攻撃を助長するだけでなく、受取人が制裁対象の場合は支払い自体が違法になる可能性があります。セキュリティ機関は支払いを推奨していません。
