
多要素認証(MFA)とは
多要素認証(MFA:Multi-Factor Authentication)とは、システムやオンラインアカウントへのアクセス時に、2つ以上の異なる「認証要素」を提示することを求めるセキュリティの仕組みです。パスワード一つだけに頼る従来の認証方式とは異なり、複数の証拠を組み合わせることで、不正アクセスのリスクを大幅に低減します。
認証要素は一般的に3つのカテゴリに分類されます。
- 知識要素(Something you know):パスワード、PIN、秘密の質問への回答など、本人だけが知っている情報
- 所持要素(Something you have):スマートフォン、ハードウェアセキュリティキー、スマートカードなど、本人が物理的に持っているもの
- 生体要素(Something you are):指紋、顔認証、虹彩スキャンなど、本人固有の生体情報
MFAでは、これらの異なるカテゴリから2つ以上を組み合わせます。仮にパスワードが漏えいしても、攻撃者が所持要素(物理デバイスなど)を持っていない限りアクセスできないため、防御の層が格段に厚くなります。
二要素認証(2FA)との違い
「二要素認証(2FA:Two-Factor Authentication)」と「多要素認証(MFA)」は、日常的にほぼ同義として使われることが多い言葉ですが、厳密には次のように区別されます。
- 2FA:認証要素がちょうど2つの方式(例:パスワード+SMSコード)
- MFA:2つ以上の認証要素を使う方式の総称。2FAはMFAの一形態
すなわち、2FAは常にMFAですが、MFAが2FAに限定されるわけではありません。金融機関のシステムや政府機関向けのサービスでは、「パスワード+ICカード+生体認証」のように3要素以上を求めるケースもあります。
日本国内では「二段階認証」「二要素認証」という表現が混在していますが、「二段階認証」は同じカテゴリの要素を2回使う場合を含む概念(例:パスワード+秘密の質問)であるのに対し、「二要素認証(2FA)」は必ず異なるカテゴリの要素を組み合わせる点が異なります。セキュリティ強度としては2FAの方が高くなります。
主な認証方法の種類
MFAや2FAで使われる認証手段にはいくつかの種類があり、それぞれ利便性とセキュリティ強度のバランスが異なります。
SMSワンタイムパスワード(OTP)
ログイン時に登録した電話番号へSMSで数字コードが届き、それを入力する方式です。手軽に導入できる反面、SIMスワップ攻撃やSMSの傍受リスクがあり、セキュリティ専門家や標準化団体(NIST)はより強固な認証手段への移行を推奨しています。
認証アプリ(TOTP)
Google AuthenticatorやMicrosoft Authenticatorなどのアプリが30秒ごとに生成するワンタイムコードを使う方式(TOTP:Time-based One-Time Password)。SMSよりも安全ですが、巧みなフィッシングサイトによってコードをリアルタイムで盗まれる手口が確認されており、完全に安全とは言えません。
ハードウェアセキュリティキー(FIDO2 / WebAuthn)
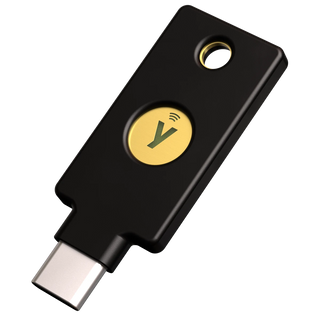
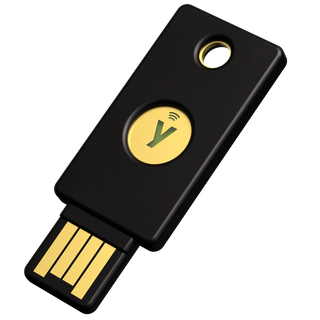
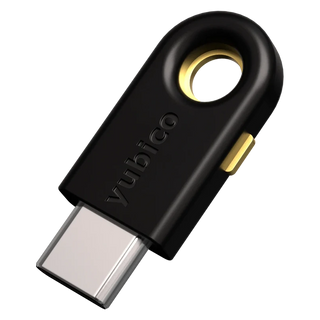
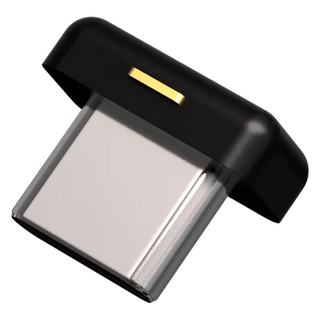
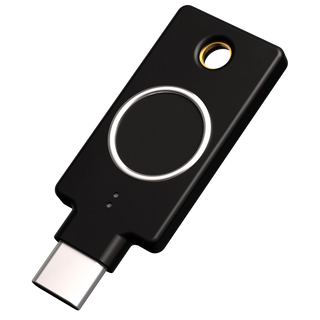
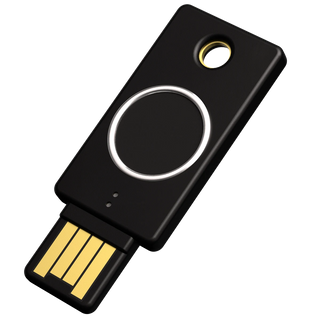
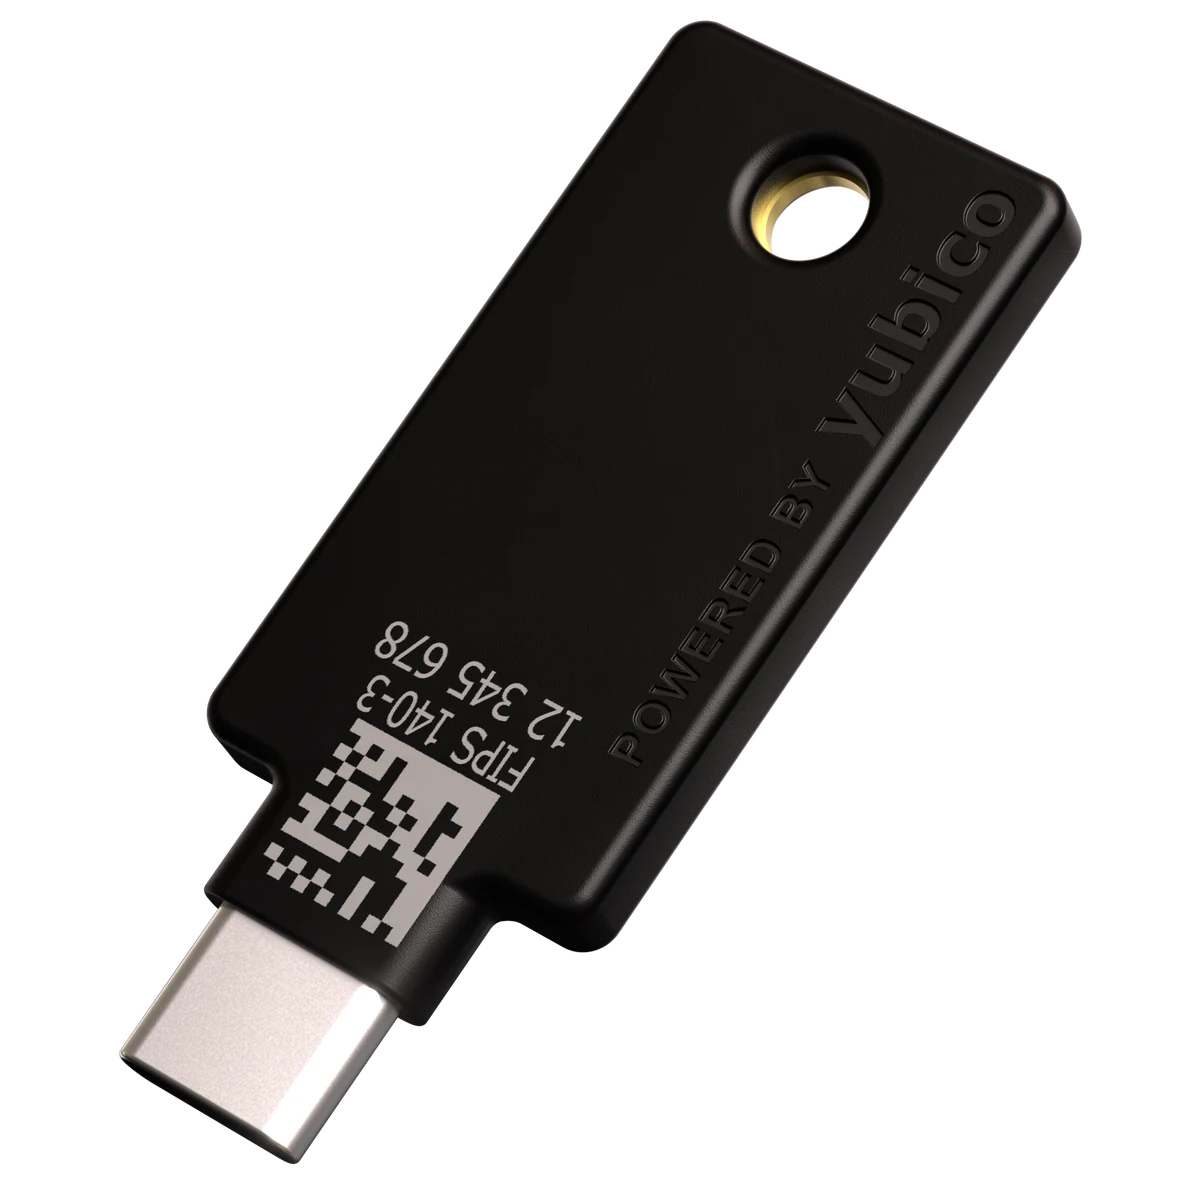
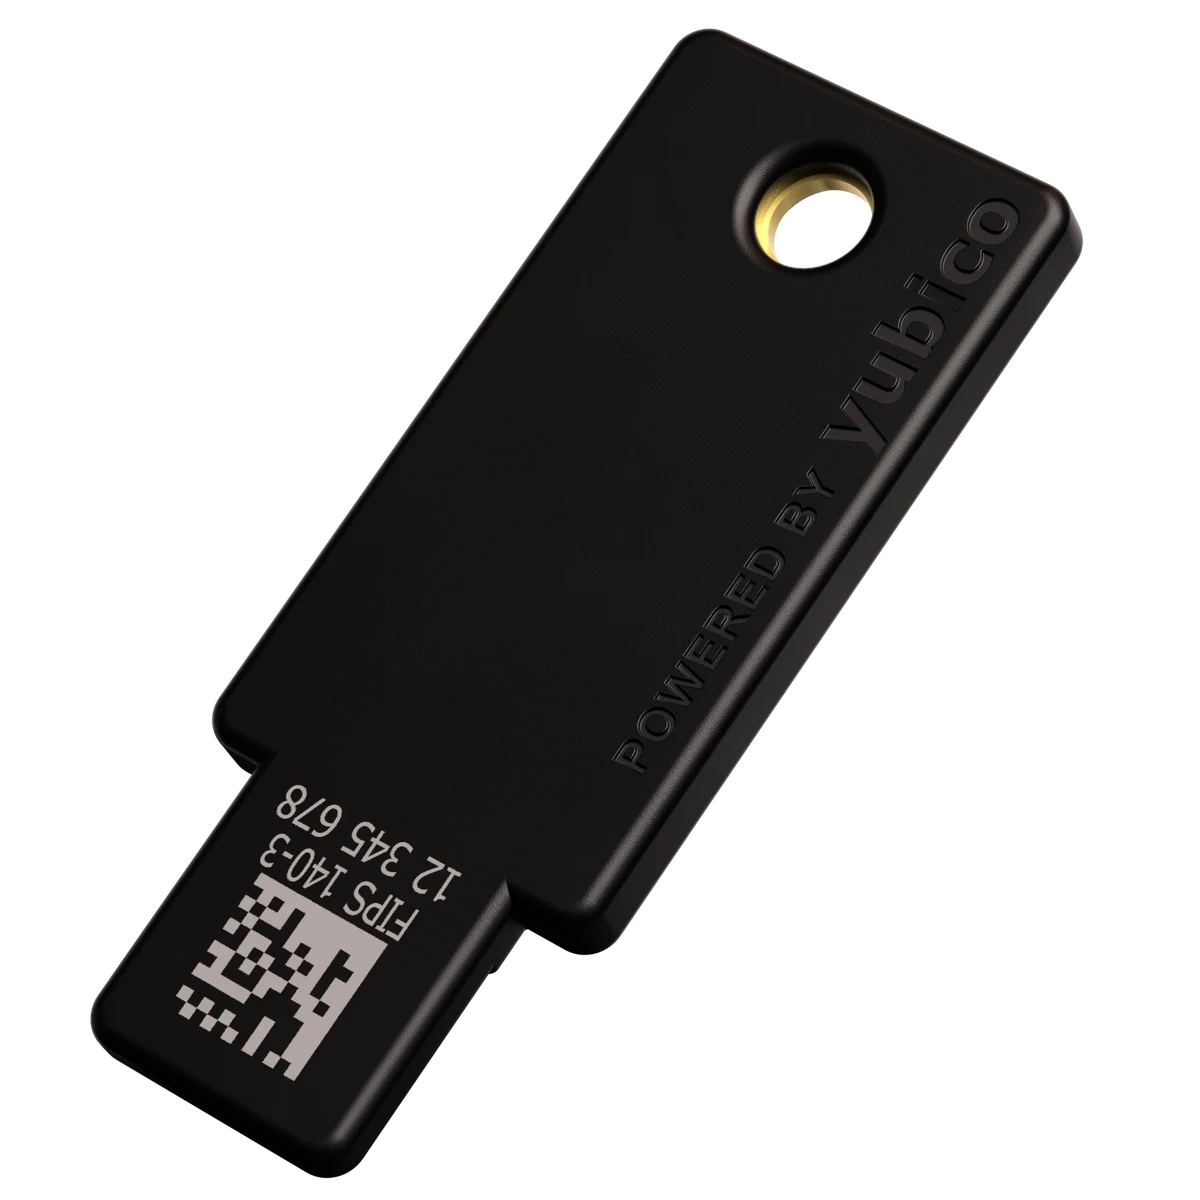
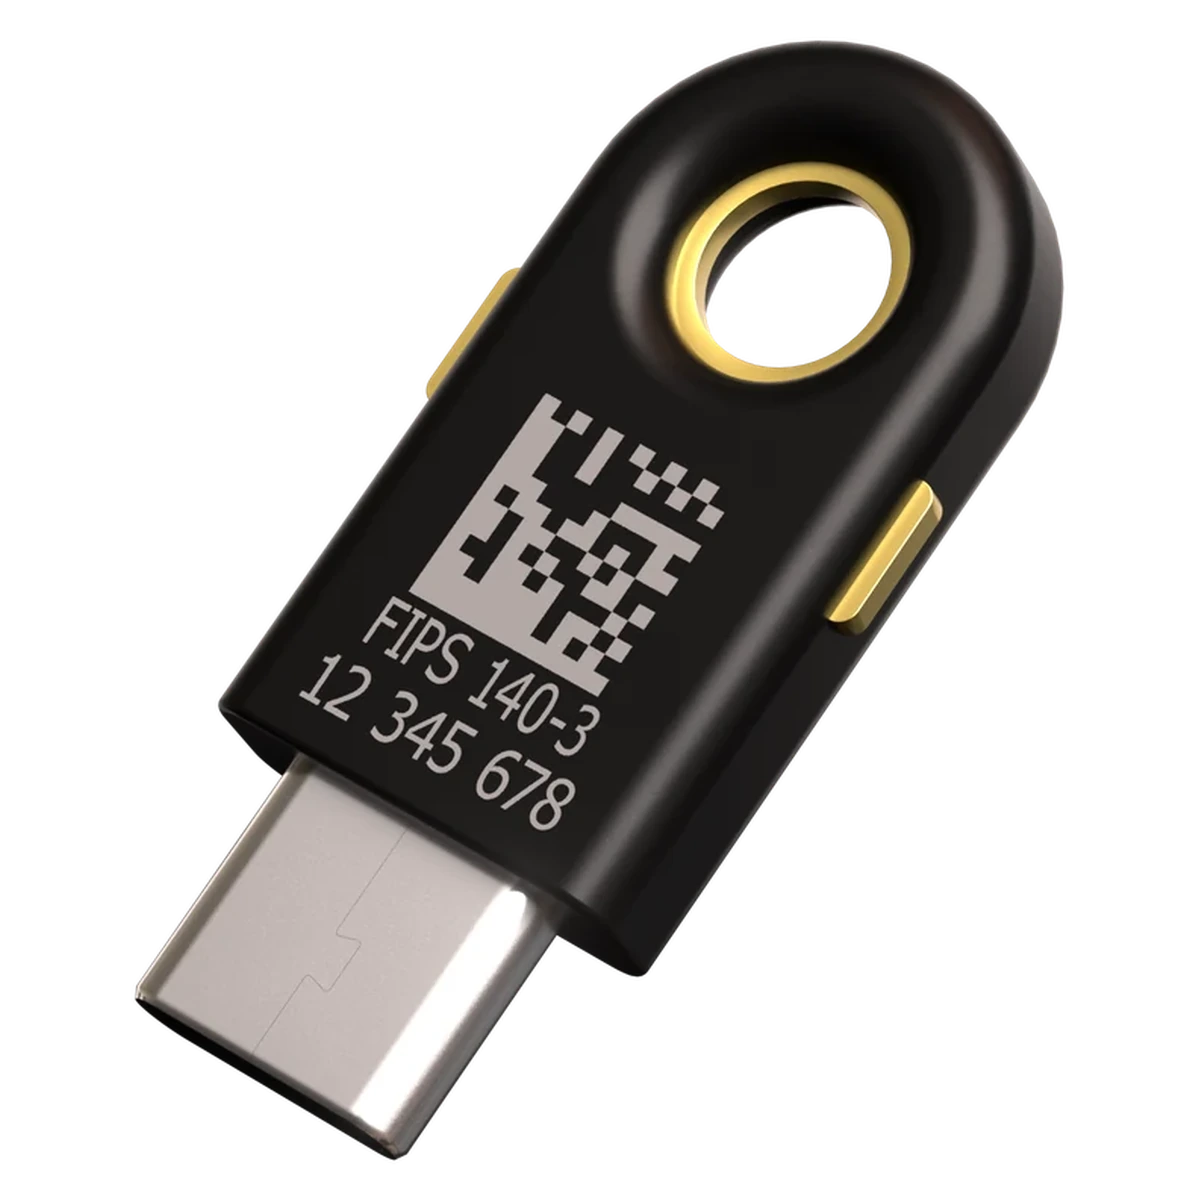
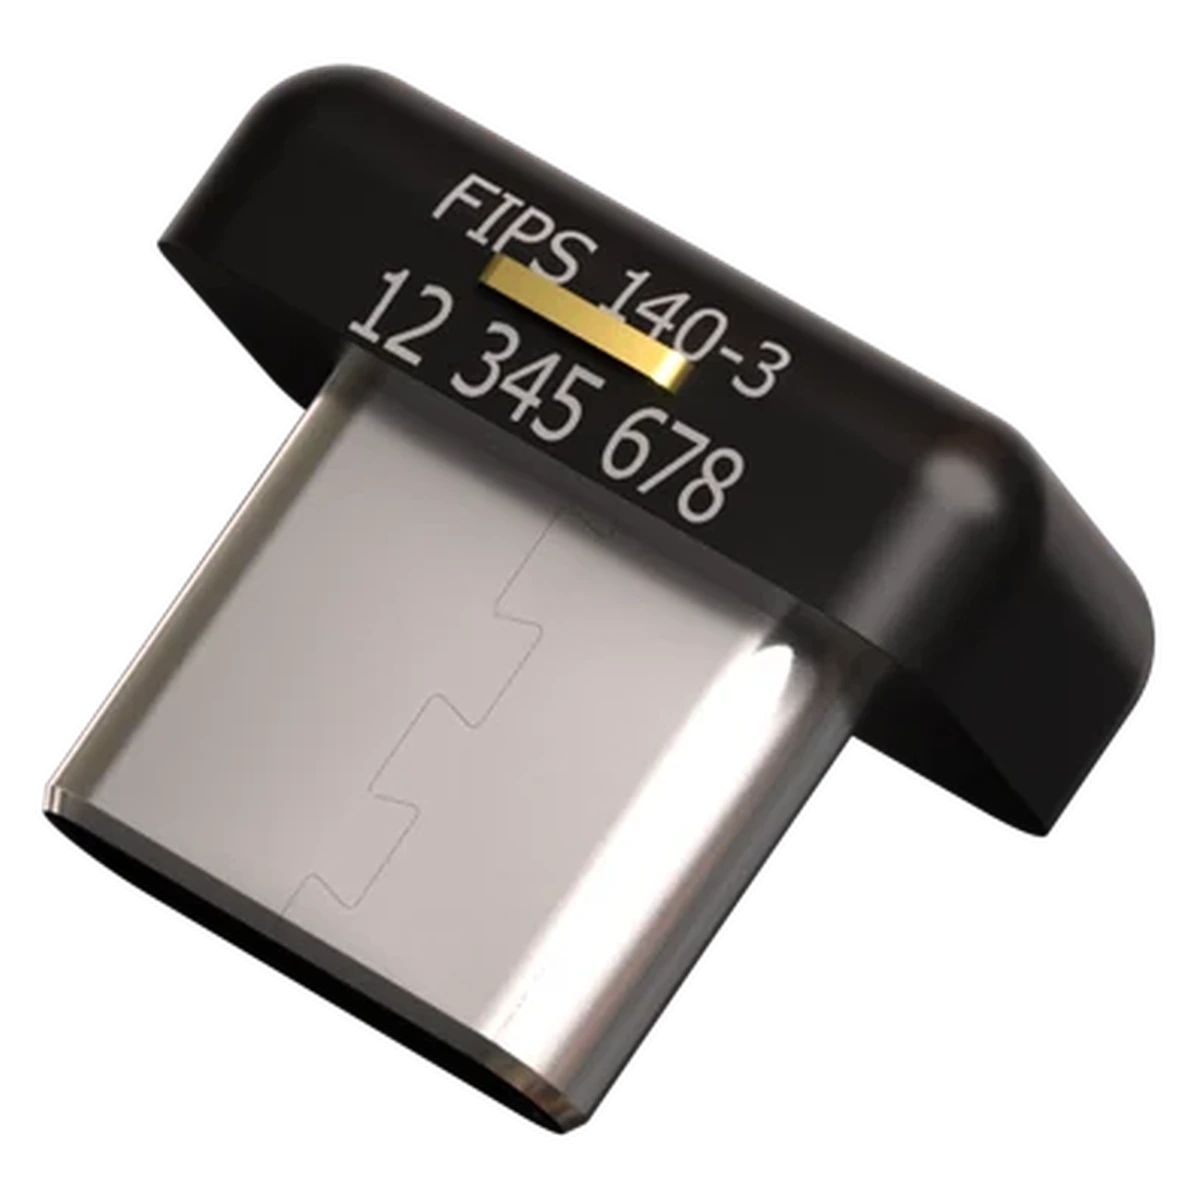
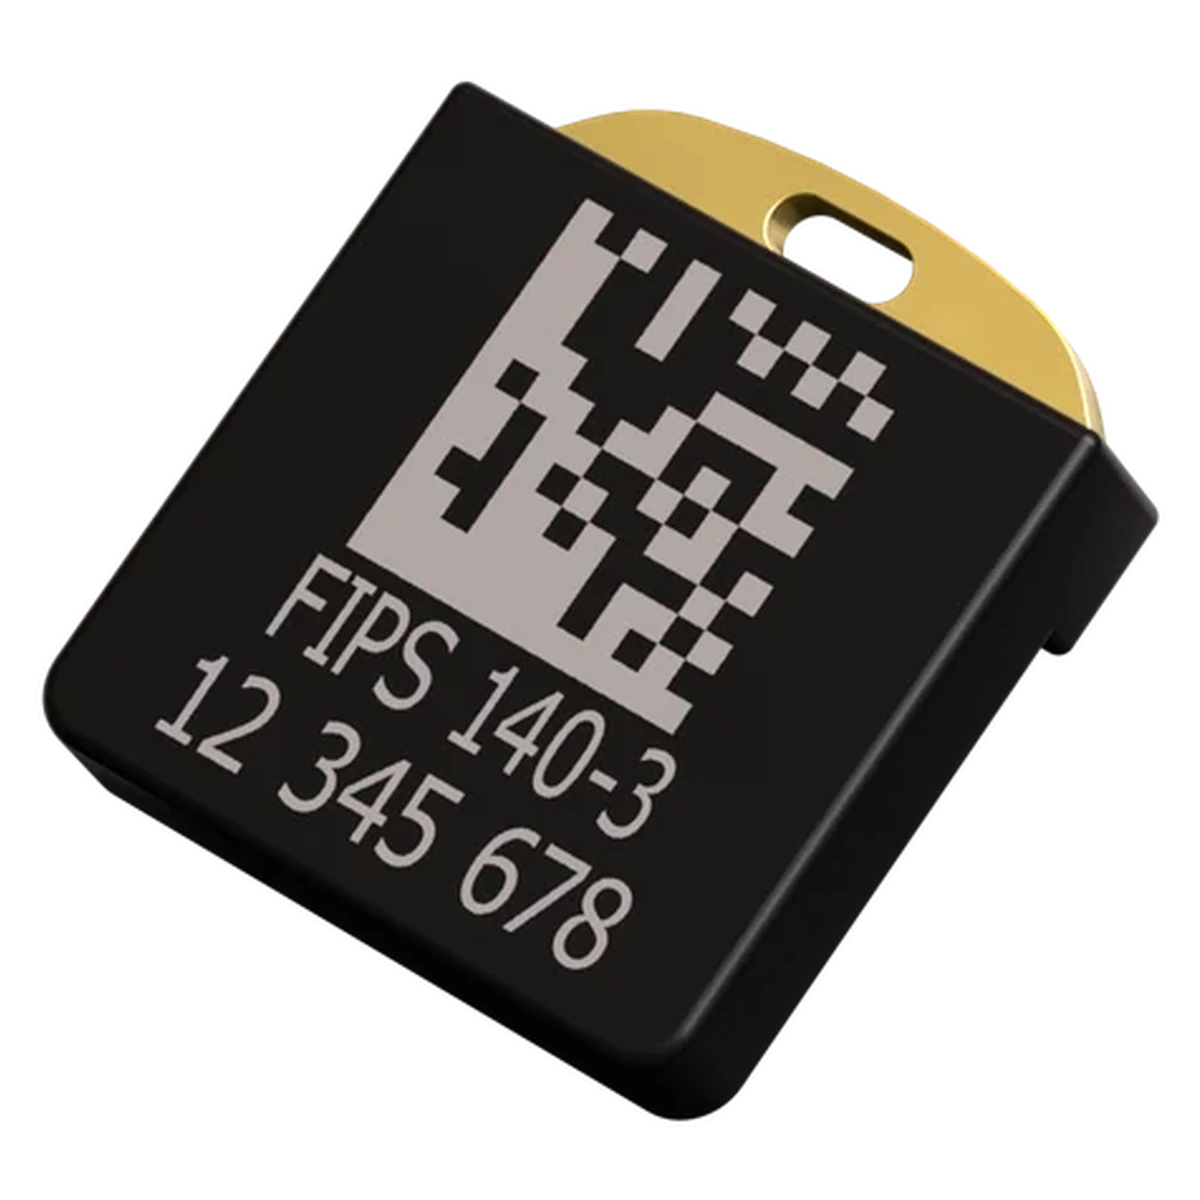
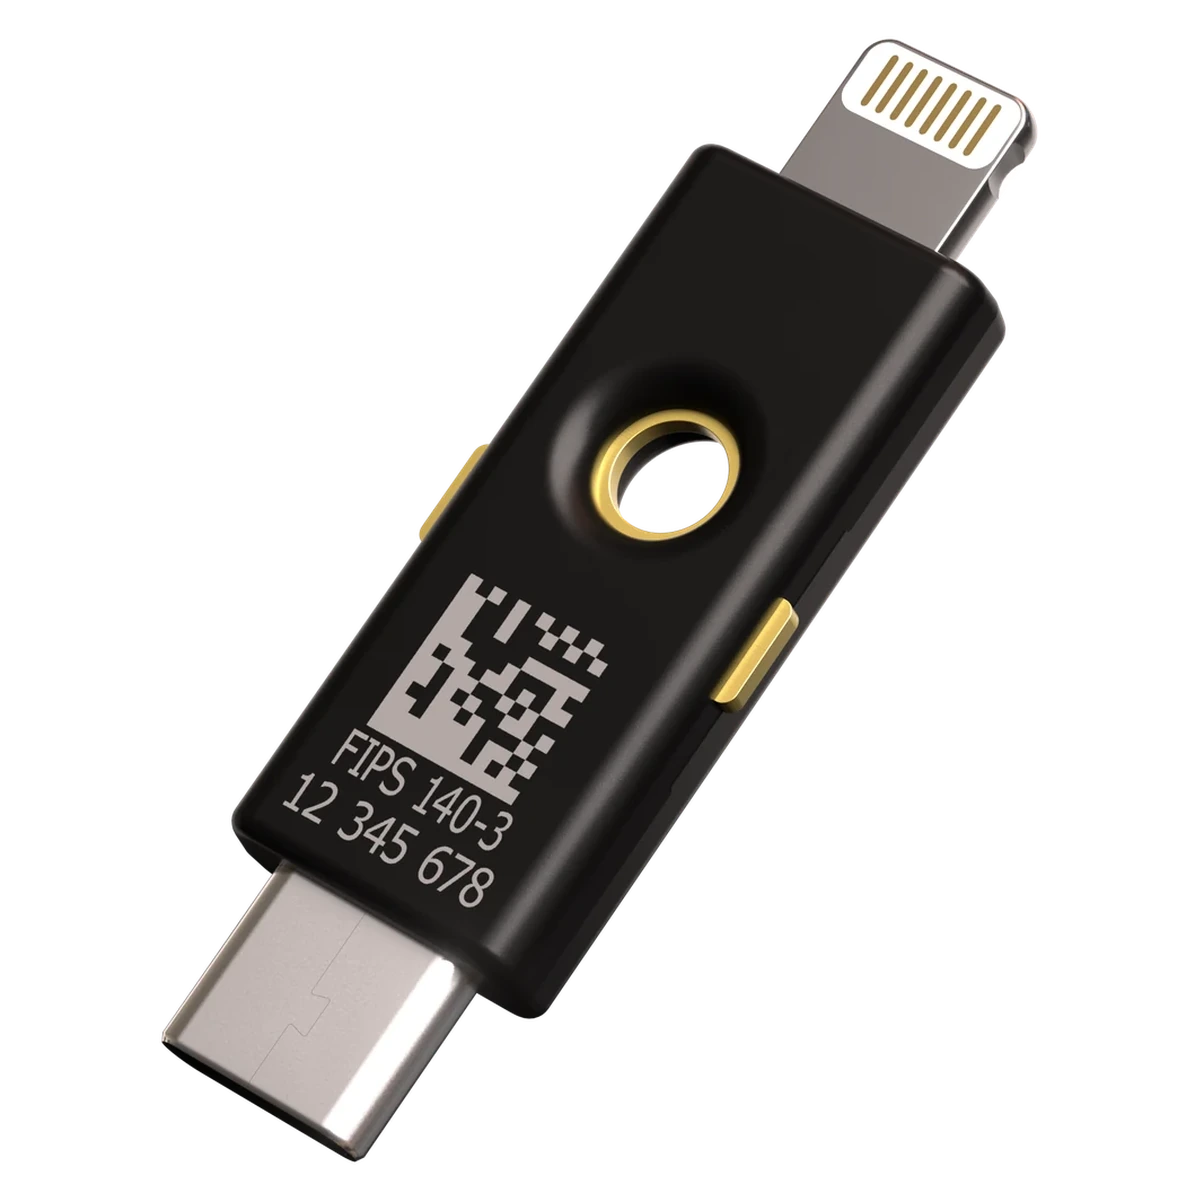
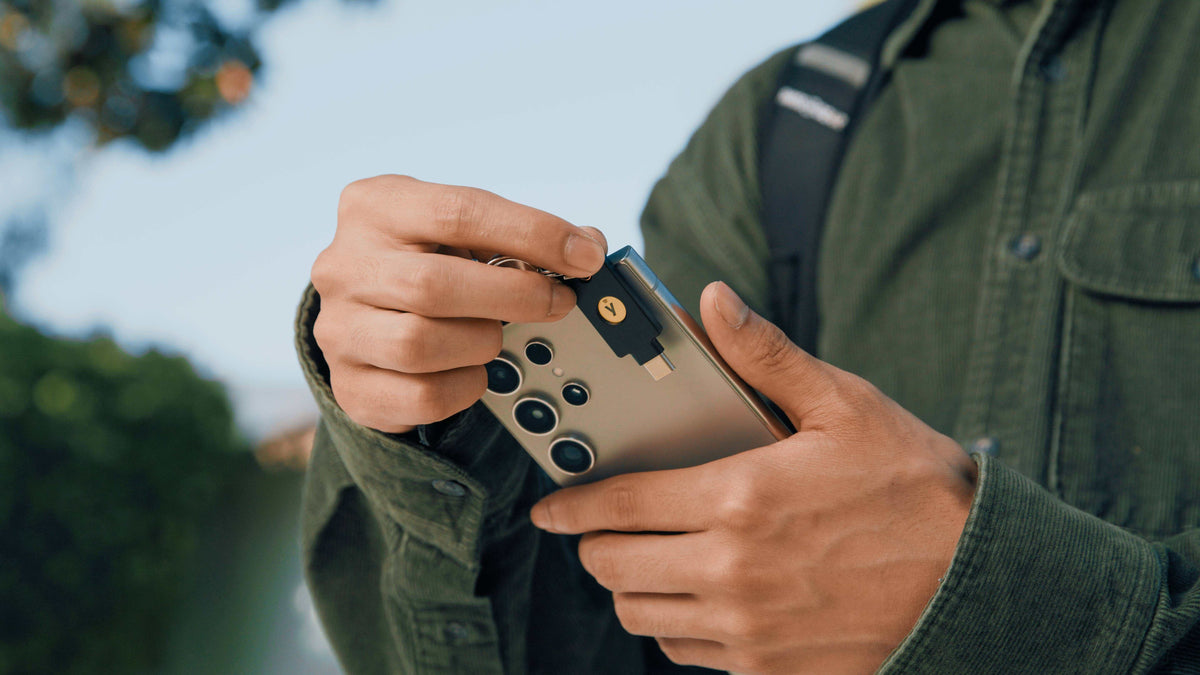
YubiKeyのような物理デバイスをUSBポートに挿すかNFCでタッチするだけで認証が完了する方式です。フィッシング耐性が最も高く、偽サイトへのコード入力という攻撃が根本的に成立しません。NIST SP 800-63B ではAAL3(最高保証レベル)の認証手段として定められており、政府機関・金融機関・医療機関など高いセキュリティが求められる環境で広く採用されています。
生体認証(バイオメトリクス)
スマートフォンの指紋センサーや顔認証を使う方式。タップ一つで認証できる利便性の高さが特長です。ただし生体情報は変更が不可能なため、漏えい時のリスク管理には特別な注意が必要です。
スマートカード・磁気カード
ICチップや磁気ストライプを搭載したカードに認証情報を格納し、カードリーダーで読み取る方式。写真入り社員証など複数のセキュリティ要素を組み合わせたカードは、企業の入退室管理やPCログインに広く活用されています。
なぜMFAが重要なのか
パスワードのみによる認証は、現代のサイバー脅威に対して十分な防護とは言えなくなっています。過去のデータ侵害で流出したパスワードは数十億件にのぼり、攻撃者はこれらを使って自動的にログインを試みる「クレデンシャルスタッフィング」を大規模に行っています。また、本物そっくりの偽サイトへ誘導する「フィッシング攻撃」は年々高度化しており、注意深いユーザーでも騙されるケースが増えています。
Microsoftの研究によれば、MFAを有効にするだけでアカウント侵害の99.9%以上を防げるとされています。一方で、依然として多くの企業や個人がパスワードのみの認証を使い続けており、攻撃者にとっては格好の標的となっています。
日本国内でも、経済産業省や総務省が公開するセキュリティガイドラインにおいて多要素認証の採用が強く推奨されています。PCI DSS(クレジットカード業界標準)やHIPAA(医療情報保護法)など国際的な規制への準拠においても、MFAは不可欠な要件となっています。
MFA導入の主なメリット
不正アクセスリスクの大幅な低減
パスワードが漏えいしても、攻撃者が第2・第3の認証要素を持っていない限りアクセスはできません。フィッシング、クレデンシャルスタッフィング、ブルートフォース攻撃など、多くの一般的な攻撃手法に対して有効な防壁となります。
高リスクな取引・操作の保護
通常のログインにはシンプルな認証を使いつつ、高額決済や管理者権限の使用、個人情報の変更などの重要な操作には追加の認証要素を求める「リスクベース認証」との組み合わせも効果的です。MFAはこのような場面で「本人であること」を強力に証明します。
コンプライアンス・規制対応
PCI DSS、ISO 27001、NIST SP 800-63B、SOC 2、FISCなど、業種ごとのセキュリティ基準への準拠にMFAは直接貢献します。監査対応や取引先からのセキュリティ審査においても、MFA導入の有無は重要なチェック項目となっています。
セキュリティと利便性の両立
FIDO2 / WebAuthn対応のセキュリティキーやパスキーを活用した現代的なMFAは、ボタンやキーにタッチするだけで認証が完了します。複雑なコード入力が不要なため、ユーザーの負担を増やすことなく高いセキュリティを実現できます。
YubiKeyで実現するフィッシング耐性のMFA
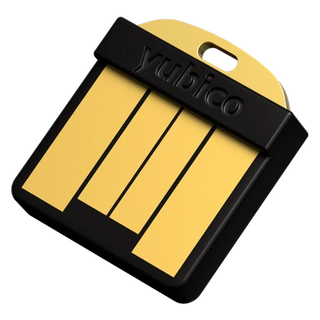
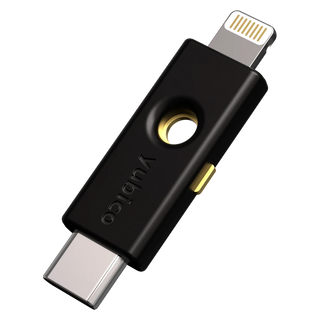
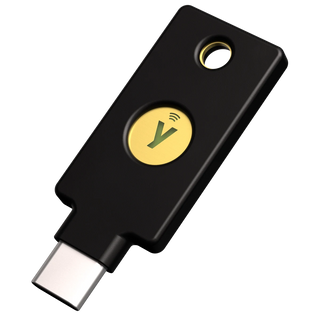
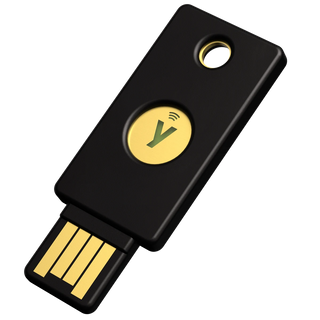
Yubicoが提供するYubiKeyは、FIDO2 / WebAuthn規格に完全対応したハードウェアセキュリティキーです。USB-A / USB-C / NFCなど多様な接続方式をラインナップし、パソコンからスマートフォンまで幅広いデバイスで利用できます。
YubiKeyの最大の強みは、フィッシング攻撃を根本から無効化する点にあります。認証処理はデバイスとサーバー間で暗号的に完結するため、偽サイトへのコード入力という攻撃手法が原理的に成立しません。NIST AAL3(最高保証レベル)を満たす数少ない認証手段の一つとして、日本国内でも政府機関・金融機関・グローバル企業に採用実績があります。
パスワードレス認証(パスキー)にも対応しており、パスワード管理の煩わしさをなくしながらより強固なセキュリティを実現できます。個人ユーザーから大企業・官公庁まで、あらゆる規模のセキュリティニーズに対応しています。
YubiKeyの詳細は製品一覧から、機種選びで迷われた方は最適なYubiKeyの選び方をご覧ください。
MFAは「あれば望ましい」から「必須」の時代へ
多要素認証は、もはやセキュリティに敏感なユーザーだけのものではありません。増え続けるサイバー脅威と規制強化の流れの中で、MFAはあらゆる規模の組織・個人にとって基本的なセキュリティ対策となっています。SMSコードから始めるシンプルな2FAでも効果はありますが、最高レベルの防護を求めるなら、フィッシング耐性を持つハードウェアセキュリティキーへの移行を検討する価値があります。
