
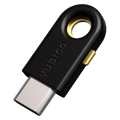
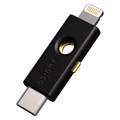
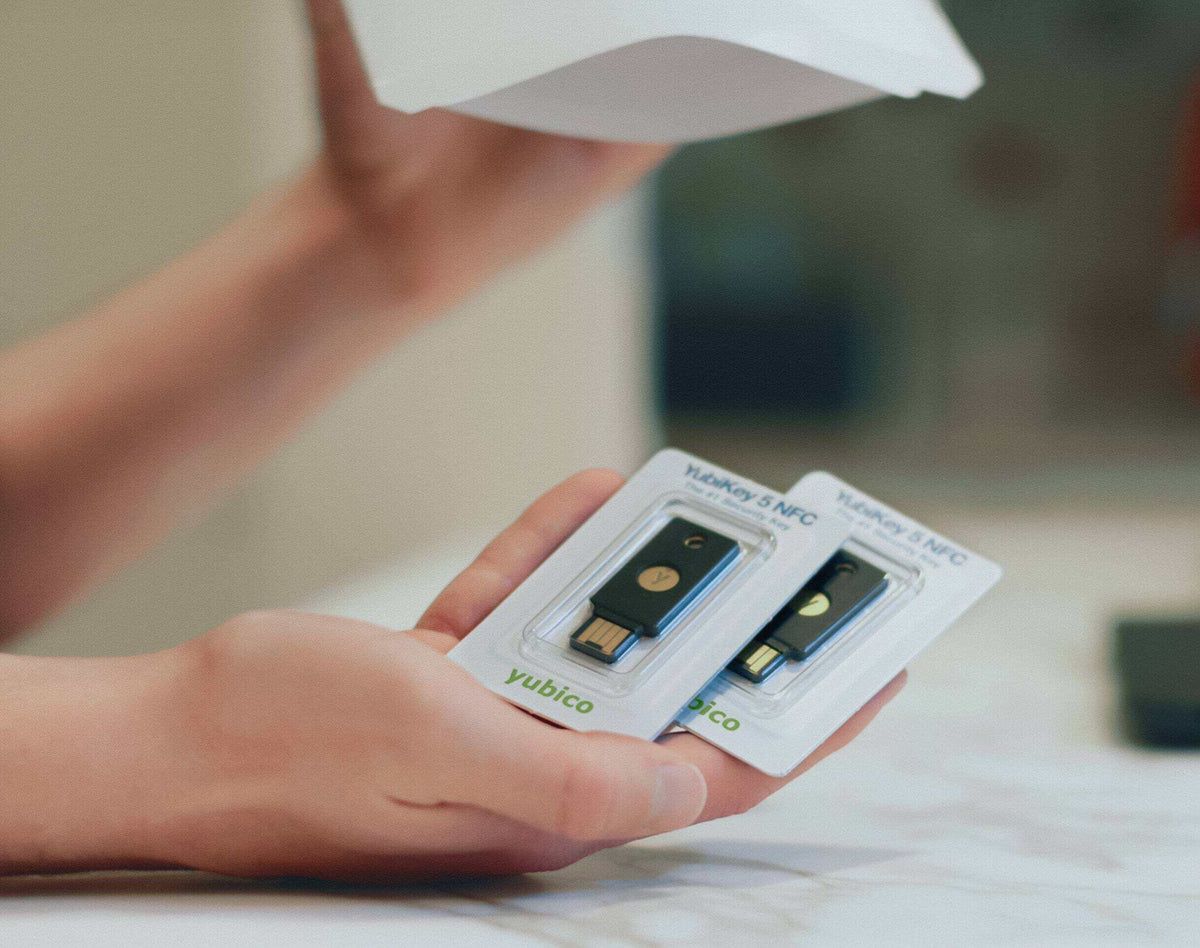
YubiKeyとは
YubiKey(ユビキー)は、スウェーデンのセキュリティ企業Yubicoが開発・製造するハードウェアセキュリティキーです。USBポートへの接続やNFCによるかざすだけの操作で、フィッシング攻撃を根本から防ぐ強力な多要素認証(MFA)を実現します。
2008年の初代モデル発売以来、Google、Microsoft、Amazon、GitHub、Dropboxなど世界の主要サービスで採用され、現在では100カ国以上・数億件のアカウントを保護しています。政府機関・金融機関・医療機関から個人ユーザーまで、あらゆる規模のセキュリティニーズに対応する業界標準のセキュリティキーとして広く認知されています。
YubiKeyの仕組み
YubiKeyはFIDO2 / WebAuthn規格に対応したハードウェアデバイスです。認証時、ユーザーがYubiKeyをUSBポートに挿してタッチするか、スマートフォンにNFCでかざすと、デバイス内部で公開鍵暗号を使った署名が生成され、サーバー側で検証されます。
この仕組みの最大の特長は、秘密鍵がYubiKeyの内部から外へ出ないことです。認証処理はすべてデバイス内で完結するため、フィッシングサイトへのコード入力や中間者攻撃(MITM)といった代表的な攻撃手法がそもそも成立しません。SMS認証や認証アプリ(TOTP)と異なり、インターネット接続もバッテリーも不要なため、ネットワーク障害時でも安定して機能します。
YubiKeyが選ばれる理由
フィッシング耐性が最高レベル
SMS認証やTOTPアプリは、精巧な偽サイトへ誘導するフィッシング攻撃でコードを盗まれるリスクがあります。YubiKeyはWebAuthn / FIDO2の仕組み上、登録したドメイン以外では認証が完了しないため、偽サイトへのログインが物理的に不可能です。
NIST AAL3(最高保証レベル)に対応
米国国立標準技術研究所(NIST)のガイドライン「SP 800-63B」で定める最高保証レベルAAL3を満たす数少ない認証手段の一つです。政府機関・金融機関・医療機関など、厳格なコンプライアンスが求められる環境での採用実績が豊富です。
複数の認証プロトコルに対応
YubiKeyは1本で複数の認証方式をサポートしています。
- FIDO2 / WebAuthn:パスワードレス認証・MFA
- TOTP / HOTP:時間ベース・カウンターベースのワンタイムパスワード
- PIV(スマートカード):証明書ベースの認証
- OpenPGP:GPGによる暗号化・電子署名
- Yubico OTP:YubiCloud対応のワンタイムパスワード
- OATH-TOTP:Google Authenticator互換コード
丈夫・防水・バッテリー不要
YubiKeyはIP68防水・防塵規格に準拠しており、水没しても壊れません。バッテリーを内蔵しないため電池切れの心配がなく、クラッシュやリセットも不要です。耐久性の高い素材で、鍵と一緒に毎日持ち歩いても十分耐えられるよう設計されています。製造はスウェーデンで行われており、1年間の限定保証が付きます。
YubiKeyのシリーズ・モデル一覧
YubiKeyは用途・接続方式・セキュリティ要件に応じて複数のシリーズに分かれています。
YubiKey 5シリーズ(最も汎用的)
個人・法人向けのスタンダードラインで、FIDO2を含む全6種のプロトコルに対応した最も多機能なシリーズです。接続方式の選択肢も最も豊富です。
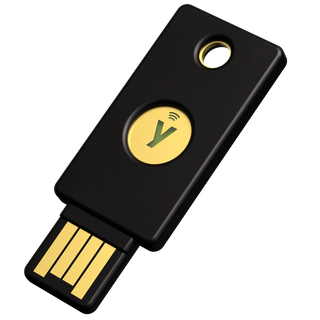
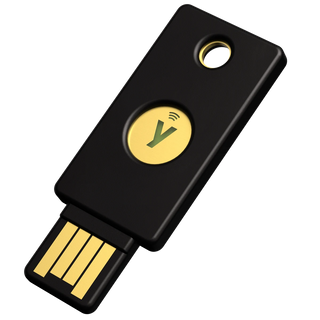
- YubiKey 5 NFC:USB-A + NFC。最も普及しているスタンダードモデル
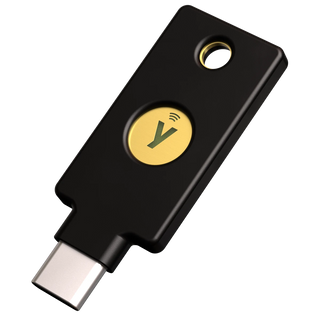
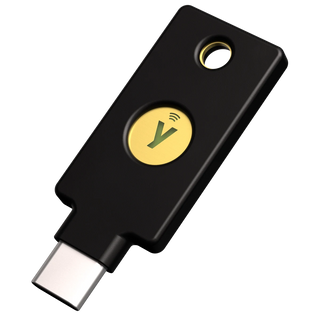
- YubiKey 5C NFC:USB-C + NFC。USB-Cノート・Androidユーザーの定番
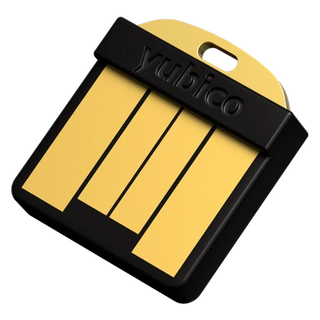
- YubiKey 5 Nano:USB-A、超小型。PCに常時挿しっぱなしで使うタイプ
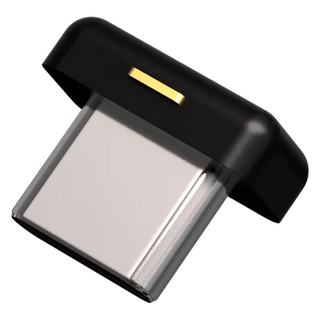
- YubiKey 5C Nano:USB-C、超小型。USB-CのノートPCに常時挿しっぱなしで
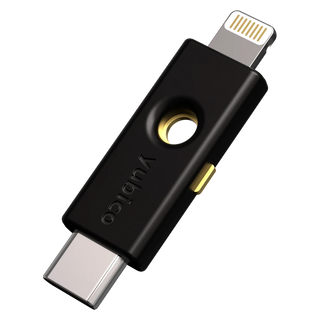
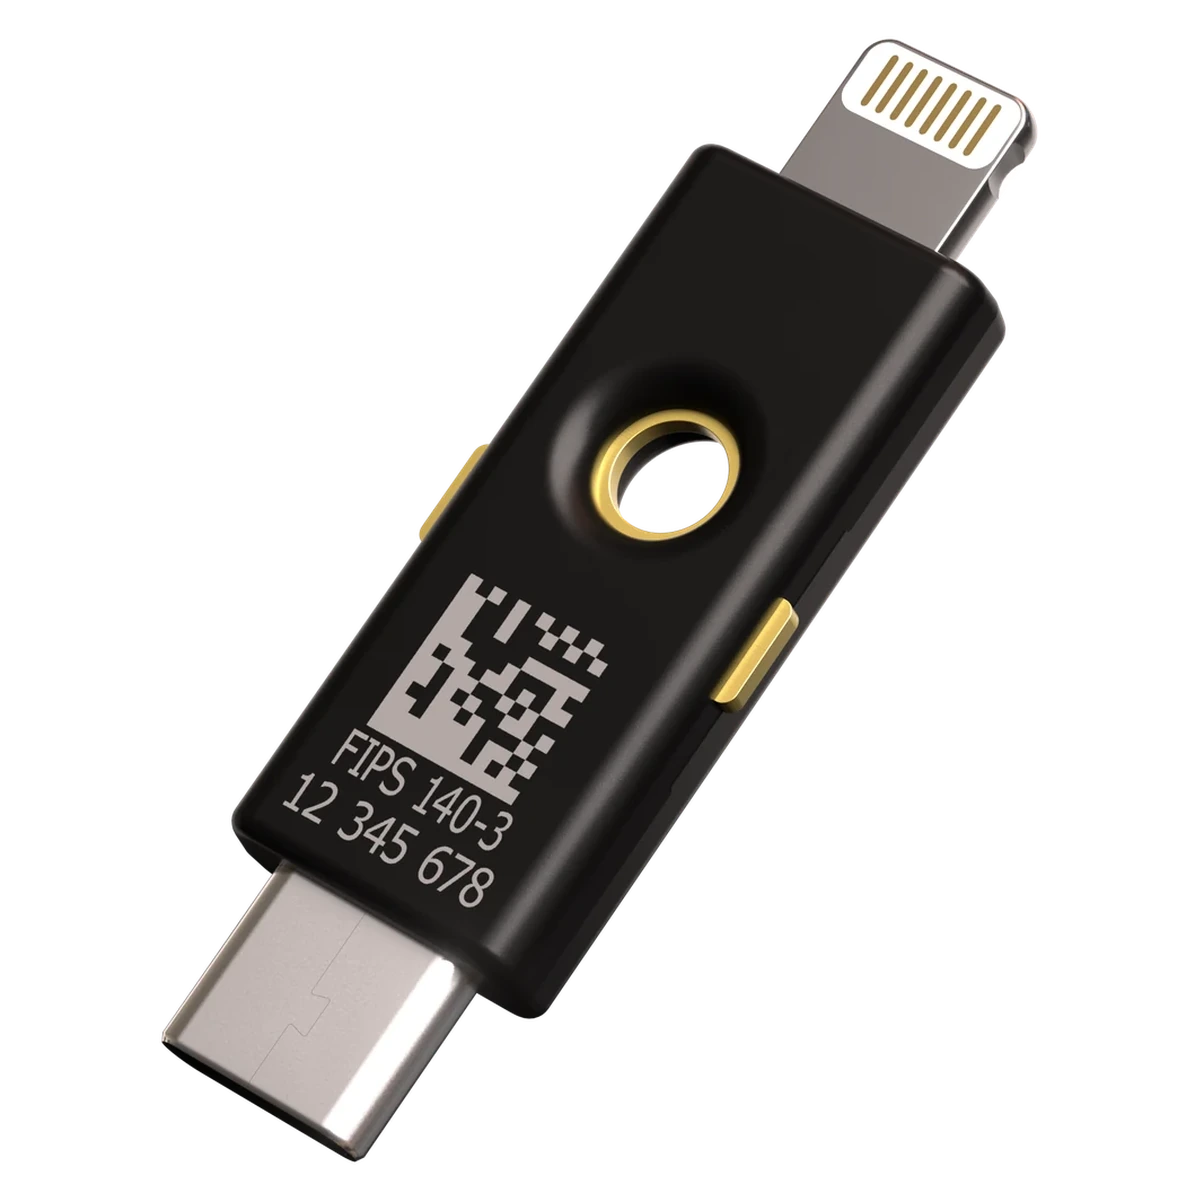
- YubiKey 5Ci:USB-C + Lightning。iPhoneとMacを1本でカバー
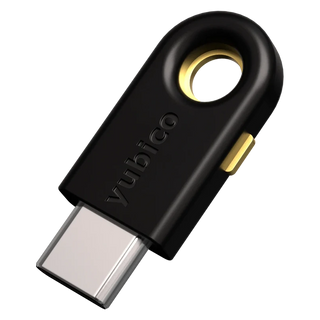
- YubiKey 5C:USB-Cのみ。シンプルに使いたいUSB-Cユーザーに
Security Keyシリーズ(FIDO2専用・入門向け)
FIDO2 / WebAuthnに特化した入門モデルです。TOTPやOpenPGPなどの追加プロトコルは不要で、パスキー認証だけを使いたい方に最適な、コストパフォーマンスの高い選択肢です。
- Security Key NFC:USB-A + NFC
- Security Key C NFC:USB-C + NFC
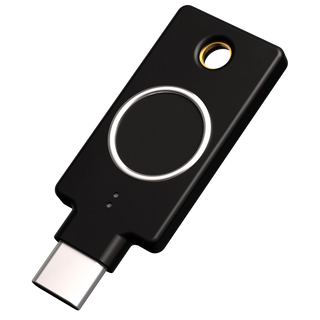
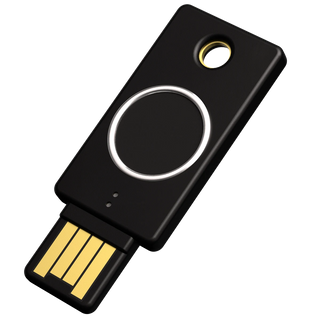
YubiKey Bioシリーズ(指紋認証搭載)
YubiKey本体に指紋センサーを内蔵したモデルです。タッチの代わりに指紋認証でロック解除でき、共有PC環境や高セキュリティが求められる場面に適しています。FIDO2 / WebAuthn対応。
- YubiKey Bio - FIDO Edition:USB-A + 指紋センサー
- YubiKey Bio C - FIDO Edition:USB-C + 指紋センサー
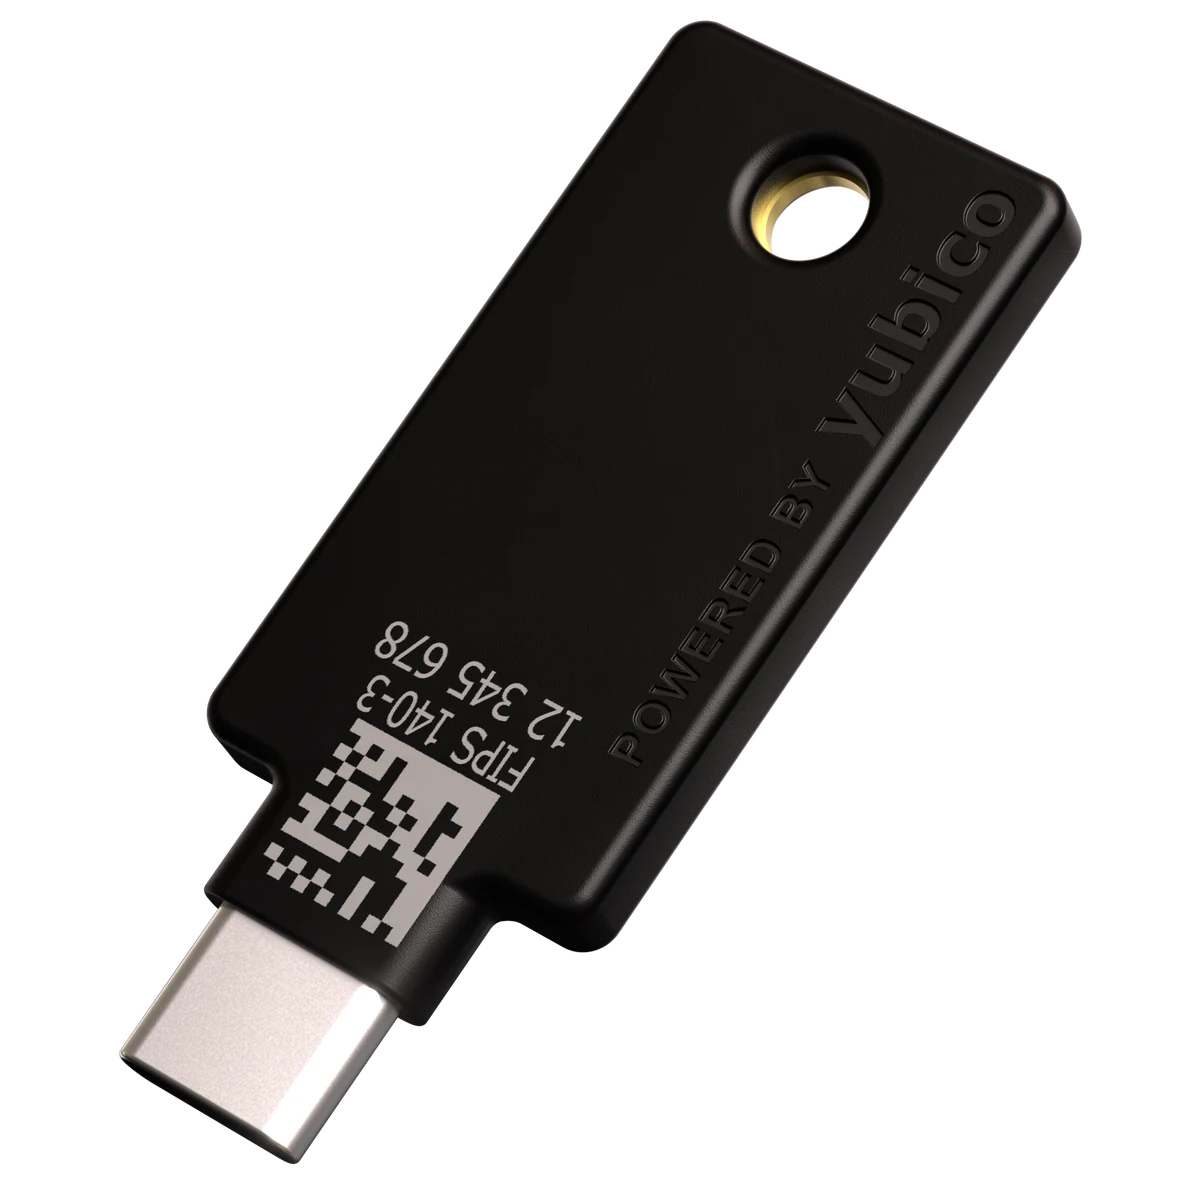
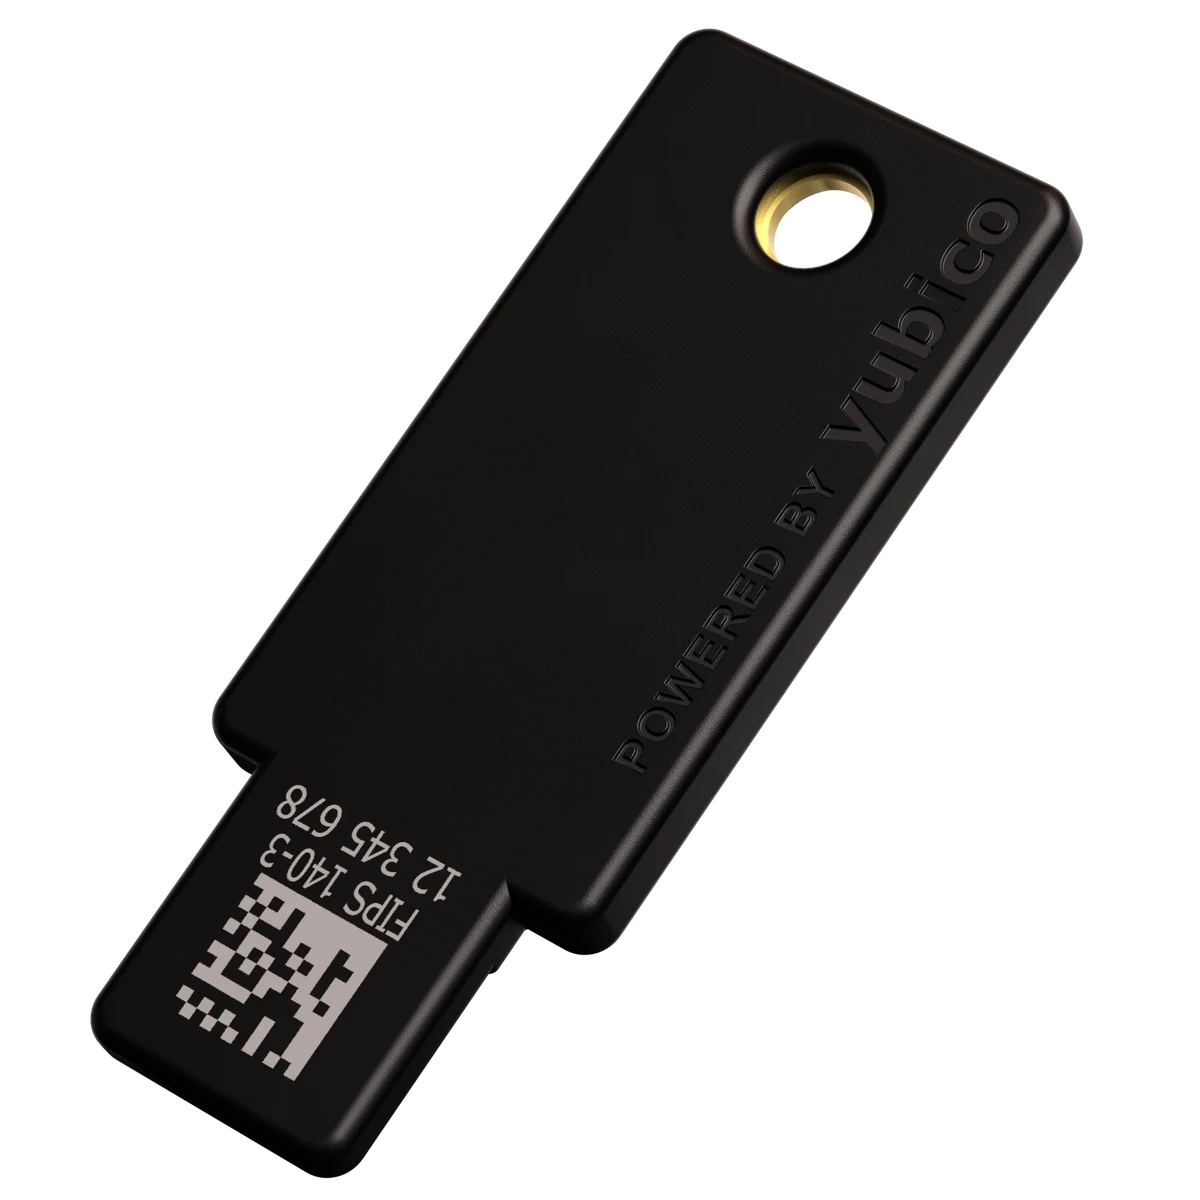
YubiKey 5 FIPSシリーズ(政府・規制対応)
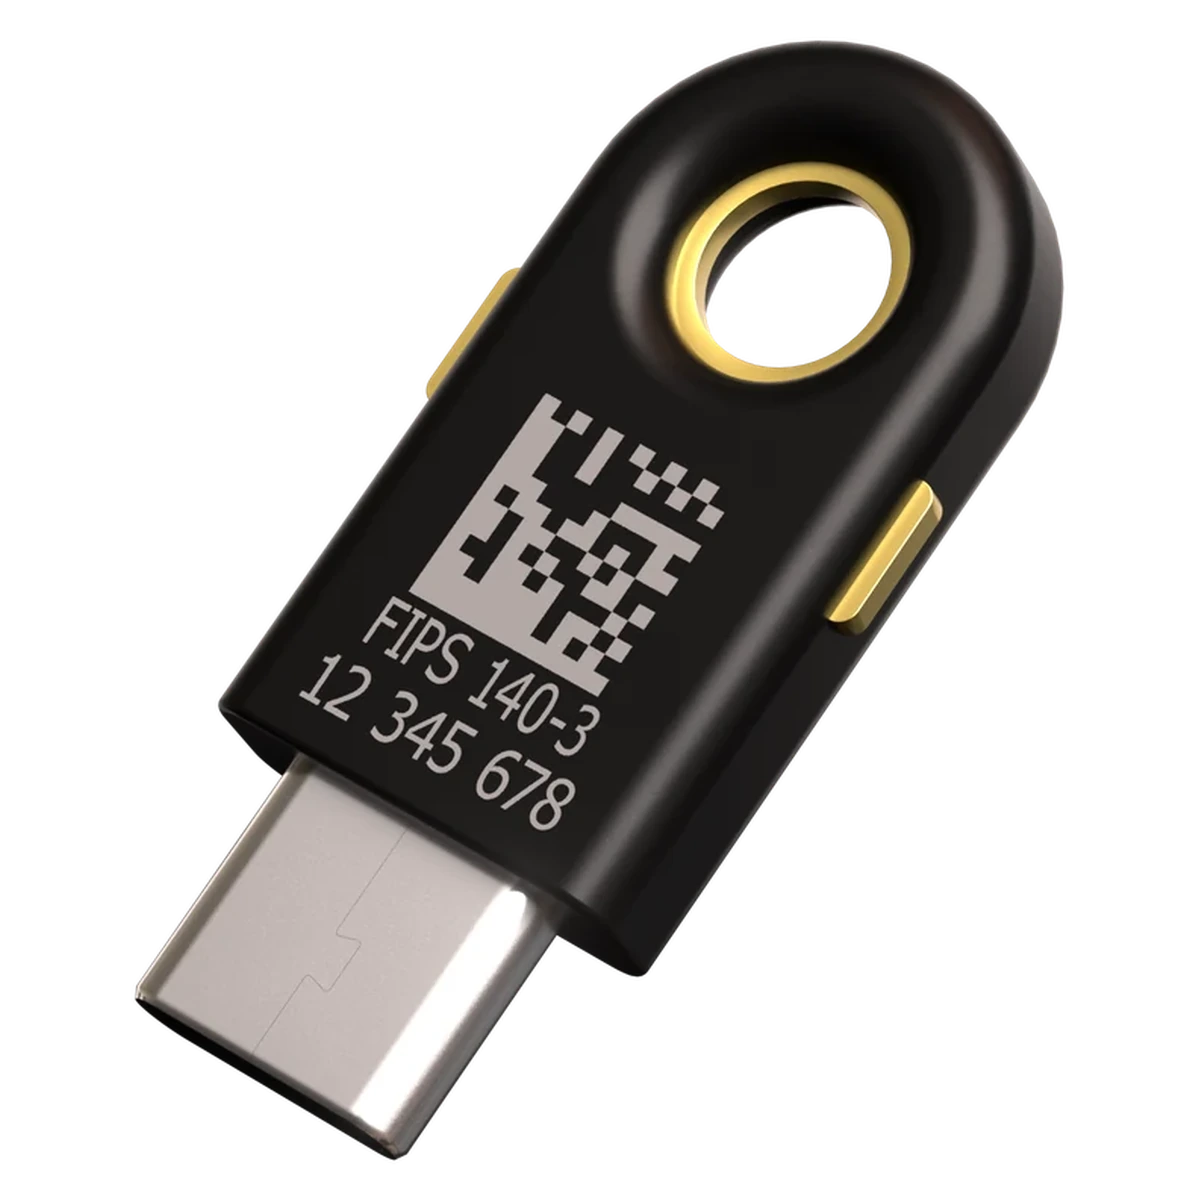
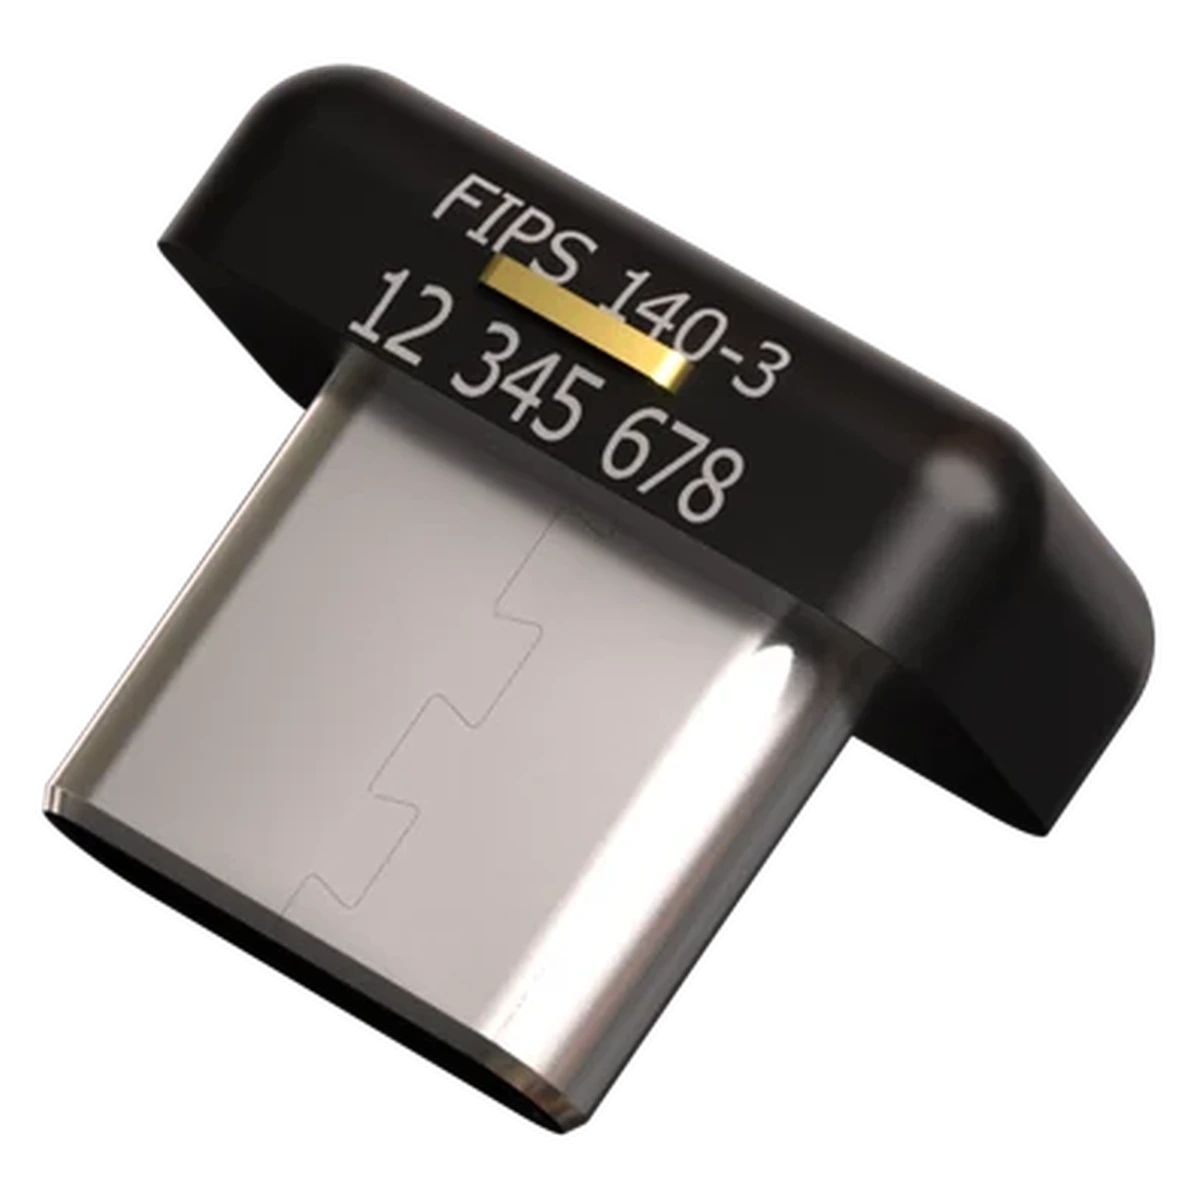
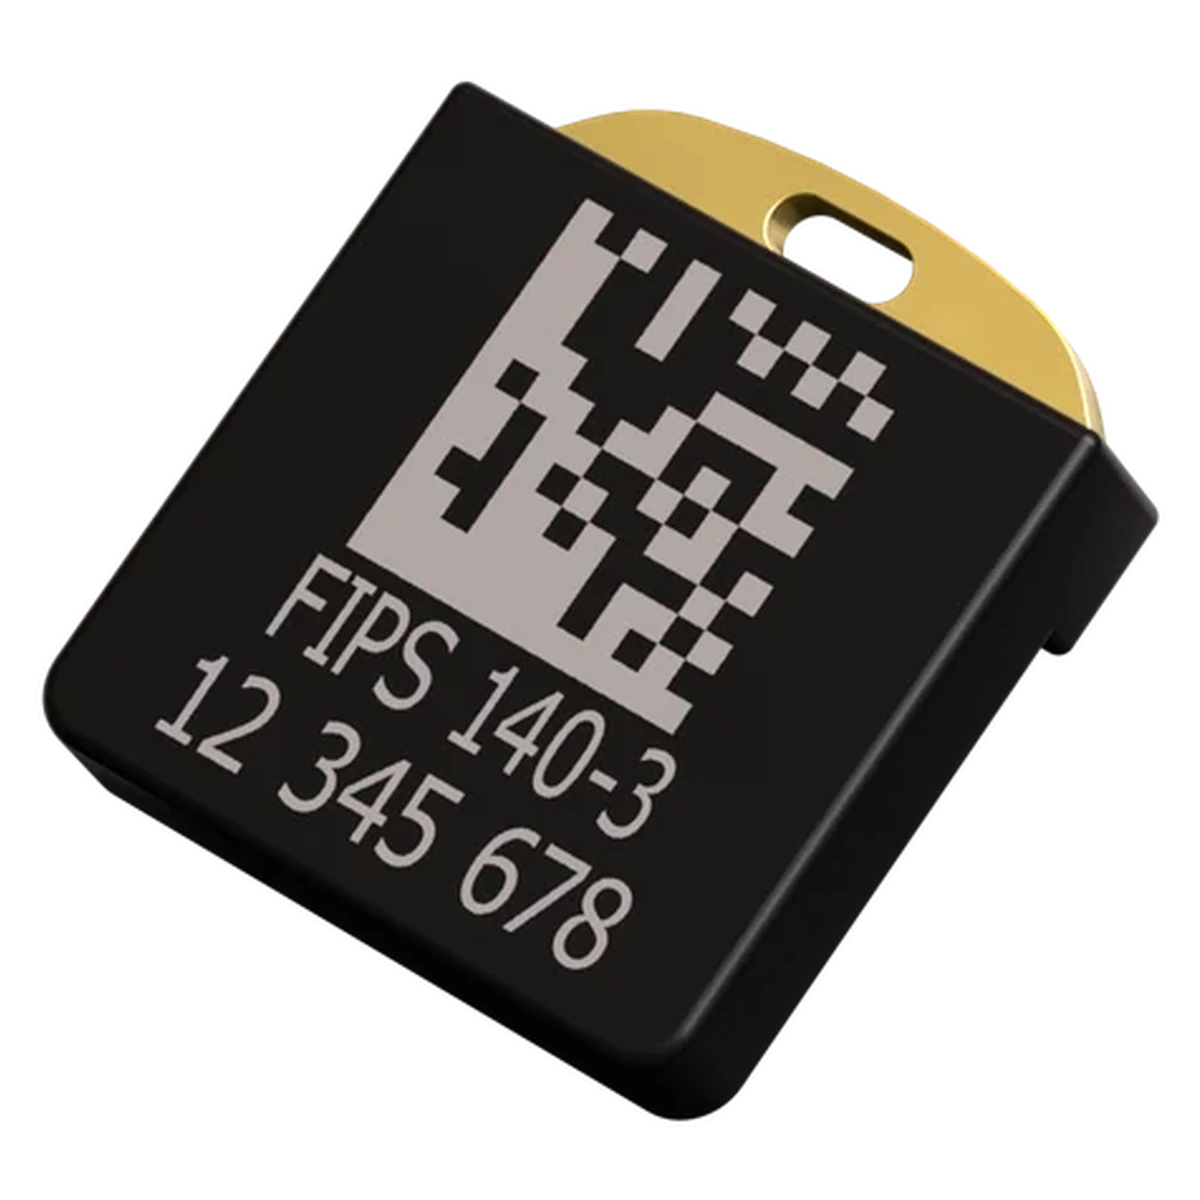
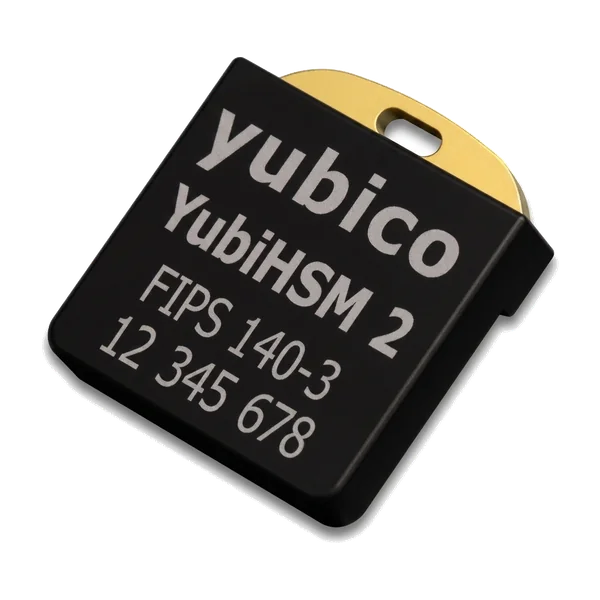
FIPS 140-3認定を取得したモデルです。米国政府機関・防衛・金融・医療など、FIPSコンプライアンスが義務付けられる環境向けに設計されています。YubiKey 5シリーズと同じ接続オプション(NFC / Nano / 5Ci / 5C)をFIPS仕様で提供します。
YubiHSM 2シリーズ(サーバー・PKI向け)
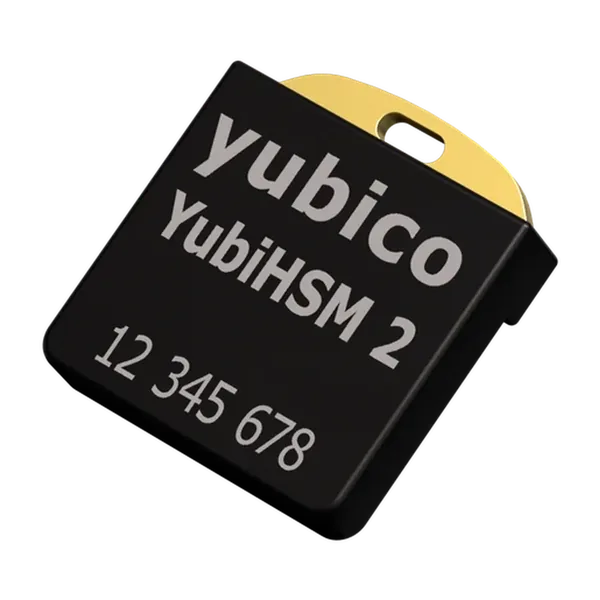
ハードウェアセキュリティモジュール(HSM)として機能するシリーズです。サーバー上での暗号鍵管理・証明書発行・PKIインフラ保護など、エンタープライズのバックエンドセキュリティに特化しています。個人認証用のYubiKeyとは用途が異なります。
接続方式で選ぶ
YubiKeyを選ぶ際に最初に確認すべきは、使用するデバイスの接続端子です。
- USB-A:デスクトップPC・旧世代ノートPC向け。最も一般的な端子
- USB-C:最新のノートPC(MacBook、Surface等)・Androidスマートフォン向け
- NFC:iPhoneやAndroidスマートフォンにかざすだけで使用可能
- Lightning:旧世代iPhone向け(YubiKey 5Ciのみ対応)
複数のデバイスで使う場合は、USB-C + NFCの組み合わせ(YubiKey 5C NFC)が最も汎用性が高く、多くの方にとって最初の1本として最適です。
用途・環境別 YubiKey選び方ガイド
個人・一般ユーザー
Google、Microsoft、GitHub、Amazonなどの主要サービスを守りたい方には、YubiKey 5 NFC(USB-A端子のPC)またはYubiKey 5C NFC(USB-C端子のPC)がおすすめです。NFCでスマートフォンでも使え、1本で複数サービスに対応できます。
iPhoneユーザー
iPhoneとMacの両方で使いたい方にはYubiKey 5Ciが最適です。USB-C端子とLightning端子の両方を搭載し、1本でカバーできます。iPhone 15以降のUSB-Cモデルをお使いの場合はYubiKey 5C NFCでも対応可能です。
PCに常時挿しっぱなしで使いたい
ノートPCのポートに常時差し込んでおきたい場合は、超小型のYubiKey 5 Nano(USB-A)またはYubiKey 5C Nano(USB-C)が便利です。ポートからほとんど出っ張らないので、持ち運びの邪魔になりません。
指紋でロック解除したい
共有PCや誤操作を防ぎたい環境ではYubiKey Bioシリーズを検討してください。指紋認証でロックが解除されるため、本人以外が使用することを防げます。
法人・コンプライアンス対応
PCI DSS・ISO 27001・SOC 2などへの準拠が必要な法人環境ではYubiKey 5シリーズが広く採用されています。FIPS 140-3準拠が求められる場合はYubiKey 5 FIPSシリーズをご検討ください。
YubiKeyが使える主なサービス
YubiKeyは以下をはじめ、世界中の数百以上のサービスで利用可能です。
- Google / Gmail / Google Workspace
- Microsoft / Microsoft 365 / Azure AD
- GitHub / GitLab
- Amazon / AWS
- Dropbox / Salesforce / Okta / Duo
- Bitwarden / 1Password などパスワードマネージャー
- macOS / Windows ログイン
- 各種VPN・リモートアクセス
購入前に知っておきたいこと
YubiKeyは紛失・破損に備えて、2本セットで購入しバックアップとして登録することを強く推奨します。多くのサービスでは複数のセキュリティキーを登録でき、メインキーが使えない場合でもバックアップキーでアクセスを維持できます。
また、YubiKeyの管理には公式アプリ「Yubico Authenticator」(iOS / Android / Windows / macOS / Linux対応)を活用することで、TOTPコードの管理やPINの設定など、より高度なセキュリティ運用が可能になります。
モデル選びで迷った方はYubiKey選び方ガイド、全モデルの仕様を比較したい方は製品一覧をご覧ください。
