
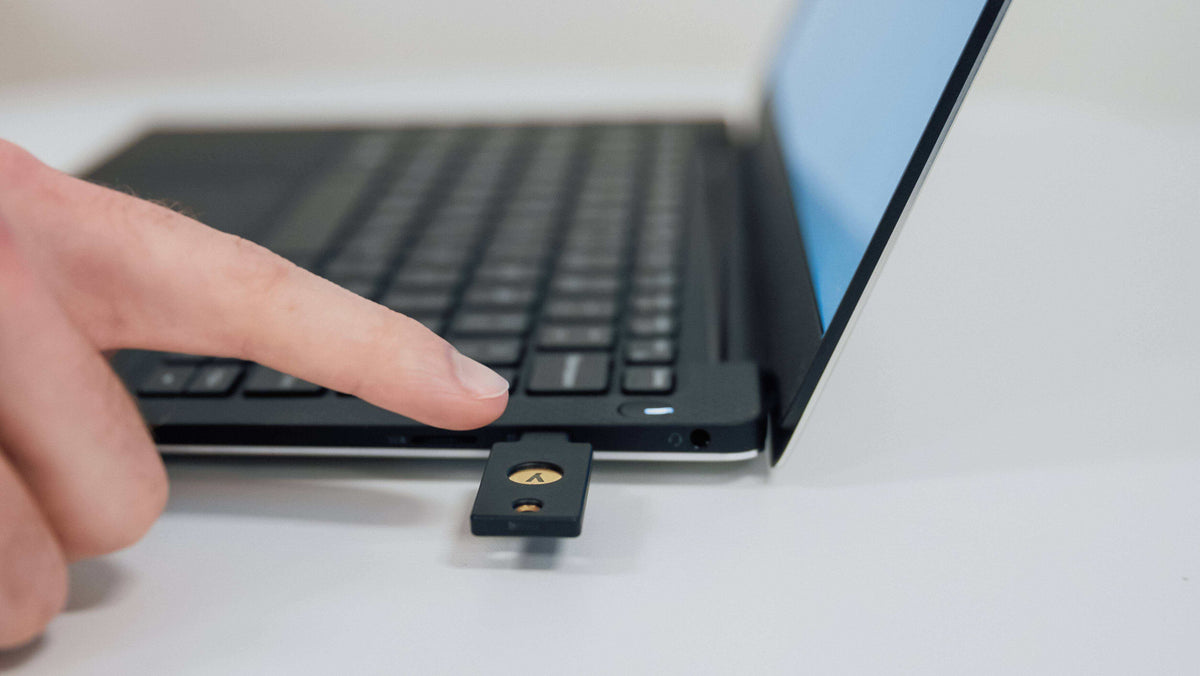
ゼロトラストセキュリティとは、ネットワーク上のアプリケーションやシステムにアクセスするすべてのエンティティ(人間・機械を問わず)が、すでに侵害されている可能性があるという前提に立つセキュリティモデルです。そのため、共有ネットワークリソースへのすべてのアクセス要求は、データ侵害を防ぐ追加防御層として、常に検証が必要とされます。
ゼロトラストセキュリティとは
ゼロトラストセキュリティのフレームワークは、組織のネットワークの内外を問わずすべてのユーザーを認証・認可し、データやアプリケーションへのアクセスを許可・継続する前に、セキュリティ状態と権限設定を継続的に検証します。
「Never trust, always verify(決して信頼せず、常に検証せよ)」というモットーで知られるゼロトラストセキュリティは、明確なデジタル境界を持つ企業だけでなく、デジタルトランスフォーメーション(DX)を進める企業にも適したフレームワークです。エンドポイントセキュリティという概念と合わせて使われることも多く、ネットワークが拡張されるにつれて追加されるデバイスに加え、既存のすべてのエンドポイントを継続的に検証する必要性を指します。業務委託先・パートナー・ゲストのデバイスはもちろん、デバイスの所有形態を問わず従業員が業務データにアクセスするアプリやデバイスすべてが対象です。
「ゼロトラストセキュリティ」という概念は、セキュリティアナリストのジョン・キンダーバーグ(John Kindervag)が提唱したもので、ネットワーク境界の内外を問わずすべての人・デバイスに厳格なID検証を要求するITセキュリティモデルを提案しました。ゼロトラストセキュリティは特定のベンダー・ハードウェア・アーキテクチャに依存せず、暗号化・分析・IDとアクセス管理(IAM)・多要素認証(MFA)・リスク分析など、さまざまな技術を組み合わせた包括的なアプローチです。
ゼロトラストセキュリティモデルの基本原則
ゼロトラストネットワークを成功裏に実装した企業は、以下の原則を常に意識しています。
攻撃者はどこにでもいる
ゼロトラストのアプローチは、攻撃者がネットワーク内外のどこにでも存在しうるという前提に立ちます。そのため、いかなるユーザーや機器もデフォルトでは信頼されません。
エンドポイントセキュリティ
フレームワークはエンドポイントも信頼できないと想定します。デバイスが信頼された機器として承認される前に、正しい秘密鍵やその他の暗号材料を提示できるかを継続的に検証します。
最小権限アクセス
ユーザーに必要最低限のアクセス権のみを付与することで、機密データや特定の人だけがアクセスすべき領域の露出を最小化します。
マイクロセグメンテーション
ネットワークを複数のゾーンに分割する一般的なセグメンテーションに対し、マイクロセグメンテーションは各デバイスやアプリケーションをそれぞれ独自のセグメントに配置します。攻撃者がデバイスへのアクセスに成功しても、ゾーン内での横方向の移動(ラテラルムーブメント)ができなくなるため、被害の拡大を防ぎます。
多要素認証(MFA)
MFAはゼロトラストセキュリティの基盤です。容易に偽造・攻撃されないメカニズムでユーザーを検証し、セキュリティインフラが各エンドポイントの正当性を確実に確認できるようにします。
アクセス制御
デバイスのネットワークアクセス方法を監視し、不規則・異常と見なされるアクセス要求に厳格な制御を設けることで、ネットワークの攻撃対象領域を最小化します。
ゼロトラストセキュリティアーキテクチャとは
NISTの定義によると、ゼロトラストセキュリティアーキテクチャとは「ゼロトラストの原則を用いて産業・企業のインフラとワークフローを計画するもの」です。マイクロセグメンテーション・最小権限アクセス・MFA・継続的なアクセス監査・シグナル監視など、リスクの状況に応じた適応型コントロールをシステム全体の設計に組み込みます。
ゼロトラストセキュリティアーキテクチャはあくまで包括的なセキュリティ戦略の一側面です。企業は自社の特定ニーズに合わせてソフトウェアやハードウェアを導入すべきですが、それがセキュリティ全体の大局観にどう影響するかを十分に検討したうえで行うことが理想的です。すべての企業に適用できる万能のゼロトラスト戦略は存在せず、業種・規模・要件に応じた柔軟な設計が求められます。
ゼロトラストセキュリティが重要な理由
ゼロトラストセキュリティはセキュリティを強化するとともに、侵害に関連する長期的なコストを削減できる可能性があります。正しく実装されれば、多くの基盤メカニズムを自動化でき、IT・サイバーセキュリティチームおよびエンドユーザーへの負担も軽減できます。
他のセキュリティモデルでは困難な形で企業を保護できる主なメリットは以下の通りです:
- セキュリティモデルの透明性により、脅威の可視性が拡大しプロアクティブな対応と修復が可能になる
- すべてのエンドポイントが強力なMFAで検証されてからアクセスが許可されるため、マルウェアなどの攻撃がネットワークに侵入する可能性が低下する
- 効率化された認証と復旧プロセスにより、リモートワーカーの生産性とセキュリティが向上する
- 自動化ツールにより、エンタープライズレベルのセキュリティ運用の複雑さが軽減される
ゼロトラストセキュリティの主な活用場面
リモートワークのセキュリティ確保:セキュアでないチャネルや公共クラウドリソース経由で接続するリモートワーカーに対し、ゼロトラストは有効なセキュリティ基盤を提供します。
IoTセキュリティと可視性:IoTセンサーを含むデバイスのインベントリを動的に管理し、各デバイスが設定可能な方法で認証しなければならないためセキュリティ状態の監視も自動化できます。
データセンターのマイクロセグメンテーション:複数クラウドやインフラ間でサービスを分散させる構成において、一つのコンポーネントが侵害されても全体への波及を防ぎます。
均一なセキュリティ:デバイスの種類・ユーザーの状態・場所に起因するバイアスを排除し、企業インフラ全体で客観的かつ細粒度のセキュリティメカニズムを適用します。
ゼロトラストセキュリティの実装ステップ
1. 強力な認証とMFAの導入
ゼロトラストの基盤として最も重要なのが、強力なMFAの実装です。ただし、すべてのMFAが同等ではありません。真に強力なMFAは以下の2つの特性を備えています:
- パスワードやコードなど共有秘密にのみ依存せず、複数の固有識別子を要求する
- なりすましやフィッシングに対する耐性を持つ。リモート攻撃者が物理的にアクセスできないハードウェアに保存された秘密鍵など、複数の要素の組み合わせで攻撃を阻止する
2. 攻撃対象領域の特定
すべてのアクセスポイントを潜在的な攻撃対象として評価し、機密データ・資産・アプリケーション・サービスを特定します。
3. 資産とフローのインベントリ作成
機密情報への特権アクセスが必要なユーザーを特定し、データの流れを把握して、すべてのエンドポイントを記録します。
4. ゼロトラストアーキテクチャの構築
適応型コントロール・マイクロセグメンテーション・最小権限アクセス・自動化・継続的な監査を組み合わせてアーキテクチャを設計します。
5. アクセスポリシーの策定
特定のユーザーのみが特定のリソースに、適切な場所・時間帯のみアクセスできるルールを設定します。すべての攻撃者をブロックしようとするより、認可されたユーザーを明確にする方が現実的です。
6. 継続的な監視と維持
すべてのトラフィックとデータを継続的に監視・記録・分析します。異常なアクティビティを早期に検知し、迅速に対処します。
YubiKey とゼロトラストセキュリティ
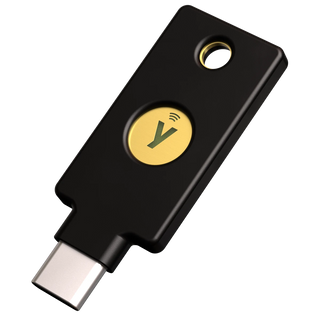
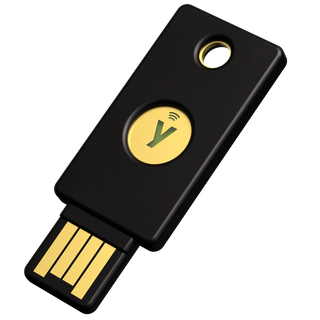
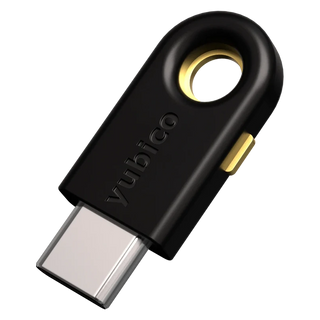
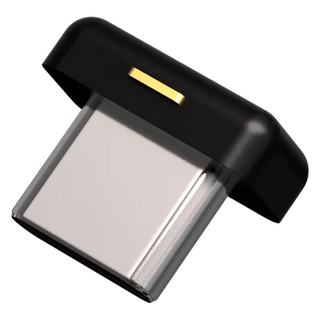
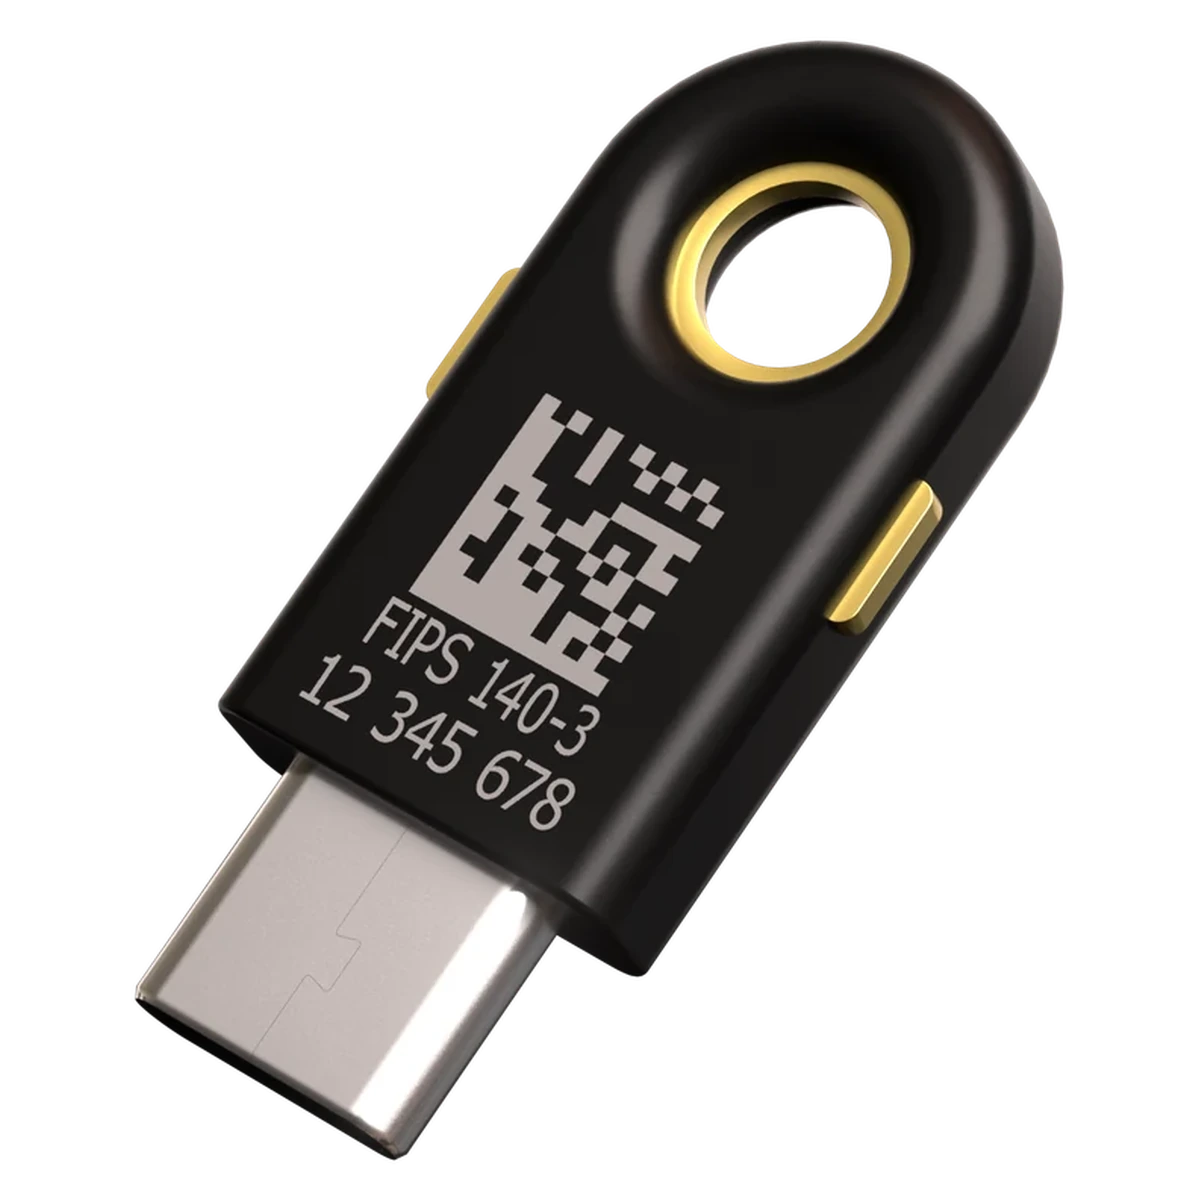
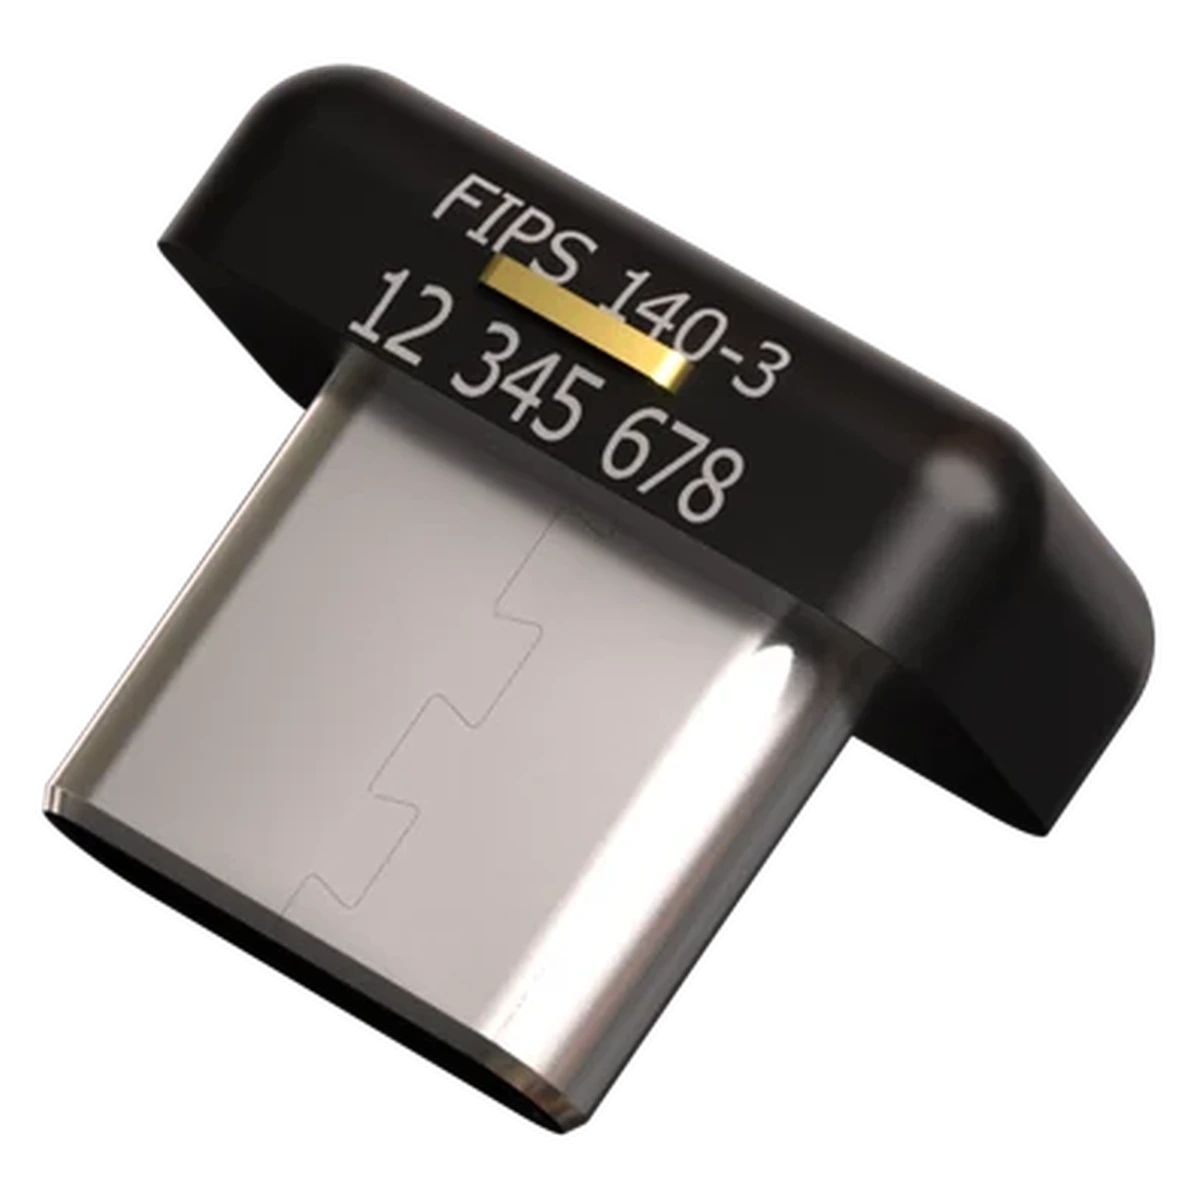
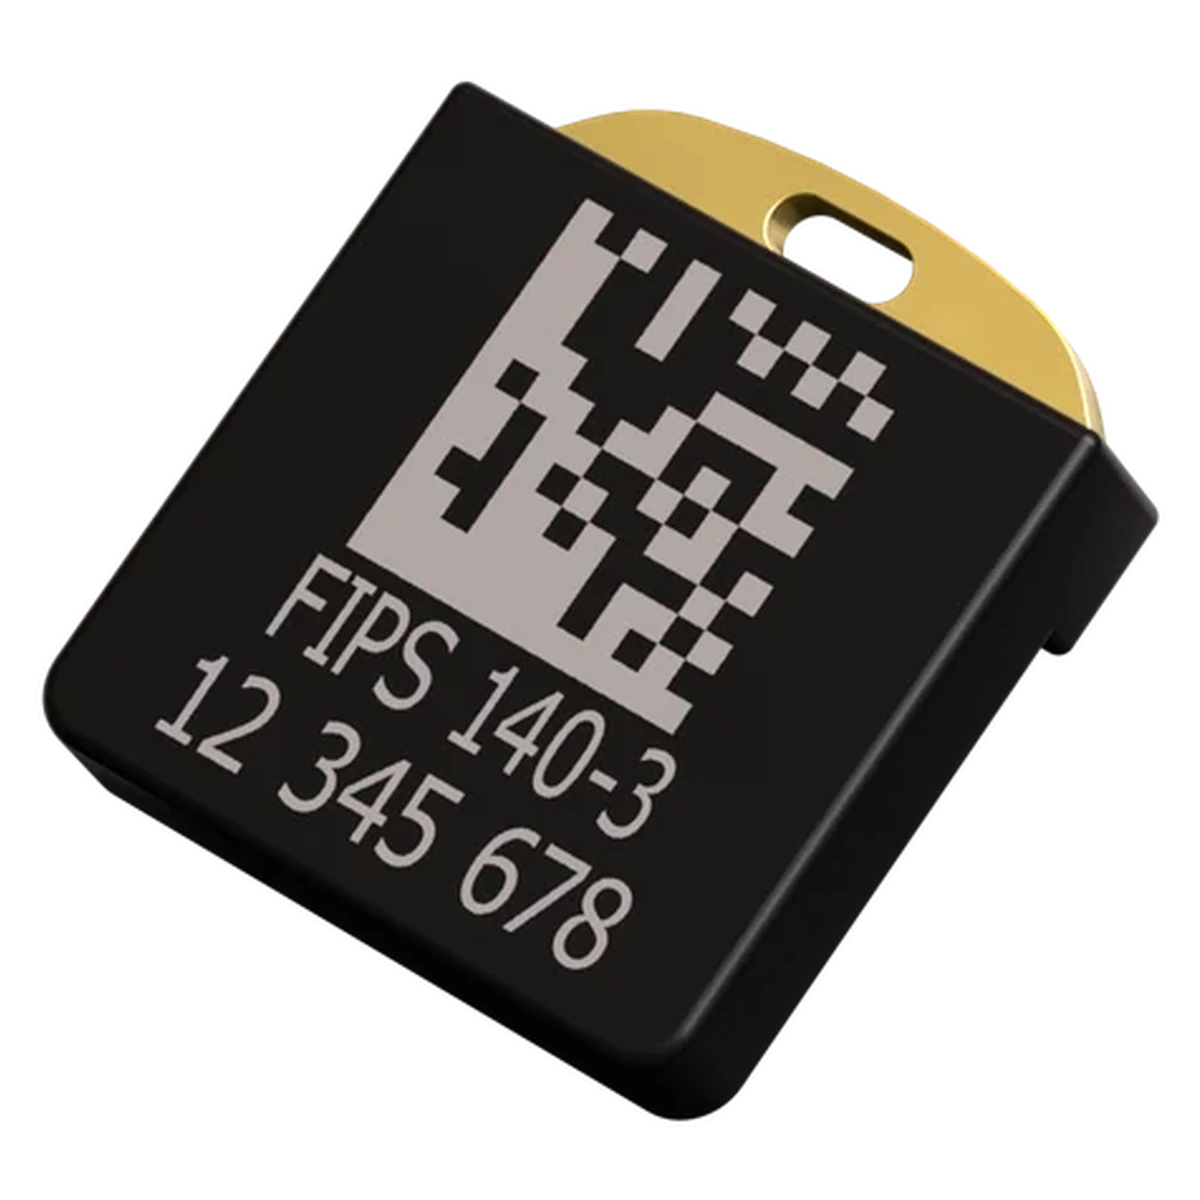
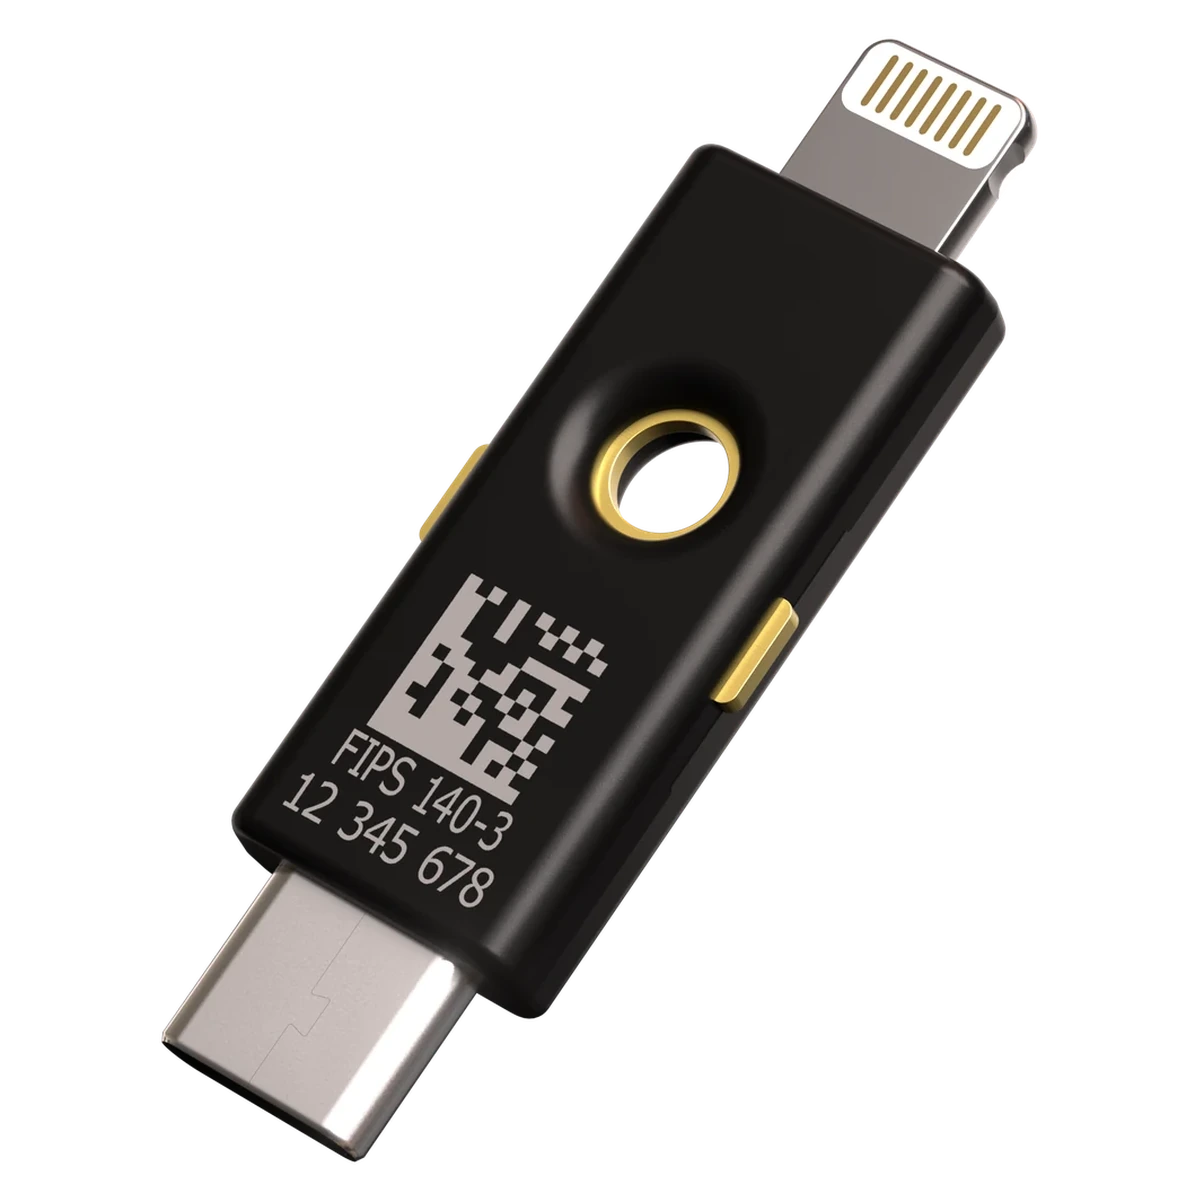
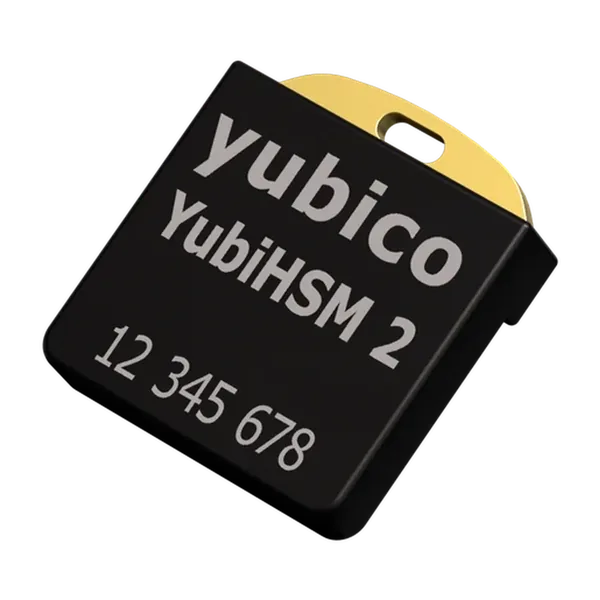
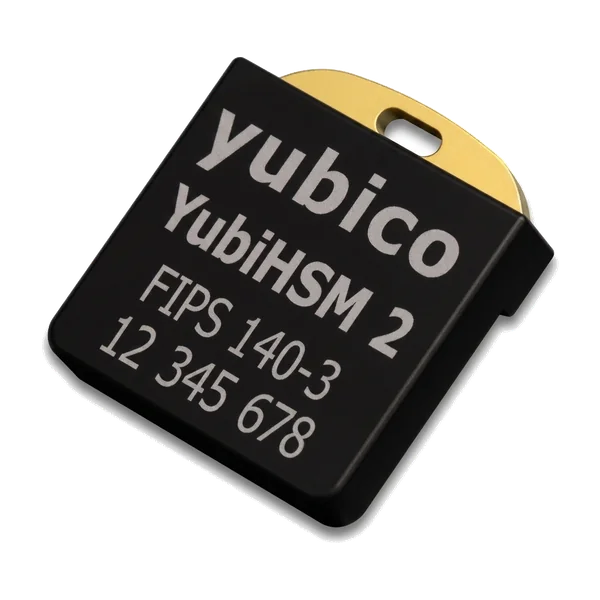
Yubicoは、ゼロトラストアーキテクチャの実現を支援する強力な認証ハードウェアキーとハードウェアセキュリティモジュール(HSM)を提供しています。強力な認証でユーザーを検証し、秘密鍵をハードウェア内に安全に保管することで、ネットワーク・アプリケーション・サービス・情報への安全なアクセスを実現します。
YubiKeyはFIDO2・PIVなど広く採用されたオープンスタンダードに基づき、既存のIDプロバイダー(IdP)やゼロトラストセキュリティ製品とシームレスに統合します。スマートフォン・ラップトップ・サーバーを含む幅広いデバイスに対応しています。
また、YubiHSMシリーズは認証局(CA)キー・データベースマスターキー・コード署名・IoTゲートウェイ保護など、エンタープライズの高度なセキュリティニーズに対応します。GoogleやAmazonをはじめとする大規模企業もYubiKeyによる強力な認証をゼロトラスト実装の一環として採用しています。
よくある質問
- ゼロトラストとは何ですか?
ゼロトラストとは「何も信頼せず、常に検証する(Never trust, always verify)」を原則とするセキュリティモデルです。ネットワークの内外を問わず、すべてのユーザー・デバイス・アクセス要求を継続的に認証・認可します。境界型セキュリティ(社内は安全という前提)の限界を超えた、現代のセキュリティ戦略の根幹をなす考え方です。
- ゼロトラストセキュリティでMFAが重要な理由は何ですか?
MFAはゼロトラストの基盤となる要素です。パスワード単体では突破されうる認証を、複数の要素の組み合わせで強化します。特にYubiKeyのようなフィッシング耐性MFAは、偽サイトへの誘導攻撃も無効化するため、ゼロトラスト実装において最も効果的な認証手段の一つです。
- ゼロトラストの実装は何から始めればよいですか?
まず強力なMFAの導入から始めることを推奨します。次に機密データ・資産・アクセスフローの特定(攻撃対象領域の把握)を行い、その後マイクロセグメンテーションや最小権限アクセスポリシーを段階的に整備します。一度に全てを構築するより、重要システムから優先的に実装することが現実的です。
- YubiKeyはゼロトラストアーキテクチャに対応していますか?
はい。YubiKeyはFIDO2・PIVなどのオープンスタンダードに対応し、主要なIDプロバイダー(Okta・Microsoft Entra ID・Google Workspaceなど)やゼロトラストプラットフォームと統合できます。秘密鍵をハードウェア内に保管するため、フィッシング・マルウェア・リモート攻撃からアカウントを守ります。
